اسکنر آسیبپذیری چیست؟ راهنمای انتخاب بهترین اسکنر آسیبپذیری
اسکنر آسیبپذیری چیست و چطور کار میکند؟ انواع اسکن شبکه و وب، عاملدار و بدون عامل، اسکن احراز هویتشده و چکلیست انتخاب بهترین اسکنر آسیبپذیری.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
اسکنر آسیبپذیری (Vulnerability Scanner) نرمافزاری است که داراییهای فناوری اطلاعات سازمان، یعنی سرورها، ایستگاههای کاری، تجهیزات شبکه، پایگاههای داده و برنامههای وب را بهصورت خودکار بررسی میکند و نقاط ضعف شناختهشده را پیدا میکند: نرمافزارهای وصلهنشده، پیکربندیهای ناامن، رمزهای پیشفرض و سرویسهایی که نباید در دسترس باشند. خروجی اسکنر فهرستی از یافتههاست که هر کدام به یک شناسه CVE یا یک قاعده پیکربندی، سطح شدت و راهکار رفع متصل است.
اهمیت اسکن آسیبپذیری در مقیاس است. تنها در سال ۲۰۲۴ حدود ۴۰ هزار CVE منتشر شد و هیچ تیمی نمیتواند بهصورت دستی تشخیص دهد کدامیک روی کدام سرور اثر دارد. اسکنر این شکاف را پر میکند و پایه هر برنامه مدیریت آسیبپذیری است. در این راهنما میبینیم اسکنر چطور کار میکند، چه انواعی دارد، چگونه بدون اختلال در محیط عملیاتی اسکن کنیم و بهترین اسکنر آسیبپذیری برای سازمان شما چه ویژگیهایی باید داشته باشد.
اسکن آسیبپذیری چیست و اسکنر چطور کار میکند؟
اسکن آسیبپذیری یک فرایند تکرارشونده است، نه یک رویداد یکباره. تقریباً همه اسکنرها، صرفنظر از برند، این مراحل را طی میکنند:
- کشف دارایی (Discovery): شناسایی میزبانهای فعال در بازههای IP، زیرشبکهها یا دامنههای تعریفشده با روشهایی مثل پینگ و اسکن پورت.
- شناسایی سرویس و سیستمعامل (Fingerprinting): تشخیص پورتهای باز، سرویسهای در حال اجرا، نسخه آنها و نوع سیستمعامل.
- جمعآوری اطلاعات: در اسکن احراز هویتشده، اسکنر وارد سیستم میشود و فهرست بستههای نصبشده، وصلهها، تنظیمات رجیستری یا فایلهای پیکربندی را میخواند.
- تطبیق با پایگاه دانش: دادههای جمعآوریشده با پایگاه آسیبپذیریها (شناسههای CVE و توصیهنامههای فروشندگان) و قواعد پیکربندی امن مثل CIS Benchmark مقایسه میشود.
- امتیازدهی و گزارش: برای هر یافته شدت (معمولاً بر پایه CVSS)، شواهد و راهکار رفع ثبت میشود و گزارش فنی و مدیریتی تولید میشود.
پایگاه دانش؛ قلب هر اسکنر
دقت اسکنر مستقیماً به کیفیت و بهروز بودن پایگاه دانش آن بستگی دارد. هر روز آسیبپذیریهای جدید با شناسه CVE منتشر میشوند و اگر قواعد تشخیص (Plugin یا Check) دیر بهروز شوند، اسکنر درست در زمانی که بیشترین نیاز را دارید، آسیبپذیری تازه را نمیبیند. علاوه بر CVE، اسکنرهای جدی بررسی پیکربندی و مقاومسازی را هم انجام میدهند؛ چون بخش بزرگی از نفوذها از تنظیمات اشتباه شروع میشود، نه از نبود وصله.
انواع اسکنر آسیبپذیری
اسکنرها را میتوان از دو زاویه دستهبندی کرد: «چه چیزی را اسکن میکنند» و «چگونه به هدف دسترسی پیدا میکنند».
اسکنر شبکه و زیرساخت
این اسکنرها سرورها، ایستگاههای کاری، روترها، سوئیچها، فایروالها و پایگاههای داده را بررسی میکنند. تمرکز آنها روی سیستمعامل، سرویسهای شبکه، نسخه نرمافزارها و پیکربندی است. اسکن داخلی از درون شبکه انجام میشود و اسکن خارجی داراییهایی را میبیند که از اینترنت در دسترس هستند.
اسکنر وب و API
اسکنر برنامههای وب (که در دسته DAST قرار میگیرد) برنامه در حال اجرا را مانند یک کاربر پیمایش میکند، ورودیها را شناسایی میکند و آسیبپذیریهایی مثل تزریق SQL، XSS، ضعفهای احراز هویت و پیکربندی نادرست را میآزماید. این نوع اسکن معمولاً بر پایه دستههای OWASP Top 10 گزارش میشود و برای APIها به تعریف OpenAPI یا مجموعه درخواستها نیاز دارد.
اسکن مبتنی بر عامل (Agent-based)
در این روش یک عامل سبک روی هر سیستم نصب میشود و اطلاعات را بهصورت دورهای به سرور مرکزی میفرستد. مزیت اصلی آن پوشش لپتاپها و سیستمهایی است که همیشه در شبکه نیستند، و عدم نیاز به باز کردن پورت یا نگهداری اعتبارنامه مرکزی. در مقابل، نصب، بهروزرسانی و پشتیبانی عامل روی هزاران سیستم هزینه عملیاتی دارد و روی بسیاری از تجهیزات شبکه اصلاً ممکن نیست.
اسکن بدون عامل (Agentless)
اسکنر از طریق شبکه و با پروتکلهای استاندارد (مثل SSH برای لینوکس و یونیکس، SMB و WMI برای ویندوز یا SNMP برای تجهیزات شبکه) به سیستمها دسترسی پیدا میکند. راهاندازی سریعتر است و روی هر دستگاهی که پروتکل استاندارد دارد کار میکند؛ اما به دسترسی شبکهای و اعتبارنامه مناسب وابسته است. بیشتر سازمانها ترکیبی از هر دو روش را به کار میگیرند.
اسکن احراز هویتشده و بدون احراز هویت
مهمترین تصمیم فنی در طراحی اسکن، استفاده یا عدم استفاده از اعتبارنامه است. اسکن بدون احراز هویت (Unauthenticated) دیدگاه یک مهاجم بیرونی را شبیهسازی میکند؛ اسکن احراز هویتشده (Authenticated یا Credentialed) با ورود به سیستم، تصویر واقعی و کامل را نشان میدهد.
| معیار | اسکن احراز هویتشده | اسکن بدون احراز هویت |
|---|---|---|
| دیدگاه | از درون سیستم | از بیرون، مانند مهاجم |
| دسترسی لازم | حساب کاربری با حداقل امتیاز لازم | فقط دسترسی شبکهای |
| عمق یافتهها | بستهها، وصلهها، تنظیمات و نرمافزارهای محلی | پورتها، سرویسها و نسخههای اعلامشده |
| دقت | بالا، مثبت کاذب کم | متوسط، وابسته به بنر سرویس |
| بررسی مقاومسازی | ممکن (مثلاً CIS Benchmark) | بسیار محدود |
| کاربرد اصلی | مدیریت آسیبپذیری داخلی و انطباق | سنجش سطح حمله بیرونی |
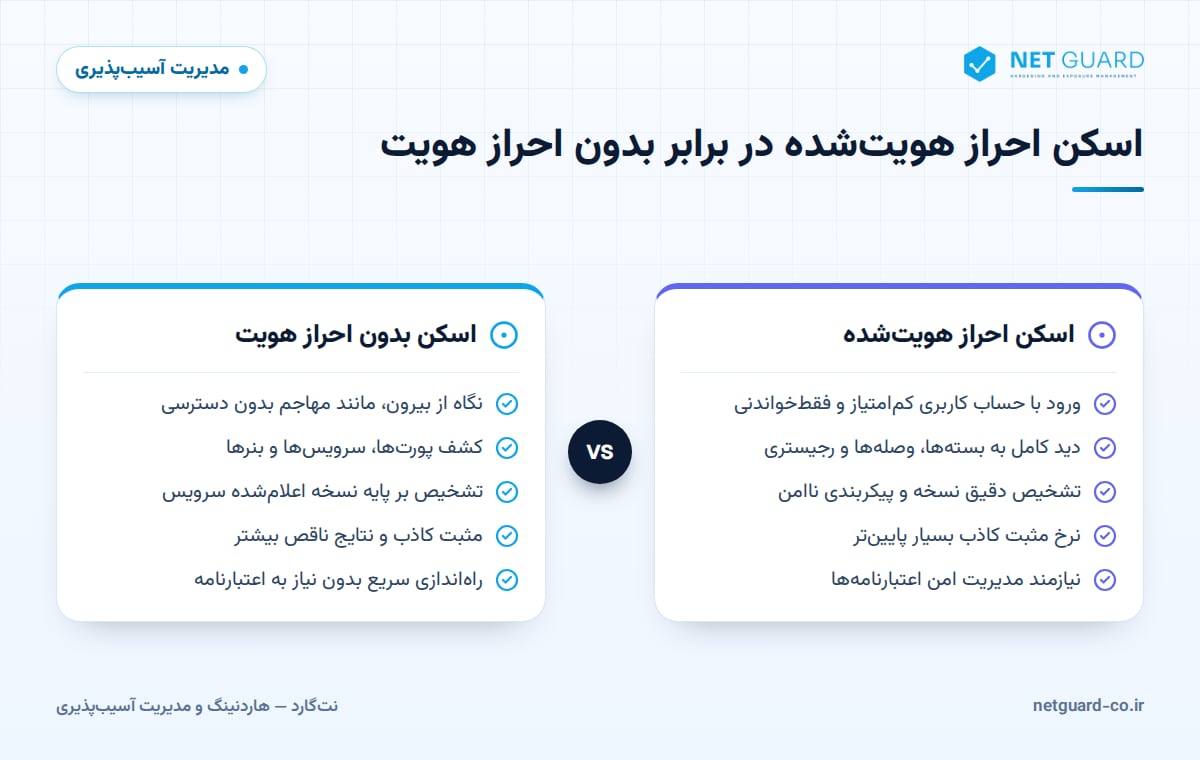
برای اسکن احراز هویتشده چند اصل را رعایت کنید: برای اسکنر حساب اختصاصی بسازید و آن را با هیچ کاربر انسانی مشترک نکنید؛ فقط حداقل دسترسی لازم را بدهید؛ اعتبارنامهها را در محل امن (Vault) نگه دارید و بهصورت دورهای تغییر دهید؛ و ورود این حساب را پایش کنید تا هر استفاده خارج از زمان اسکن هشدار تولید کند. در لینوکس استفاده از کلید SSH بهجای رمز عبور توصیه میشود.
مثبت کاذب (False Positive) و راههای کاهش آن
مثبت کاذب یعنی اسکنر آسیبپذیریای را گزارش کند که در واقع وجود ندارد. رایجترین دلیل آن «پسانتقال وصله» (Backporting) است: توزیعهایی مثل Red Hat Enterprise Linux و Debian اصلاحیه امنیتی را روی همان نسخه قبلی اعمال میکنند و شماره نسخه بالادستی تغییر نمیکند. اسکنری که فقط بنر سرویس را میخواند، نسخه را آسیبپذیر میبیند، در حالی که سیستم وصله شده است.
مثبت کاذب زیاد اعتماد تیمهای عملیات را از بین میبرد و باعث میشود گزارشها نادیده گرفته شوند. خطرناکتر از آن، منفی کاذب (False Negative) است؛ یعنی آسیبپذیری واقعی که دیده نمیشود. برای کاهش هر دو:
- تا جای ممکن از اسکن احراز هویتشده استفاده کنید تا تشخیص بر پایه بستههای نصبشده باشد، نه بنر.
- یافتههای بحرانی را پیش از ارجاع، با شواهد خود اسکنر یا بررسی دستی تأیید کنید.
- برای یافتههای تأییدشده بهعنوان کاذب، استثنا با دلیل و تاریخ انقضا ثبت کنید، نه حذف دائمی.
- خطاهای ورود و اسکنهای ناقص را جداگانه گزارش کنید؛ اسکنی که نتوانسته وارد شود نباید «سالم» تلقی شود.
اسکن امن در محیط عملیاتی (Production)
نگرانی رایج مدیران این است که اسکن باعث کندی یا از کار افتادن سرویسها شود. اسکنرهای امروزی در حالت پیشفرض بیخطر طراحی شدهاند، اما چند احتیاط ضروری است:
- شروع تدریجی: ابتدا فقط کشف دارایی را اجرا کنید، سپس اسکن کامل را روی گروه کوچکی از سیستمها آزمایش کنید.
- زمانبندی: اسکنهای سنگین را در ساعات کمبار یا پنجره نگهداری انجام دهید.
- محدودسازی سرعت: تعداد اتصالات همزمان و میزبانهای موازی را کنترل کنید، بهخصوص روی پیوندهای WAN.
- سیستمهای حساس: تجهیزات کنترل صنعتی (OT/ICS)، پرینترهای قدیمی و سیستمهای پزشکی را جدا کنید و با پروفایل سبک یا روش غیرفعال بررسی کنید.
- غیرفعال کردن بررسیهای مخرب: آزمونهایی که ماهیت DoS دارند را در محیط عملیاتی اجرا نکنید.
- هماهنگی با تیمها: مرکز عملیات امنیت (SOC) و تیم شبکه باید از زمان و نشانی IP اسکنر مطلع باشند تا هشدارها بهدرستی تفسیر شوند.
چکلیست انتخاب بهترین اسکنر آسیبپذیری
«بهترین اسکنر آسیبپذیری» پاسخ واحدی ندارد؛ بهترین گزینه ابزاری است که با داراییها، محدودیتها و الزامات سازمان شما جور باشد. پیش از خرید، این موارد را در یک دوره آزمایشی روی محیط واقعی خودتان بسنجید:
- پوشش: سیستمعاملها، تجهیزات شبکه، پایگاههای داده، برنامههای وب، API، کانتینرها و منابع ابری را پوشش میدهد؟ هم اسکن احراز هویتشده و هم بدون عامل را پشتیبانی میکند؟
- گزارش فارسی: گزارشهای مدیریتی و فنی به زبان فارسی و انگلیسی تولید میکند تا هم مدیران و هم ممیزان داخلی بتوانند از آن استفاده کنند؟
- استقرار در محل (On-premises): امکان نصب کامل داخل سازمان و حتی در شبکه ایزوله (Air-gapped) را دارد؟ دادههای اسکن و اعتبارنامهها نباید از سازمان خارج شوند.
- بهروزرسانی محتوا: قواعد تشخیص CVE و پیکربندی با چه سرعتی بهروز میشوند و در محیط ایزوله چگونه منتقل میشوند؟
- اولویتبندی مبتنی بر ریسک: فقط CVSS را نشان میدهد یا از اطلاعات بهرهبرداری فعال (KEV، اکسپلویت عمومی، EPSS) و اهمیت دارایی هم استفاده میکند؟
- نگاشت انطباق: یافتهها را به الزامات ISO 27001، PCI DSS و NIST نگاشت میکند تا آمادهسازی ممیزی ساده شود؟
- بررسی پیکربندی: ممیزی مقاومسازی بر پایه CIS Benchmark و خط مبنای سفارشی را دارد؟
- تأیید رفع: اسکن مجدد برای اثبات رفع آسیبپذیری و پیگیری روند را پشتیبانی میکند؟
- یکپارچگی: API یا اتصال به سامانه تیکتینگ و SIEM دارد؟
نتگارد چگونه کمک میکند
نتگارد اسکن احراز هویتشده و بدون عامل سرورها، تجهیزات شبکه، ایستگاههای کاری و پایگاههای داده را همراه با اسکن برنامههای وب و API بر پایه OWASP Top 10 در یک پلتفرم ارائه میدهد. یافتهها با استفاده از اطلاعات بهرهبرداری (آسیبپذیریهای دارای بهرهبرداری فعال و اکسپلویت عمومی) و اهمیت دارایی اولویتبندی میشوند، به ISO 27001، PCI DSS و NIST نگاشت میشوند و در قالب گزارشهای فارسی و انگلیسی ارائه میشوند. امکان استقرار در محل و شبکه ایزوله، بهروزرسانی منظم محتوای CVE و CIS و اسکن مجدد برای تأیید رفع نیز فراهم است. برای آشنایی بیشتر صفحه اسکنر آسیبپذیری نتگارد را ببینید.
سوالات متداول
بهترین اسکنر آسیبپذیری کدام است؟
اسکنری که برای یک سازمان بهترین است، لزوماً برای سازمان دیگر مناسب نیست. معیارهای اصلی عبارتاند از پوشش داراییهای شما، دقت تشخیص با اسکن احراز هویتشده، سرعت بهروزرسانی قواعد، اولویتبندی مبتنی بر ریسک، امکان استقرار در محل و گزارش به زبان فارسی. بهترین روش، اجرای آزمایشی چند گزینه روی بخشی از شبکه واقعی و مقایسه نتایج، نرخ مثبت کاذب و کیفیت گزارشهاست.
اسکن آسیبپذیری چند وقت یکبار باید انجام شود؟
حداقل الزام بسیاری از استانداردها اسکن دورهای است؛ برای نمونه PCI DSS اسکن داخلی و خارجی را دستکم هر سه ماه یکبار و پس از تغییرات مهم میخواهد. اما با انتشار روزانه آسیبپذیریهای جدید، فاصله سهماهه برای داراییهای حیاتی و در معرض اینترنت کافی نیست. رویکرد رایج، اسکن هفتگی یا پیوسته برای این داراییها و اسکن ماهانه برای بقیه شبکه است.
آیا اسکن آسیبپذیری به سرورها آسیب میزند؟
اسکن استاندارد با پروفایلهای امن، در عمل روی سرورهای امروزی اختلال جدی ایجاد نمیکند، بهویژه اسکن احراز هویتشده که بیشتر اطلاعات را مستقیماً از سیستم میخواند. ریسک اصلی در تجهیزات قدیمی یا حساس مثل سیستمهای کنترل صنعتی است. با غیرفعال کردن بررسیهای مخرب، محدودسازی سرعت، زمانبندی مناسب و آزمایش اولیه روی گروه کوچک، این ریسک به حداقل میرسد.
تفاوت اسکن آسیبپذیری با تست نفوذ چیست؟
اسکن آسیبپذیری فرایندی گسترده و عمدتاً خودکار است که هدفش یافتن هرچه بیشتر نقاط ضعف شناختهشده در کل داراییهاست و بهطور مکرر اجرا میشود. تست نفوذ فعالیتی عمیق و انسانی است که در آن متخصص تلاش میکند آسیبپذیریها را واقعاً بهرهبرداری کند و مسیر حمله را نشان دهد. این دو جایگزین هم نیستند و مکمل یکدیگرند: اسکن، وسعت و تداوم را تأمین میکند و تست نفوذ، عمق و اثبات ریسک واقعی را.
آیا دادن اعتبارنامه به اسکنر امن است؟
اگر اصول درست رعایت شود، بله. حساب اختصاصی با حداقل دسترسی لازم بسازید، اعتبارنامهها را رمزنگاریشده و در محل امن نگه دارید، آنها را بهطور دورهای تغییر دهید و ورود حساب اسکنر را پایش کنید. فایده اسکن احراز هویتشده، یعنی دقت بسیار بالاتر و دیدن وصلهها و پیکربندیها، معمولاً بسیار بیشتر از ریسک کنترلشده نگهداری اعتبارنامه است.
- #اسکنر آسیبپذیری
- #اسکن آسیبپذیری چیست
- #بهترین اسکنر آسیبپذیری
- #اسکن احراز هویتشده
- #ابزار اسکن امنیتی
- #vulnerability scanner