تفاوت ارزیابی آسیبپذیری و تست نفوذ: کدام را کی انجام دهیم؟
تفاوت ارزیابی آسیبپذیری و تست نفوذ در هدف، عمق، تناوب، هزینه و خروجی؛ تست نفوذ چیست، الزامات PCI DSS 11.3 و 11.4 و نقش تیم قرمز در برنامه امنیتی.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
تفاوت ارزیابی آسیبپذیری و تست نفوذ در یک جمله این است: ارزیابی آسیبپذیری (Vulnerability Assessment) میپرسد «چه نقاط ضعفی در کل داراییهای ما وجود دارد؟» و تست نفوذ (Penetration Testing) میپرسد «یک مهاجم واقعی با این نقاط ضعف تا کجا میتواند پیش برود؟». اولی گسترده، خودکار و مکرر است؛ دومی عمیق، انسانی و دورهای.
بسیاری از سازمانها این دو را به جای هم به کار میبرند و نتیجه یا هزینه اضافه است یا شکاف امنیتی. گزارش اسکن را نمیتوان بهعنوان تست نفوذ به ممیز ارائه کرد و یک تست نفوذ سالانه هم جای پایش مداوم آسیبپذیریها را نمیگیرد. در این مقاله تعریف، اهداف، عمق، تناوب، هزینه و خروجی هر کدام را مقایسه میکنیم و میبینیم چه زمانی کدام لازم است.
ارزیابی آسیبپذیری چیست؟
ارزیابی آسیبپذیری فرایند شناسایی، طبقهبندی و اولویتبندی نقاط ضعف شناختهشده در سرورها، ایستگاههای کاری، تجهیزات شبکه، پایگاههای داده و برنامههای وب است. ابزار اصلی آن اسکنر آسیبپذیری است که نسخه نرمافزارها و پیکربندیها را با پایگاه دانش CVE و قواعد پیکربندی امن مقایسه میکند.
ویژگیهای اصلی ارزیابی آسیبپذیری:
- وسعت به جای عمق: هدف پوشش همه داراییهاست، نه بررسی عمیق یک سیستم.
- خودکار و تکرارپذیر: با زمانبندی منظم و بدون نیاز به حضور دائمی متخصص اجرا میشود.
- بدون بهرهبرداری: آسیبپذیریها شناسایی میشوند اما معمولاً بهرهبرداری نمیشوند.
- بخشی از چرخه: خروجی آن ورودی فرایند چرخه مدیریت آسیبپذیری و وصلهکردن است.
تست نفوذ چیست؟
تست نفوذ حملهای مجاز، کنترلشده و محدود به دامنه توافقشده است که متخصص امنیت در آن مانند یک مهاجم واقعی عمل میکند. او آسیبپذیریها را پیدا میکند، آنها را بهرهبرداری میکند، چند ضعف کوچک را به هم زنجیر میکند و نشان میدهد چگونه میتوان به داده یا سیستم حساس رسید. ابزارهای خودکار در تست نفوذ هم استفاده میشوند، اما ارزش اصلی آن در خلاقیت و قضاوت انسانی است.
انواع تست نفوذ
- بر اساس دانش اولیه: جعبه سیاه (بدون اطلاعات قبلی)، جعبه خاکستری (با اطلاعات یا حساب کاربری محدود) و جعبه سفید (با دسترسی به مستندات و کد).
- بر اساس هدف: تست نفوذ خارجی (داراییهای در معرض اینترنت)، تست نفوذ داخلی (فرض نفوذ اولیه به شبکه)، تست نفوذ برنامه وب و API، تست نفوذ بیسیم و مهندسی اجتماعی.
پیش از هر تست نفوذ باید دامنه، قواعد درگیری (Rules of Engagement)، زمانبندی، افراد رابط و مجوز کتبی بهصورت دقیق مشخص شود.
تفاوت ارزیابی آسیبپذیری و تست نفوذ در یک نگاه
جدول زیر تفاوتها را از زاویه معیارهای کلیدی مقایسه میکند:
| معیار | ارزیابی آسیبپذیری | تست نفوذ |
|---|---|---|
| هدف | یافتن بیشترین نقاط ضعف شناختهشده | اثبات بهرهبرداری و سنجش اثر واقعی |
| عمق | سطحی تا متوسط، گسترده | عمیق، متمرکز بر دامنه مشخص |
| خودکارسازی | عمدتاً خودکار | عمدتاً دستی با کمک ابزار |
| تناوب | ماهانه، فصلی یا پیوسته | حداقل سالانه و پس از تغییرات مهم |
| مدت اجرا | چند ساعت برای هر دوره | چند روز تا چند هفته |
| هزینه | پایین برای هر دوره | بالا برای هر پروژه |
| مهارت لازم | راهبری ابزار و تحلیل نتایج | تخصص تهاجمی و تجربه |
| خروجی | فهرست اولویتبندیشده یافتهها و راهکار | مسیرهای حمله، شواهد و توصیههای راهبردی |
| یافتههای ناشناخته | محدود به قواعد موجود | امکان کشف ضعف منطقی و ترکیبی |
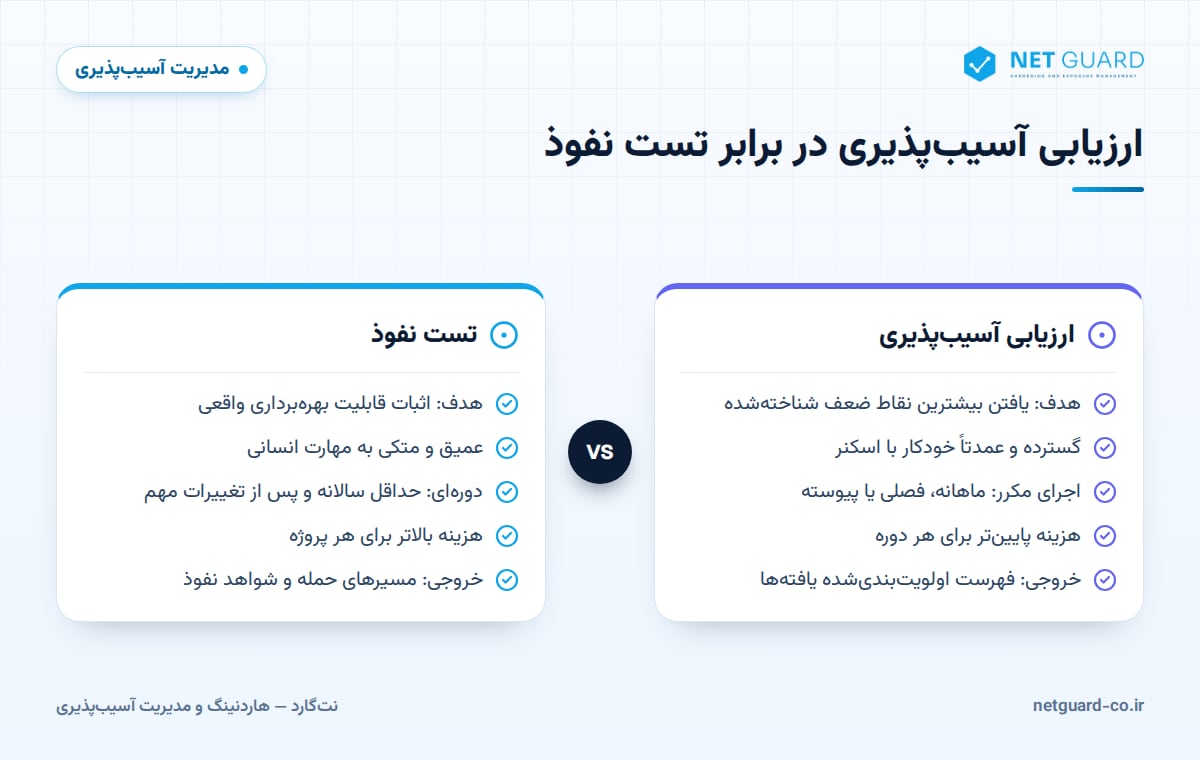
عمق در برابر وسعت
اسکنر میتواند در چند ساعت هزاران سیستم را بررسی کند، اما نمیفهمد که ترکیب یک اشتراک فایل باز، یک رمز عبور ضعیف و یک حساب سرویس با دسترسی زیاد، مسیری مستقیم به کنترلکننده دامنه میسازد. تستکننده نفوذ دقیقاً همین زنجیرهها را پیدا میکند. در مقابل، تست نفوذ فقط بخشی از داراییها را در یک بازه زمانی محدود میبیند و تصویری لحظهای ارائه میدهد.
هزینه و خروجی
هزینه هر دور اسکن پس از راهاندازی پایین است و به همین دلیل میتوان آن را مکرر اجرا کرد. هزینه تست نفوذ به دامنه، پیچیدگی، نوع تست و تجربه تیم بستگی دارد و برای هر پروژه بهمراتب بیشتر است. خروجی ارزیابی، فهرستی عملیاتی برای تیمهای فنی است؛ خروجی تست نفوذ، روایتی از حمله است که برای مدیران، اولویتگذاری سرمایهگذاری امنیتی و اثبات ریسک واقعی ارزش زیادی دارد.
چه زمانی کدام لازم است؟
الزامات PCI DSS
استاندارد PCI DSS نسخه ۴ هر دو فعالیت را بهصورت جداگانه الزامی میداند:
- الزام 11.3.1: اسکن آسیبپذیری داخلی دستکم هر سه ماه یکبار؛ آسیبپذیریهای پرخطر و بحرانی باید رفع و با اسکن مجدد تأیید شوند. الزام 11.3.1.1 نیز به مدیریت سایر آسیبپذیریها (غیر پرخطر و بحرانی) بر پایه تحلیل ریسک میپردازد.
- الزام 11.3.2: اسکن خارجی دستکم هر سه ماه یکبار توسط یک ASV (فروشنده اسکن تأییدشده).
- الزام 11.4: تست نفوذ داخلی و خارجی بر پایه روششناسی تعریفشده، دستکم سالانه و پس از ارتقا یا تغییر مهم در زیرساخت یا برنامهها.
یعنی در PCI DSS اسکن جای تست نفوذ را نمیگیرد و برعکس.
سایر چارچوبها و موقعیتها
در ISO/IEC 27001:2022 کنترل 8.8 (مدیریت آسیبپذیریهای فنی) سازمان را ملزم به شناسایی و ارزیابی بهموقع آسیبپذیریها میکند؛ ارزیابی منظم آسیبپذیری پایه این کنترل است و تست نفوذ معمولاً بهعنوان شاهد تکمیلی به کار میرود. فارغ از الزامات، این موقعیتها معمولاً تست نفوذ را توجیه میکنند:
- پیش از راهاندازی یک برنامه یا سرویس جدید در معرض اینترنت.
- پس از تغییر معماری مهم، مهاجرت به ابر یا ادغام شبکهها.
- زمانی که برنامه ارزیابی آسیبپذیری بالغ شده و میخواهید اثربخشی کنترلها را بسنجید.
- به درخواست مشتری، شریک تجاری یا نهاد ناظر.
تیم قرمز (Red Teaming) چه جایگاهی دارد؟
تیم قرمز یک گام فراتر از تست نفوذ است. در تست نفوذ هدف یافتن هرچه بیشتر ضعفها در یک دامنه مشخص است؛ در تمرین تیم قرمز، هدفی مشخص تعریف میشود (مثلاً دسترسی به یک سامانه مالی) و تیم با روشهای پنهانکارانه و ترکیبی از حمله فنی، فیزیکی و مهندسی اجتماعی تلاش میکند بدون شناسایی به آن برسد. پرسش اصلی تیم قرمز این است: «آیا تیم دفاعی (Blue Team) ما حمله را تشخیص میدهد و به آن پاسخ میدهد؟». تیم قرمز برای سازمانهایی معنا دارد که ارزیابی آسیبپذیری، تست نفوذ و پایش امنیتی را بهطور منظم انجام میدهند؛ در غیر این صورت، نتیجه چیزی جز فهرستی از ضعفهای بدیهی نخواهد بود.
چگونه این دو مکمل یکدیگرند
یک برنامه امنیتی بالغ این فعالیتها را در یک چرخه به هم پیوند میدهد:
- ارزیابی مداوم: اسکن احراز هویتشده منظم همه داراییها، اولویتبندی بر پایه ریسک و رفع آسیبپذیریها.
- پاکسازی پیش از تست: پیش از تست نفوذ، یافتههای آشکار اسکنر رفع شوند تا وقت گرانقیمت تستکننده صرف موارد بدیهی نشود.
- تست نفوذ هدفمند: تمرکز تست روی داراییهای حیاتی، مسیرهای حمله و منطق کسبوکار.
- تبدیل یافتهها به قواعد: ضعفهایی که تست نفوذ پیدا کرده، در صورت امکان به بررسیهای خودکار یا خط مبنای پیکربندی تبدیل شوند.
- تأیید رفع: اسکن مجدد یا آزمون مجدد برای اطمینان از بسته شدن یافتهها.
نتگارد چگونه کمک میکند
نتگارد بخش ارزیابی آسیبپذیری این چرخه را پوشش میدهد: اسکن احراز هویتشده و بدون عامل سرورها، تجهیزات شبکه، ایستگاههای کاری و پایگاههای داده، اسکن برنامههای وب و API، اولویتبندی بر پایه آسیبپذیریهای دارای بهرهبرداری فعال و اهمیت دارایی، و اسکن مجدد برای تأیید رفع. یافتهها به PCI DSS، ISO 27001 و NIST نگاشت میشوند و گزارشهای فارسی و انگلیسی آن برای آمادهسازی ممیزی و پیش از تست نفوذ قابل استفاده است. برای جزئیات بیشتر صفحه انطباق امنیتی را ببینید.
سوالات متداول
تست نفوذ چیست؟
تست نفوذ یک حمله شبیهسازیشده، مجاز و کنترلشده است که متخصص امنیت در آن با روشهای مهاجمان واقعی تلاش میکند به سیستمها، شبکه یا برنامهها نفوذ کند. هدف، اثبات قابلیت بهرهبرداری از آسیبپذیریها، کشف زنجیرههای حمله و سنجش اثر واقعی آنها بر کسبوکار است. دامنه، قواعد درگیری و مجوز کتبی باید پیش از شروع تست بهطور دقیق تعیین شود.
آیا اسکن آسیبپذیری جایگزین تست نفوذ است؟
خیر. اسکن آسیبپذیری وسعت و تداوم را فراهم میکند و نقاط ضعف شناختهشده را در همه داراییها پیدا میکند، اما بهرهبرداری نمیکند و ضعفهای منطقی یا زنجیرهای را نمیبیند. تست نفوذ عمق دارد ولی تصویری لحظهای و محدود به دامنه است. استانداردهایی مانند PCI DSS هم هر دو را جداگانه الزامی میدانند، پس باید هر دو در برنامه امنیتی حضور داشته باشند.
تست نفوذ چند وقت یکبار باید انجام شود؟
رایجترین مبنا دستکم یکبار در سال است؛ PCI DSS نیز تست نفوذ داخلی و خارجی را حداقل سالانه و پس از هر ارتقا یا تغییر مهم در زیرساخت یا برنامهها میخواهد. برای برنامههای وب حساس که بهطور مداوم تغییر میکنند، تست هدفمند پس از انتشارهای مهم توصیه میشود. در فاصله بین تستها، ارزیابی آسیبپذیری منظم باید ادامه داشته باشد.
هزینه تست نفوذ به چه عواملی بستگی دارد؟
هزینه تست نفوذ به اندازه و پیچیدگی دامنه (تعداد IP، برنامهها، APIها و نقشهای کاربری)، نوع تست (جعبه سیاه، خاکستری یا سفید)، مدت زمان، نیاز به تست مجدد و تجربه تیم بستگی دارد. رفع آسیبپذیریهای آشکار پیش از شروع تست با کمک اسکنر، باعث میشود زمان تستکننده صرف یافتههای ارزشمندتر شود و هزینه بهتر به نتیجه برسد.
تفاوت تست نفوذ و تیم قرمز چیست؟
تست نفوذ میکوشد در یک دامنه مشخص هرچه بیشتر آسیبپذیریها را پیدا و بهرهبرداری کند و معمولاً تیم دفاعی از آن مطلع است. تمرین تیم قرمز هدفی مشخص دارد، پنهانکارانه انجام میشود و بیشتر توانایی سازمان در تشخیص و پاسخ به حمله را میسنجد. تیم قرمز برای سازمانهایی مناسب است که برنامههای پایه امنیتی را به بلوغ رساندهاند.
- #تفاوت ارزیابی آسیبپذیری و تست نفوذ
- #تست نفوذ چیست
- #ارزیابی آسیبپذیری
- #تست نفوذ شبکه
- #تیم قرمز
- #penetration testing
- #vulnerability assessment