چرخه مدیریت آسیبپذیری: ۶ گام تا یک برنامه کارآمد
مدیریت آسیبپذیری گامبهگام: فهرست داراییها، دوره اسکن، اولویتبندی، مهلت رفع (SLA)، استثناها، تأیید، شاخصهایی مثل MTTR و گزارش به مدیریت.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
مدیریت آسیبپذیری (Vulnerability Management) فرایندی پیوسته برای شناسایی، اولویتبندی، رفع و تأیید رفع ضعفهای امنیتی در همه داراییهای سازمان است. چرخه مدیریت آسیبپذیری معمولاً شش مرحله دارد: کشف داراییها، ارزیابی، اولویتبندی، اصلاح، تأیید و گزارشدهی. برخلاف یک اسکن مقطعی یا ممیزی سالانه، این فرایند یک حلقه دائمی است، چون هر هفته دارایی جدید، CVE جدید و تغییر پیکربندی جدید به محیط اضافه میشود.
اهمیت یک برنامه مدیریت آسیبپذیری کارآمد در این است که اسکن بهتنهایی ریسک را کم نمیکند؛ بستن یافتههاست که ریسک را کم میکند. بسیاری از سازمانها اسکنر آسیبپذیری دارند، اما همان مشکلات بحرانی ماهها باقی میماند، چون مالک داراییها مشخص نیست، اولویتها روشن نیست یا رفع آسیبپذیری هرگز تأیید نمیشود. در این مقاله هر مرحله را همراه با مهلتهای رفع عملی، شاخصهای مهم و اشتباهات رایج مرور میکنیم.
شش مرحله چرخه مدیریت آسیبپذیری
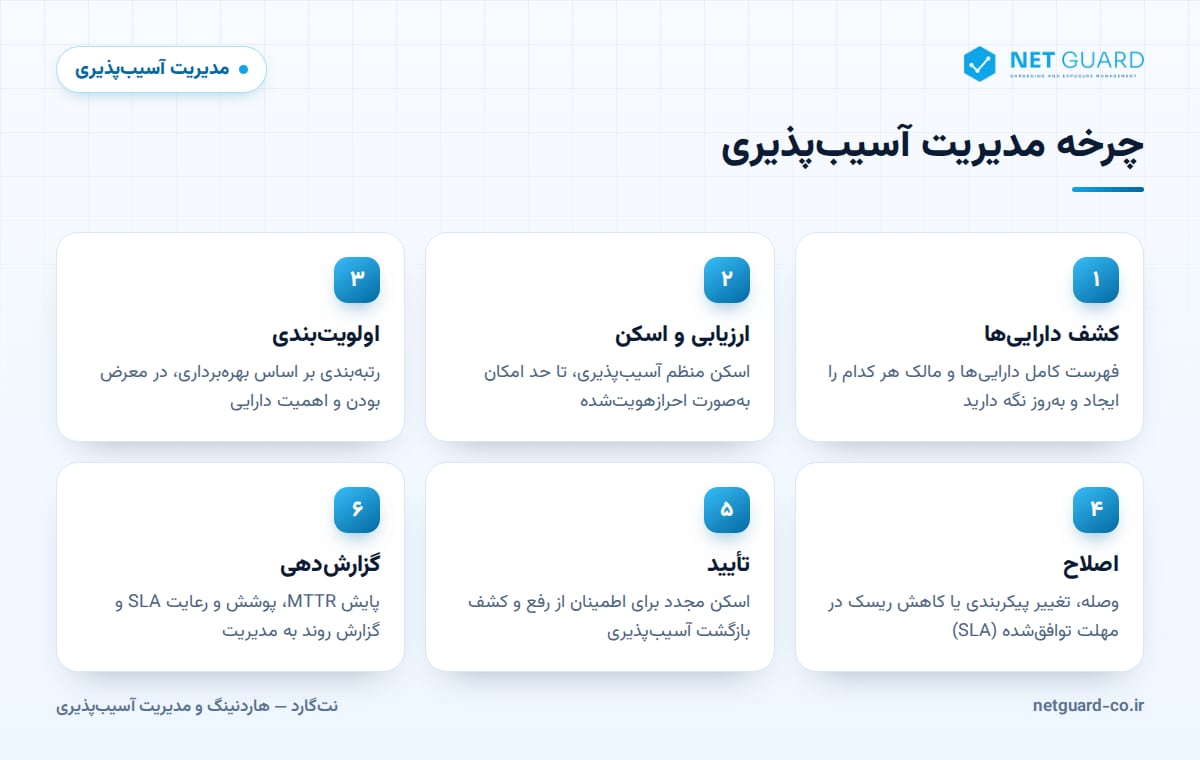
هر مرحله ورودی مرحله بعد است. اگر کشف دارایی ضعیف باشد، اسکن نقطه کور دارد؛ اگر اولویتبندی ضعیف باشد، انرژی تیم هدر میرود؛ و اگر تأیید انجام نشود، رفعهایی گزارش میشود که هرگز اتفاق نیفتادهاند. استانداردها هم همین را میخواهند: کنترل 8.8 در ISO/IEC 27001:2022 (مدیریت آسیبپذیریهای فنی) یک فرایند تعریفشده را انتظار دارد، PCI DSS v4.0.1 الزامات مشخصی برای اسکن و وصله دارد و در زیرساختهای حیاتی کشور نیز الزامات افتا بر ارزیابی آسیبپذیری و وصله منظم تأکید میکند.
مرحله ۱: فهرست داراییها (Asset Inventory)
چیزی را که نمیشناسید نمیتوانید محافظت کنید. فهرست دارایی باید این موارد را پوشش دهد:
- سرورها، کلاینتها، تجهیزات شبکه، پایگاههای داده، منابع ابری و کانتینرها
- دامنهها، زیردامنهها، بازههای IP و گواهیهای TLS در معرض اینترنت
- نسخه سیستمعامل و نرمافزارها، تا تطبیق CVE دقیق انجام شود
- یک مالک مشخص برای هر دارایی که مسئول رفع یافتههای آن است
- سطح اهمیت؛ مثلاً سطح ۱ برای سیستمهای حیاتی و متصل به اینترنت
این فهرست را بهطور منظم با اسکن کشف شبکه، حسابهای ابری و CMDB تطبیق دهید. داراییای که در اسکن دیده میشود ولی در فهرست نیست، خودش یک یافته امنیتی است.
مرحله ۲: ارزیابی و دورهبندی اسکن آسیبپذیری
دوره اسکن را بر اساس میزان در معرض بودن و سرعت تغییرات تعیین کنید، نه بر اساس راحتی:
- داراییهای متصل به اینترنت: اسکن خارجی پیوسته یا دستکم هفتگی.
- سرورها و کلاینتهای داخلی: اسکن احرازهویتشده (Authenticated) هفتگی تا ماهانه.
- پس از تغییرات مهم: سیستمهای جدید را پیش از ورود به محیط عملیاتی و پس از ارتقاهای بزرگ اسکن کنید.
- اسکن اضطراری: وقتی یک CVE بحرانی و در حال بهرهبرداری منتشر میشود، منتظر دوره بعد نمانید.
- ممیزی پیکربندی: بررسی خط مبنای هاردنینگ مثل CIS Benchmark را کنار اسکن CVE انجام دهید، چون پیکربندی نادرست شناسه CVE ندارد.
الزامات انطباق (کامپلاینس) حداقل را تعیین میکنند، نه هدف را: الزام 11.3.1 در PCI DSS اسکن داخلی را دستکم هر سه ماه یکبار و الزام 11.3.2 اسکن خارجی توسط یک ASV را هر سه ماه یکبار میخواهد. هر جا ممکن است از اسکن احرازهویتشده استفاده کنید؛ این نوع اسکن بستههای نصبشده و تنظیمات را میبیند و مثبت کاذب بسیار کمتری دارد. برای انتخاب و تنظیم ابزار، راهنمای اسکنر آسیبپذیری و برای جایگاه آزمون دستی، مقاله تفاوت ارزیابی آسیبپذیری و تست نفوذ را بخوانید.
مرحله ۳: اولویتبندی آسیبپذیریها
مرتبسازی فقط بر اساس CVSS صفی غیرقابل مدیریت میسازد. یافتهها را با شواهد بهرهبرداری (فهرست KEV، امتیاز EPSS و اکسپلویتهای عمومی)، میزان در معرض بودن و اهمیت دارایی رتبهبندی کنید؛ این مدل را در مقاله CVSS، EPSS و KEV شرح دادهایم. خروجی این مرحله باید برای هر مالک دارایی یک فهرست کوتاه با اولویت روشن برای هر مورد باشد.
مرحله ۴: اصلاح و مهلتهای رفع (SLA)
اصلاح فقط نصب وصله نیست. گزینهها شامل نصب وصله سازنده، تغییر پیکربندی، حذف سرویس یا بسته بلااستفاده، افزودن کنترل جبرانی مانند تفکیک شبکه یا قانون WAF و در نهایت از رده خارج کردن دارایی است. زمانبندی نصب وصلهها را با فرایند مدیریت وصله (Patch Management) هماهنگ کنید.
برای هر سطح اولویت مهلت رفع تعریف کنید، آن را با مالکان فناوری اطلاعات و کسبوکار توافق کنید و شمارش زمان را از لحظه اولین کشف یافته شروع کنید. جدول زیر یک نمونه است و باید با میزان ریسکپذیری و الزامات قانونی سازمان شما تنظیم شود.
| اولویت | معیار معمول | مهلت نمونه |
|---|---|---|
| P1 | حضور در KEV یا وجود اکسپلویت روی دارایی سطح ۱ یا متصل به اینترنت | ۷ روز |
| P2 | بحرانی یا بالا با سیگنال بهرهبرداری، یا بحرانی روی دارایی سطح ۱ | ۳۰ روز |
| P3 | سایر یافتههای بالا و بحرانی | ۹۰ روز |
| P4 | یافتههای متوسط و کم | چرخه نگهداری بعدی یا ۱۸۰ روز |
این مهلتها را با تعهدات خود مقایسه کنید؛ برای نمونه الزام 6.3.3 در PCI DSS نصب وصلههای امنیتی بحرانی را ظرف یک ماه از انتشار انتظار دارد.
استثناها و پذیرش ریسک
برخی یافتهها در مهلت قابل رفع نیستند؛ سیستم قدیمی وصله ندارد یا رفع آن یک برنامه حیاتی را از کار میاندازد. این موارد را با یک فرایند رسمی مدیریت کنید، نه با تأخیر بیصدا:
- مالک دارایی دلیل و اثر کسبوکاری رفع را مستند میکند.
- کنترلهای جبرانی شرح داده و در صورت امکان تأیید میشوند.
- مالک ریسک، نه تیم فناوری اطلاعات، پذیرش ریسک را تأیید میکند.
- هر استثنا تاریخ انقضا دارد، معمولاً ۹۰ روز یا کمتر، و پیش از تمدید بازبینی میشود.
- تعداد استثناهای فعال بهعنوان ریسک باز به مدیریت گزارش میشود.
مرحله ۵: تأیید رفع آسیبپذیری
تیکتی که «انجام شد» خورده، مدرک نیست. پس از اصلاح، داراییها را دوباره اسکن کنید و یافته را فقط وقتی ببندید که اسکن رفع آن را تأیید کند. تأیید، بازگشت آسیبپذیری را هم آشکار میکند: بازیابی یک نسخه پشتیبان، ساخت ماشین مجازی از ایمیج قدیمی یا انحراف پیکربندی (Configuration Drift) میتواند آسیبپذیریای را که ماهها پیش رفع شده برگرداند. یافتههای بازگشاییشده را جداگانه پیگیری کنید؛ نرخ بالای بازگشایی معمولاً نشانه مشکل فرایندی، مثل ایمیجهای پایه قدیمی، است.
مرحله ۶: شاخصها و گزارش به مدیریت
برنامه را اندازه بگیرید، نه فقط تعداد یافتهها را:
- MTTR (میانگین زمان رفع): میانگین روزها از کشف تا رفع تأییدشده، به تفکیک اولویت.
- پوشش اسکن: درصد داراییهای فهرستشده که در دوره هدف اسکن شدهاند و درصدی که بهصورت احرازهویتشده اسکن شدهاند.
- رعایت SLA: درصد یافتههایی که در مهلت رفع شدهاند و تعداد موارد معوق فعلی.
- عمر آسیبپذیری: قدیمیترین یافتههای باز P1 و P2 چند روز است باز ماندهاند.
- در معرض KEV: تعداد آسیبپذیریهای باز KEV روی داراییهای شما؛ هدف صفر است.
- استثناها: تعداد پذیرشهای ریسک فعال و تعداد موارد منقضیشده.
مدیریت ارشد به روند و ریسک نیاز دارد، نه به اعداد خام. یک گزارش ماهانه یکصفحهای باید روند رعایت SLA و MTTR، ریسک بحرانی باز به تفکیک واحد سازمانی، شکافهای پوشش و استثناهای منتظر تصمیم را نشان دهد. تیمهای فنی هم به فهرست جزئی به تفکیک هر دارایی نیاز دارند.
اشتباهات رایج در برنامه مدیریت آسیبپذیری
- اسکن بدون تعیین مالک برای هر دارایی، در نتیجه یافتهها به هیچکس ارجاع نمیشوند
- فوری دانستن همه یافتههای بالا و بحرانی به یک اندازه
- اتکا فقط به اسکن بدون احراز هویت و در نتیجه مثبت کاذب و موارد ازدسترفته
- بستن تیکت بدون اسکن مجدد
- استثناهای بدون تاریخ انقضا که بیصدا دائمی میشوند
- گزارش «تعداد آسیبپذیریهای کشفشده» بهعنوان شاخص موفقیت
- نادیده گرفتن ضعفهای پیکربندی چون شناسه CVE ندارند
نتگارد چگونه کمک میکند
نتگارد (NetGuard) همه مراحل چرخه را روی یک پلتفرم پوشش میدهد: کشف سطح حمله خارجی و فهرست داراییها؛ اسکن احرازهویتشده و بدون عامل سرورها، تجهیزات شبکه، کلاینتها، پایگاههای داده، برنامههای وب و منابع ابری؛ ممیزی هاردنینگ بر اساس CIS Benchmark همراه با تشخیص انحراف پیکربندی؛ و اولویتبندی مبتنی بر ریسک با استفاده از آسیبپذیریهای در حال بهرهبرداری، اکسپلویتهای عمومی و اهمیت دارایی. اسکن مجدد رفع را تأیید میکند، یافتهها به ISO 27001، PCI DSS و NIST نگاشت میشوند و گزارشهای مدیریتی و فنی به فارسی و انگلیسی ارائه میشود. برای برنامهریزی یک پایلوت با ما تماس بگیرید.
سوالات متداول
مدیریت آسیبپذیری چیست؟
مدیریت آسیبپذیری فرایند مستمر شناسایی داراییها، اسکن آنها برای یافتن ضعفهای امنیتی، اولویتبندی یافتهها بر اساس ریسک، رفع آنها در مهلت توافقشده، تأیید رفع و گزارش پیشرفت است. تفاوت آن با ارزیابی آسیبپذیری یکباره این است که بهطور پیوسته اجرا میشود و با شاخصهایی مثل MTTR، پوشش اسکن و رعایت SLA سنجیده میشود.
مراحل چرخه مدیریت آسیبپذیری کداماند؟
چرخه مدیریت آسیبپذیری معمولاً شش مرحله دارد: کشف داراییها، ارزیابی با اسکن آسیبپذیری و ممیزی پیکربندی، اولویتبندی یافتهها بر اساس شواهد بهرهبرداری و اهمیت دارایی، اصلاح در مهلت تعیینشده، تأیید رفع با اسکن مجدد و گزارش شاخصها به مدیریت. برخی چارچوبها نام مراحل را متفاوت میگویند، اما منطق حلقه و اهداف آن یکسان است.
اسکن آسیبپذیری را هر چند وقت یکبار انجام دهیم؟
سیستمهای متصل به اینترنت را بهطور پیوسته یا دستکم هفتگی و سیستمهای داخلی را هفتگی تا ماهانه با اسکن احرازهویتشده بررسی کنید. پس از تغییرات مهم و هر بار که یک آسیبپذیری بحرانی در حال بهرهبرداری اعلام میشود هم اسکن کنید. PCI DSS اسکن داخلی و خارجی را دستکم هر سه ماه میخواهد، اما این حداقل است، نه بهترین روش.
MTTR مناسب برای رفع آسیبپذیری چقدر است؟
عدد جهانی ثابتی وجود ندارد؛ MTTR مناسب آن است که بهطور مداوم مهلتهای رفع (SLA) خود سازمان را در هر سطح اولویت رعایت کند. MTTR را برای P1 و اولویتهای پایینتر جداگانه بسنجید، چون یک میانگین کلی، کندی رفع موارد بحرانی را پنهان میکند. مهمترین نکته روند است: MTTR آسیبپذیریهای در حال بهرهبرداری باید بهمرور کاهش یابد.
SLA در مدیریت آسیبپذیری یعنی چه؟
SLA در مدیریت آسیبپذیری حداکثر زمان توافقشده برای رفع یک یافته بر اساس اولویت آن است. برای نمونه، سازمانی ممکن است برای آسیبپذیریهای در حال بهرهبرداری روی داراییهای حیاتی ۷ روز و برای سایر یافتههای پرریسک ۳۰ روز تعیین کند. SLA باید به تأیید مدیریت برسد، از زمان اولین کشف محاسبه شود و با یک فرایند رسمی استثنا پشتیبانی شود.
- #مدیریت آسیبپذیری
- #چرخه مدیریت آسیبپذیری
- #برنامه مدیریت آسیبپذیری
- #مهلت رفع آسیبپذیری
- #اسکن آسیبپذیری
- #vulnerability management lifecycle
- #MTTR