مدیریت وصله (Patch Management): فرایند و بهترین روشها
مدیریت وصله (Patch Management) چیست؟ فرایند گامبهگام، اولویتبندی بهروزرسانی امنیتی با KEV و EPSS، استقرار مرحلهای، وصله اضطراری، SLA و ابزارها.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
مدیریت وصله (Patch Management) فرایند منظم شناسایی، اولویتبندی، آزمون، نصب و تأیید بهروزرسانیهای امنیتی روی سیستمعاملها، نرمافزارها، تجهیزات شبکه و فریمورها است. هدف آن ساده است: بستن آسیبپذیریهای شناختهشده پیش از آنکه مهاجمان از آنها استفاده کنند، بدون اینکه پایداری سرویسها به خطر بیفتد.
بخش بزرگی از نفوذهای موفق از آسیبپذیریهایی شروع میشود که وصله آنها مدتها پیش منتشر شده بود. مشکل معمولاً نبود وصله نیست، بلکه نبود فرایند است: سازمان نمیداند چه دارد، نمیداند کدام وصله فوری است و نمیداند وصله واقعاً نصب شده یا نه. در این راهنما فرایند کامل مدیریت پچ، روش اولویتبندی بهروزرسانی امنیتی، مدیریت سیستمهای قدیمی و نمونه SLA را مرور میکنیم.
فرایند مدیریت وصله در شش گام
مدیریت وصله زیرمجموعهای از چرخه مدیریت آسیبپذیری است و باید بهصورت یک چرخه پیوسته اجرا شود، نه پروژهای که سالی یکبار انجام میشود.
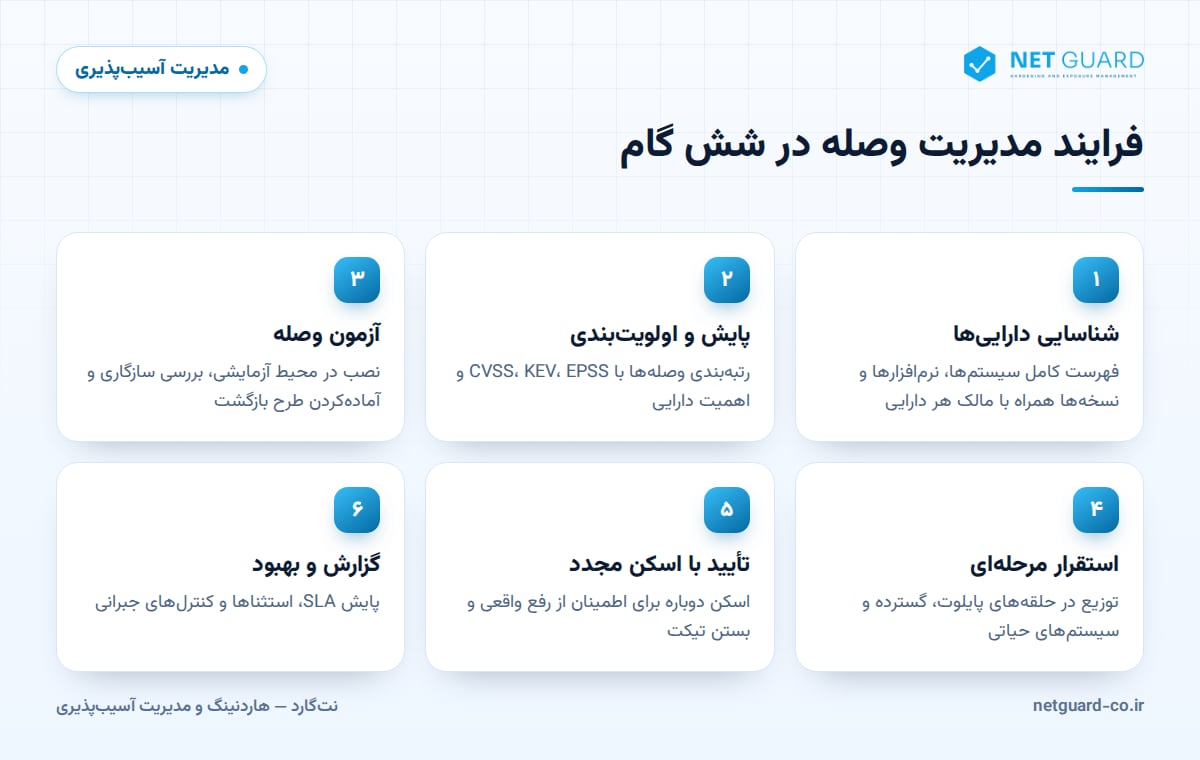
- شناسایی داراییها: بدون فهرست کامل سیستمها و نرمافزارها، وصلهکردن کامل ممکن نیست.
- پایش و اولویتبندی: دریافت اطلاعیههای امنیتی فروشندگان و رتبهبندی وصلهها بر پایه ریسک.
- آزمون: نصب در محیط آزمایشی و بررسی سازگاری با برنامههای کسبوکار.
- استقرار مرحلهای: توزیع تدریجی در گروههای مشخص با امکان توقف و بازگشت.
- تأیید: اسکن مجدد برای اطمینان از نصب و مؤثر بودن وصله.
- گزارش و بهبود: پایش شاخصها، استثناها و رفع موانع تکرارشونده.
موجودی دارایی و اولویتبندی با KEV و EPSS
موجودی دارایی؛ نقطه شروع
فهرست داراییها باید برای هر سیستم دستکم این اطلاعات را داشته باشد: سیستمعامل و نسخه دقیق، نرمافزارهای نصبشده، مالک فنی و کسبوکاری، میزان اهمیت، در معرض اینترنت بودن یا نبودن و پنجره نگهداری مجاز. داراییهای فراموششده (سرورهای آزمایشی رهاشده، تجهیزات شبکه قدیمی، نرمافزارهای نصبشده توسط کاربران) معمولاً همانهایی هستند که هرگز وصله نمیشوند. اسکن کشف دورهای شبکه بهترین راه برای پیدا کردن آنهاست.
اولویتبندی وصلهها
هر ماه صدها وصله منتشر میشود و نصب همه آنها با یک فوریت نه ممکن است و نه لازم. اولویتبندی فقط بر اساس امتیاز CVSS باعث میشود تیمها زیر انبوه موارد «بحرانی» دفن شوند. رویکرد مبتنی بر ریسک این عوامل را با هم ترکیب میکند:
- CVSS: شدت فنی آسیبپذیری؛ نقطه شروع است، نه تصمیم نهایی.
- کاتالوگ KEV: فهرست آژانس CISA از آسیبپذیریهایی که بهرهبرداری از آنها در عمل مشاهده شده است. وجود یک CVE در KEV یعنی خطر واقعی و فوری.
- EPSS: مدل FIRST که احتمال بهرهبرداری از یک آسیبپذیری را در ۳۰ روز آینده تخمین میزند و برای مرتبکردن موارد بسیار زیاد کمک میکند.
- اهمیت و در معرض بودن دارایی: آسیبپذیری متوسط روی سرور در معرض اینترنت ممکن است از آسیبپذیری بحرانی روی سیستم ایزوله فوریتر باشد.
توضیح کامل این معیارها را در مقاله CVSS، EPSS و KEV بخوانید.
آزمون و استقرار حلقهای وصلهها
آزمون پیش از استقرار
محیط آزمایشی باید تا حد امکان شبیه محیط عملیاتی باشد. پیش از استقرار، این موارد را بررسی کنید: نصب بدون خطا، راهاندازی مجدد موفق، کارکرد برنامههای کلیدی و وجود طرح بازگشت (Rollback) شامل اسنپشات یا پشتیبان. آزمون نباید بهانهای برای تأخیرهای طولانی شود؛ برای وصلههای پرخطر، چند روز آزمون کافی است.
استقرار در حلقهها (Deployment Rings)
به جای نصب همزمان روی همه سیستمها، وصله را در چند حلقه توزیع کنید:
- حلقه صفر: سیستمهای تیم فناوری اطلاعات و محیط آزمایشی.
- حلقه پایلوت: گروه کوچکی از کاربران و سرورها که نماینده تنوع محیط باشند.
- حلقه گسترده: بیشتر ایستگاههای کاری و سرورهای غیرحیاتی.
- حلقه حیاتی: سرورها و سرویسهای کلیدی در پنجره نگهداری توافقشده.
اگر در هر حلقه مشکلی دیده شد، استقرار متوقف و علت بررسی میشود. مایکروسافت بهروزرسانیهای امنیتی ماهانه خود را در دومین سهشنبه هر ماه (Patch Tuesday) منتشر میکند و بسیاری از سازمانها چرخه حلقهها را با همین تقویم هماهنگ میکنند.
ابزارهای مدیریت وصله
- ویندوز: WSUS (مایکروسافت توسعه قابلیت جدید برای آن را متوقف کرده است)، Microsoft Configuration Manager، و Intune همراه با Windows Autopatch.
- لینوکس: Red Hat Satellite، Canonical Landscape، و سرویسهای خودکار مانند unattended-upgrades و dnf-automatic.
- چندسکویی: ابزارهای خودکارسازی مانند Ansible برای اجرای یکنواخت بهروزرسانی روی سرورهای متنوع.
برای بررسی سریع وضعیت بهروزرسانی روی یک سرور، این دستورات کاربردی است:
# Debian/Ubuntu: list upgradable packages
sudo apt update && apt list --upgradable
# Debian/Ubuntu: is a reboot required?
[ -f /var/run/reboot-required ] && cat /var/run/reboot-required
# RHEL/Rocky/AlmaLinux: list and install security updates only
sudo dnf updateinfo list --security
sudo dnf upgrade --security
# RHEL/Rocky/AlmaLinux: is a reboot required?
sudo dnf needs-restarting -r
# Windows: most recently installed updates
Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 10 HotFixID, Description, InstalledOn
وصله اضطراری
وقتی آسیبپذیریای به KEV اضافه میشود، اکسپلویت عمومی دارد یا سیستمهای در معرض اینترنت را تهدید میکند، چرخه عادی ماهانه کافی نیست. سازمان باید از پیش یک روال وصله اضطراری تعریف کرده باشد:
- معیارهای فعالشدن روال اضطراری را مشخص کنید (مثلاً حضور در KEV روی دارایی در معرض اینترنت).
- فرایند تأیید تغییر سریع (Emergency Change) با حداقل افراد تصمیمگیر داشته باشید.
- اگر وصله هنوز منتشر نشده، راهکار موقت فروشنده (Workaround) را اجرا کنید: غیرفعال کردن قابلیت آسیبپذیر، محدودسازی دسترسی یا قاعده WAF و IPS.
- آزمون را کوتاه اما حذفنشده نگه دارید و ابتدا داراییهای در معرض اینترنت را وصله کنید.
- پس از وصله، نشانههای نفوذ قبلی را بررسی کنید؛ وصله جلوی حمله بعدی را میگیرد، اما نفوذی را که پیشتر رخ داده پاک نمیکند.
سیستمهای قدیمی و وصلهناپذیر
برخی سیستمها را نمیتوان وصله کرد: سیستمعاملهایی که پشتیبانی آنها تمام شده، تجهیزات صنعتی، دستگاههای پزشکی یا نرمافزارهایی که فروشنده آنها دیگر وجود ندارد. برای این موارد کنترلهای جبرانی (Compensating Controls) ضروری است:
- جداسازی شبکه: قرار دادن سیستم در بخش مجزا و محدود کردن ارتباطات به حداقل لازم.
- وصله مجازی: استفاده از WAF یا IPS برای مسدود کردن الگوهای شناختهشده بهرهبرداری.
- کاهش سطح حمله: غیرفعال کردن سرویسها و پروتکلهای غیرضروری و مقاومسازی پیکربندی.
- کنترل اجرای برنامه: اجازه اجرا فقط به برنامههای مجاز (Application Allowlisting).
- پایش تشدیدشده: ثبت و بررسی دقیقتر رویدادهای این سیستمها.
- ثبت رسمی استثنا: پذیرش ریسک با امضای مالک کسبوکار، تاریخ انقضا و برنامه جایگزینی.
تأیید با اسکن مجدد و تعیین SLA
نصب موفق در کنسول ابزار توزیع وصله به معنای رفع آسیبپذیری نیست. ممکن است وصله نیاز به راهاندازی مجدد داشته باشد که انجام نشده، نسخه قدیمی یک کتابخانه در مسیر دیگری باقی مانده باشد، یا آسیبپذیری علاوه بر وصله به تغییر پیکربندی نیاز داشته باشد. تنها راه مطمئن، اسکن مجدد با اسکنر آسیبپذیری و بستن تیکت بر اساس نتیجه اسکن است.
برای سنجش عملکرد، مهلت رفع (SLA) را بر اساس ریسک تعریف کنید. جدول زیر یک نمونه پیشنهادی است و باید با شرایط و الزامات سازمان شما تنظیم شود:
| دسته | معیار نمونه | مهلت پیشنهادی رفع |
|---|---|---|
| اضطراری | در KEV یا دارای بهرهبرداری فعال، روی دارایی در معرض اینترنت | ۲۴ تا ۷۲ ساعت یا کاهش ریسک فوری |
| بحرانی | CVSS بین 9.0 و 10.0 یا موجود در KEV روی دارایی داخلی | ۷ تا ۱۴ روز |
| بالا | CVSS بین 7.0 و 8.9 | حداکثر ۳۰ روز |
| متوسط | CVSS بین 4.0 و 6.9 | ۶۰ تا ۹۰ روز |
| پایین | CVSS بین 0.1 و 3.9 | چرخه عادی نگهداری |
اگر مشمول PCI DSS هستید، توجه کنید که الزام 6.3.3 نصب وصلههای بحرانی را ظرف یک ماه از انتشار میخواهد. شاخصهای مفید برای گزارشدهی عبارتاند از: درصد رعایت SLA، میانگین زمان رفع، تعداد استثناهای فعال و تعداد داراییهایی که در اسکن اخیر دیده نشدهاند.
نتگارد چگونه کمک میکند
نتگارد با اسکن احراز هویتشده و بدون عامل، وصلههای نصبنشده را روی سرورها، ایستگاههای کاری، تجهیزات شبکه و پایگاههای داده پیدا میکند و آنها را بر پایه آسیبپذیریهای دارای بهرهبرداری فعال، اکسپلویت عمومی و اهمیت دارایی اولویتبندی میکند. اسکن مجدد، رفع واقعی را تأیید میکند، تشخیص انحراف پیکربندی تغییرات ناخواسته را نشان میدهد و گزارشهای فارسی و انگلیسی پیشرفت رفع را برای مدیران و ممیزان شفاف میکند. برای مشاهده جزئیات صفحه اسکنر آسیبپذیری را ببینید.
سوالات متداول
مدیریت وصله چیست؟
مدیریت وصله یا Patch Management فرایند منظم شناسایی، اولویتبندی، آزمون، نصب و تأیید بهروزرسانیهای نرمافزاری و امنیتی روی همه داراییهای فناوری اطلاعات است. هدف آن بستن آسیبپذیریهای شناختهشده پیش از بهرهبرداری مهاجمان، حفظ پایداری سرویسها و ارائه شواهد قابل اتکا به ممیزان است. این فرایند بخشی از برنامه کلی مدیریت آسیبپذیری محسوب میشود.
کدام وصلهها را باید زودتر نصب کرد؟
اولویت با آسیبپذیریهایی است که بهرهبرداری از آنها در عمل مشاهده شده (موجود در کاتالوگ KEV) یا اکسپلویت عمومی دارند، بهویژه روی داراییهای در معرض اینترنت و حیاتی. پس از آن، امتیاز CVSS و احتمال بهرهبرداری بر اساس EPSS برای مرتبسازی بقیه موارد به کار میرود. اتکای صرف به CVSS معمولاً به انبوهی از موارد «بحرانی» با فوریت یکسان منجر میشود.
بهروزرسانی امنیتی سرورها چند وقت یکبار انجام شود؟
بیشتر سازمانها یک چرخه منظم ماهانه دارند که با انتشار ماهانه وصلههای مایکروسافت و فروشندگان دیگر هماهنگ است. در کنار آن، یک روال اضطراری برای آسیبپذیریهای دارای بهرهبرداری فعال لازم است که ظرف چند روز یا حتی چند ساعت اجرا شود. مهلتها باید بر اساس شدت و اهمیت دارایی در قالب SLA مکتوب شوند.
اگر سیستمی قابل وصله نباشد چه باید کرد؟
برای سیستمهای قدیمی یا بدون پشتیبانی، کنترلهای جبرانی به کار ببرید: جداسازی شبکه، محدود کردن دسترسی، غیرفعال کردن سرویسهای غیرضروری، وصله مجازی با WAF یا IPS، کنترل اجرای برنامهها و پایش تشدیدشده. ریسک باقیمانده باید با امضای مالک کسبوکار پذیرفته شود، استثنا تاریخ انقضا داشته باشد و برنامهای برای جایگزینی یا ارتقای سیستم تعریف شود.
چطور بفهمیم وصله واقعاً نصب و مؤثر شده است؟
گزارش موفقیت ابزار توزیع وصله کافی نیست، چون ممکن است راهاندازی مجدد انجام نشده باشد یا نسخه آسیبپذیر در مسیر دیگری باقی بماند. بهترین روش، اسکن مجدد احراز هویتشده پس از استقرار و بستن تیکت فقط بر اساس نتیجه اسکن است. این کار شواهد قابل اتکایی هم برای ممیزیهای ISO 27001 و PCI DSS فراهم میکند.
- #مدیریت وصله
- #مدیریت پچ
- #Patch Management
- #بهروزرسانی امنیتی
- #وصله امنیتی
- #فرایند مدیریت وصله
- #اولویتبندی وصله