هاردنینگ چیست؟ راهنمای جامع مقاومسازی سیستم و سرور
هاردنینگ چیست و چرا مهم است؟ راهنمای جامع مقاومسازی سیستم و هاردنینگ سرور: انواع، استانداردهای CIS و STIG، فرایند گامبهگام و خطاهای رایج.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
هاردنینگ (Hardening) یا مقاومسازی سیستم یعنی کوچک کردن سطح حمله با حذف هر چیزی که لازم نیست و سختگیرانه کردن پیکربندی هر چیزی که باقی میماند. در عمل، هاردنینگ سرور یعنی غیرفعال کردن سرویسها و پروتکلهای بیاستفاده، محدود کردن دسترسیها، اعمال سیاستهای قوی احراز هویت، فعال کردن لاگ و ممیزی و بهروز نگه داشتن نرمافزارها. اگر بخواهیم در یک جمله بگوییم هاردنینگ چیست: تبدیل سیستمی با تنظیمات پیشفرض به سیستمی که فقط همان کاری را انجام میدهد که باید، و نه بیشتر.
اهمیت این کار ساده است: بسیاری از نفوذها نه با یک آسیبپذیری پیچیده، بلکه با یک پیکربندی ضعیف شروع میشوند؛ رمز عبور پیشفرض، پروتکل قدیمی SMBv1، پورت مدیریتی باز روی اینترنت یا حسابی که دیگر کسی از آن استفاده نمیکند. وصله (Patch) کردن آسیبپذیریها ضروری است، اما بدون امنسازی پیکربندی، در را برای مهاجم نیمهباز گذاشتهاید.
هاردنینگ چیست و چه تفاوتی با وصله کردن دارد؟
آسیبپذیریها دو منشأ اصلی دارند: خطا در کد نرمافزار و انتخابهای نادرست در پیکربندی. خطاهای کد معمولاً شناسه CVE میگیرند و با نصب وصله برطرف میشوند. اما هیچ وصلهای پروتکل ناامنی را که خودتان روشن گذاشتهاید خاموش نمیکند و حساب مدیری را که رمز ضعیف دارد اصلاح نمیکند. این بخش، قلمرو هاردنینگ است.
| موضوع | هاردنینگ (مقاومسازی) | مدیریت وصله |
|---|---|---|
| هدف | حذف پیکربندیهای ناامن و قابلیتهای اضافه | رفع باگهای امنیتی کد |
| مرجع | CIS Benchmark، STIG، راهنمای سازنده | اطلاعیههای امنیتی سازنده و CVE |
| نمونه | خاموش کردن SMBv1، الزام NLA در RDP | نصب بهروزرسانی ماهانه ویندوز |
| ریسک اصلی | انحراف تدریجی تنظیمات (Drift) | تأخیر در نصب وصله |
| سنجش | ممیزی پیکربندی در برابر خط مبنا | اسکن آسیبپذیری و نسخه نرمافزار |
این دو مکمل یکدیگرند و در یک برنامه بالغ امنیتی کنار هم اجرا میشوند. جزئیات بخش دوم را در مقاله مدیریت وصله (Patch Management) بخوانید.
اصول پایه مقاومسازی سیستم
- کمترین دسترسی (Least Privilege): هر کاربر و سرویس فقط همان مجوزی را داشته باشد که برای کارش لازم است.
- کمترین عملکرد (Least Functionality): هر نقش، سرویس، ماژول یا پورتی که استفاده نمیشود حذف یا غیرفعال شود.
- دفاع در عمق (Defense in Depth): به یک لایه حفاظتی اتکا نکنید؛ فایروال، احراز هویت قوی، لاگ و پایش کنار هم کار کنند.
- امن بهصورت پیشفرض (Secure by Default): تصویر پایه (Golden Image) از ابتدا هاردنشده باشد، نه اینکه بعد از استقرار اصلاح شود.
چرا هاردنینگ سرور اهمیت دارد؟
- کوچک شدن سطح حمله: سرویسی که وجود ندارد قابل بهرهبرداری نیست؛ حتی اگر فردا آسیبپذیری روز صفر در آن کشف شود.
- سختتر شدن حرکت جانبی (Lateral Movement): مهاجمی که به یک سرور رسیده، با رمزهای یکتا برای مدیر محلی، خاموش بودن LLMNR و محدودیت RDP بهسختی جلوتر میرود.
- الزام انطباق امنیتی (Compliance): ISO/IEC 27001:2022 در کنترل 8.9 به مدیریت پیکربندی میپردازد، الزام 2 استاندارد PCI DSS پیکربندی امن را میخواهد و الزامات مرکز افتا برای زیرساختهای حیاتی نیز بر هاردنینگ تأکید دارند.
- قابلیت ممیزی و پاسخ به رخداد: لاگ و ممیزی درست، زمان کشف و بررسی رخداد را بهشدت کوتاه میکند.
- پایداری و پیشبینیپذیری: سیستمهایی که از یک خط مبنای مشترک پیروی میکنند، سادهتر نگهداری و عیبیابی میشوند.
انواع هاردنینگ
هاردنینگ فقط به سیستمعامل محدود نمیشود. هر لایهای که پیکربندی دارد، به مقاومسازی نیاز دارد.
هاردنینگ سیستمعامل
پایه همه چیز است: حسابها و سیاست رمز عبور، سرویسهای غیرضروری، فایروال میزبان، سیاست ممیزی، مجوز فایلها و تنظیمات هسته. برای جزئیات عملی، چکلیستهای هاردنینگ ویندوز سرور و هاردنینگ سرور لینوکس را ببینید.
هاردنینگ سرور و سرویسها
وبسرورها (IIS، Nginx، Apache)، سرورهای DNS، ایمیل و میانافزارها تنظیمات امنیتی مخصوص خود را دارند: حذف صفحهها و ماژولهای پیشفرض، پنهان کردن نسخه، پیکربندی TLS فقط با نسخههای 1.2 و 1.3، و اجرای سرویس با حساب کمامتیاز.
هاردنینگ شبکه و تجهیزات
روترها، سوئیچها و فایروالها باید از رمزهای پیشفرض، پروتکلهای مدیریتی ناامن مانند Telnet و SNMPv1/v2c و رابط مدیریتی در دسترس از شبکه کاربران پاک شوند. بخشبندی شبکه (Segmentation) و شبکه مدیریتی جدا نیز بخشی از همین لایه است.
هاردنینگ پایگاه داده
حذف حسابها و پایگاههای نمونه، رمزنگاری ارتباط، محدود کردن دسترسی شبکهای به سرور پایگاه داده، فعال کردن ممیزی ورود و تغییرات حساس، و جدا کردن حساب برنامه از حساب مدیر.
هاردنینگ برنامههای کاربردی
هدرهای امنیتی HTTP، مدیریت امن نشست و کوکی، خاموش کردن حالت Debug در محیط عملیاتی، و حذف پیامهای خطای مفصل. این لایه مستقیماً با ریسک Security Misconfiguration در فهرست OWASP Top 10 مرتبط است.
هاردنینگ ابری و کانتینر
در فضای ابری، پیکربندی نادرست شکل دیگری دارد: باکتهای ذخیرهسازی عمومی، گروههای امنیتی باز روی 0.0.0.0/0 و نقشهای IAM با مجوز بیش از حد. در کانتینرها نیز اجرا با کاربر root، کانتینرهای Privileged و ایمیجهای قدیمی رایجترین مشکلاتاند.
استانداردها و خطوط مبنا (Baseline) برای هاردنینگ
لازم نیست فهرست تنظیمات را از صفر بنویسید. مراجع معتبری وجود دارند که هزاران ساعت کار کارشناسی پشت آنهاست:
| مرجع | ناشر | ویژگی اصلی | مناسب برای |
|---|---|---|---|
| CIS Benchmarks | Center for Internet Security | اجماعی، با پروفایلهای Level 1 و Level 2 | بیشتر سازمانها و نقطه شروع |
| DISA STIG | وزارت دفاع آمریکا | بسیار سختگیرانه، دستهبندی شدت CAT I تا III | محیطهای با حساسیت بسیار بالا |
| راهنمای سازنده | مایکروسافت، Red Hat، Cisco و دیگران | منطبق با محصول، مانند Microsoft Security Baselines | تکمیل CIS برای هر محصول |
| خط مبنای سازمانی | خود سازمان | ترکیب مراجع بالا با استثناهای مستند | اجرای عملی و قابل ممیزی |
پیشنهاد عملی این است که با پروفایل Level 1 از CIS Benchmark شروع کنید، آن را با نیازهای کسبوکار تطبیق دهید و نتیجه را بهعنوان خط مبنای رسمی سازمان مستند کنید. خط مبنای مستند، معیار ممیزیهای بعدی و پاسخ شما به ممیز انطباق است.
فرایند گامبهگام هاردنینگ
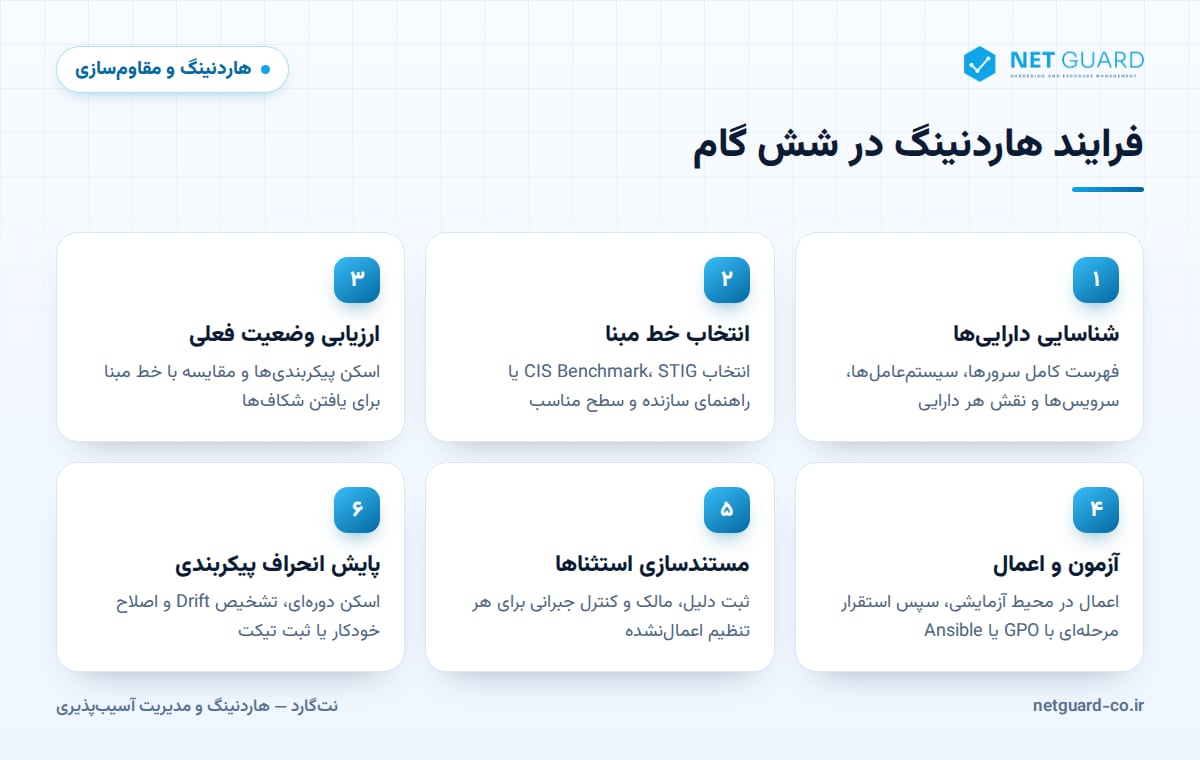
مقاومسازی سیستم یک پروژه یکباره نیست؛ چرخهای است که باید تکرار شود:
- شناسایی داراییها: فهرستی از همه سرورها، نسخه سیستمعامل، نقش هر سیستم و مالک آن تهیه کنید. چیزی که در فهرست نیست، هاردن نمیشود.
- انتخاب خط مبنا: برای هر نوع دارایی، Benchmark و پروفایل مناسب را انتخاب کنید؛ مثلاً پروفایل Member Server برای سرورهای عضو دامنه و Domain Controller برای کنترلکنندههای دامنه.
- ارزیابی وضعیت فعلی: با ابزار ممیزی پیکربندی، فاصله تنظیمات فعلی با خط مبنا را اندازه بگیرید و نتایج را بر اساس ریسک مرتب کنید.
- آزمون در محیط آزمایشی: تغییرات را ابتدا روی سیستمهای آزمایشی یا یک گروه کوچک اعمال کنید و اثر آن بر برنامهها را بسنجید.
- استقرار مرحلهای: با Group Policy، Ansible یا ابزار مدیریت پیکربندی، تنظیمات را موج به موج اعمال کنید و امکان بازگشت داشته باشید.
- مستندسازی استثناها: هر تنظیمی که به دلیل کسبوکاری اعمال نشد، دلیل، مالک، کنترل جبرانی و تاریخ بازبینی داشته باشد.
- پایش مداوم و اصلاح انحراف: اسکن دورهای انجام دهید، انحراف از خط مبنا را تشخیص دهید و آن را اصلاح کنید.
خطاهای رایج در مقاومسازی سیستم
- اعمال همه توصیهها بدون آزمون: اعمال یکجای پروفایل Level 2 روی سرورهای عملیاتی میتواند سرویسها را از کار بیندازد و اعتماد تیمها را به پروژه از بین ببرد.
- هاردنینگ یکباره: سیستمی که روز استقرار کاملاً امن بوده، شش ماه بعد با تغییرات دستی، نصب نرمافزار و رفع اشکالهای عجولانه از خط مبنا فاصله گرفته است.
- تمرکز فقط روی سرورهای رو به اینترنت: مهاجم پس از ورود از طریق یک ایستگاه کاری، از ضعف سرورهای داخلی استفاده میکند.
- فراموش کردن لایههای بالاتر: سیستمعامل هاردنشده با پایگاه دادهای که رمز پیشفرض دارد، امن نیست.
- استثنای بیسند: «فعلاً خاموشش کردیم» بدون مالک و تاریخ، در عمل یعنی همیشه.
- خاموش کردن لاگ برای صرفهجویی در فضا: بدون لاگ، نه میتوان رخداد را کشف کرد و نه آن را بررسی کرد.
خودکارسازی و کنترل انحراف پیکربندی (Configuration Drift)
انحراف پیکربندی یعنی فاصله گرفتن تدریجی تنظیمات واقعی سیستم از خط مبنای تأییدشده. دلیلش معمولاً نیت بد نیست؛ یک مدیر برای حل فوری یک مشکل، قاعده فایروالی باز میکند یا سرویسی را روشن میکند و فراموش میکند آن را برگرداند. تنها راه مقابله، خودکارسازی است:
- پیکربندی بهعنوان کد: تنظیمات هاردنینگ را در قالب GPO، نقشهای Ansible، PowerShell DSC یا Puppet تعریف کنید تا قابل تکرار، نسخهبندی و بازبینی باشند.
- تصویر پایه هاردنشده: سرورهای جدید از Golden Image یا قالب هاردنشده ساخته شوند، نه از نصب پیشفرض.
- ممیزی پیوسته: اسکن پیکربندی را زمانبندی کنید تا هر انحراف در چند روز، نه چند ماه، دیده شود.
- گردش کار اصلاح: هر انحراف یا بهصورت خودکار اصلاح شود یا به تیکتی با مالک مشخص تبدیل شود.
- سنجهپذیری: درصد انطباق با خط مبنا را برای هر گروه دارایی گزارش کنید تا روند بهبود قابل مشاهده باشد.
نتگارد چگونه به هاردنینگ کمک میکند
نتگارد پیکربندی سرورها، تجهیزات شبکه و پایگاههای داده را در برابر CIS Benchmark و خطوط مبنای سفارشی سازمان ممیزی میکند، انحراف پیکربندی را تشخیص میدهد و نتایج را در کنار آسیبپذیریها و بر اساس اهمیت دارایی اولویتبندی میکند. یافتهها به کنترلهای ISO 27001، PCI DSS و NIST نگاشت میشوند، گزارشها به فارسی و انگلیسی تهیه میشوند و پس از اصلاح، اسکن مجدد درستی رفع مشکل را تأیید میکند. این پلتفرم بهصورت داخلی (On-Premises) و حتی در شبکههای ایزوله قابل استقرار است. برای آشنایی بیشتر، صفحه ممیزی هاردنینگ نتگارد را ببینید.
سوالات متداول
هاردنینگ چیست به زبان ساده؟
هاردنینگ یعنی محکمکاری پیکربندی یک سیستم تا راههای نفوذ به آن کمتر شود. در این فرایند سرویسها و پروتکلهای غیرضروری خاموش میشوند، دسترسیها محدود میشود، رمزهای عبور و احراز هویت قویتر میشوند و لاگ و ممیزی فعال میشود. نتیجه، سیستمی است که فقط کارهای لازم را انجام میدهد و در برابر حملات رایج مقاومتر است.
تفاوت هاردنینگ و اسکن آسیبپذیری چیست؟
اسکن آسیبپذیری عمدتاً نرمافزارهای دارای باگ شناختهشده (CVE) و وصلههای نصبنشده را پیدا میکند، اما هاردنینگ به تنظیمات میپردازد؛ مثل پروتکلهای ناامن، سیاست رمز عبور یا مجوزهای اضافه. سیستمی که همه وصلههایش نصب شده، میتواند همچنان پیکربندی ضعیفی داشته باشد. به همین دلیل بهتر است ممیزی پیکربندی و اسکن آسیبپذیری در یک برنامه واحد اجرا شوند.
برای هاردنینگ سرور از کدام استاندارد شروع کنیم؟
برای بیشتر سازمانها، پروفایل Level 1 از CIS Benchmark مربوط به همان سیستمعامل یا محصول بهترین نقطه شروع است، چون تعادل خوبی بین امنیت و حفظ عملکرد دارد. راهنمای امنیتی سازنده، مانند Microsoft Security Baselines، مکمل خوبی است. محیطهای بسیار حساس میتوانند سراغ Level 2 یا STIG بروند، به شرط آزمون دقیق پیش از استقرار.
آیا هاردنینگ باعث از کار افتادن سرویسها میشود؟
اگر بدون آزمون انجام شود، بله ممکن است. برخی تنظیمات مانند غیرفعال کردن نسخههای قدیمی TLS یا الزام SMB Signing میتواند ارتباط سیستمهای قدیمی را قطع کند. راه درست، اعمال تغییرات در محیط آزمایشی، استقرار مرحلهای و داشتن برنامه بازگشت است. تنظیماتی که بهدلیل نیاز کسبوکار اعمال نمیشوند نیز باید بهعنوان استثنا مستند شوند.
هر چند وقت یکبار باید وضعیت هاردنینگ را بررسی کرد؟
دستکم ماهانه، و برای سیستمهای حیاتی یا رو به اینترنت حتی هفتگی. همچنین بعد از هر تغییر مهم، مانند ارتقای سیستمعامل، نصب نقش جدید یا انتشار نسخه تازه Benchmark، ممیزی دوباره لازم است. هدف این است که انحراف پیکربندی در چند روز کشف شود و فرصت طولانی برای سوءاستفاده باقی نماند.
- #هاردنینگ چیست
- #مقاومسازی سیستم
- #هاردنینگ سرور
- #امنسازی سیستم
- #چکلیست هاردنینگ
- #System Hardening
- #CIS Benchmark