چارچوب NIST CSF 2.0 چیست؟ راهنمای چارچوب امنیت سایبری NIST
چارچوب NIST CSF 2.0 چیست؟ شش کارکرد آن از جمله Govern، پروفایلها و سطوح، نگاشت به ISO 27001 و CIS Controls و کاربرد آن در سازمانهای ایرانی.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
چارچوب NIST CSF (NIST Cybersecurity Framework) مجموعهای داوطلبانه از «نتایج مطلوب» امنیت سایبری است که مؤسسه ملی استاندارد و فناوری آمریکا (NIST) منتشر میکند تا سازمانها بتوانند ریسک سایبری خود را بشناسند، اولویتبندی کنند و با زبانی مشترک درباره آن با مدیران ارشد گفتوگو کنند. نسخه NIST CSF 2.0 در فوریه ۲۰۲۴ منتشر شد و مهمترین تغییر آن افزودهشدن کارکرد ششم، یعنی «حاکمیت» (Govern)، به پنج کارکرد قبلی است.
ارزش اصلی CSF در این است که بهجای دیکتهکردن ابزار یا پیکربندی خاص، میگوید سازمان باید به «چه» برسد و انتخاب «چگونه» را به خود سازمان میسپارد. به همین دلیل، چارچوب امنیت سایبری NIST برای سازمانهای ایرانی هم یک نقشه راه سبک و قابلانطباق است که میتوان آن را کنار ISO 27001 و الزامات ملی به کار گرفت. در ادامه ساختار نسخه ۲، پروفایلها و سطوح، نگاشت به استانداردهای دیگر و جایگاه مدیریت آسیبپذیری و هاردنینگ را مرور میکنیم.
NIST CSF 2.0 چیست و چه تفاوتی با نسخههای قبلی دارد؟
نسخه اول این چارچوب در سال ۲۰۱۴ و با تمرکز بر زیرساختهای حیاتی آمریکا منتشر شد و نسخه 1.1 در سال ۲۰۱۸ آن را تکمیل کرد. در نسخه 2.0 دامنه بهطور رسمی به همه سازمانها، در هر اندازه و هر صنعت، گسترش یافت. مهمترین تغییرات عبارتاند از:
- افزودن کارکرد Govern: موضوعاتی مثل راهبرد ریسک، نقشها و مسئولیتها، سیاستها و نظارت که قبلاً پراکنده بودند، حالا یک کارکرد مستقل دارند.
- تأکید بر ریسک زنجیره تأمین: مدیریت ریسک تأمینکنندگان و محصولات شخص ثالث به یک دسته اختصاصی در Govern تبدیل شد.
- بازآرایی دستهها: برای مثال در Protect دستهای با عنوان «امنیت پلتفرم» (Platform Security) شکل گرفت که پیکربندی امن، نگهداری نرمافزار و ثبت لاگ را در خود دارد.
- منابع کمکی: راهنماهای شروع سریع (Quick Start Guides)، نمونههای پیادهسازی (Implementation Examples) و مراجع اطلاعاتی آنلاین برای نگاشت به استانداردهای دیگر.
ساختار سهلایه: کارکرد، دسته، زیردسته
هسته چارچوب (CSF Core) سلسلهمراتبی است: ۶ کارکرد (Function)، ۲۲ دسته (Category) و ۱۰۶ زیردسته (Subcategory). هر زیردسته یک نتیجه مشخص را بیان میکند؛ مثلاً ID.RA-01 میگوید آسیبپذیریهای داراییها شناسایی، اعتبارسنجی و ثبت میشوند. این ساختار باعث میشود بتوانید وضعیت سازمان را در سطح جزئی بسنجید و همزمان برای هیئتمدیره در سطح کلان گزارش بدهید.
شش کارکرد NIST CSF 2.0 و دستههای اصلی
شش کارکرد را نباید مراحل خطی دانست؛ آنها همزمان اجرا میشوند و Govern مانند چتری بر بقیه اشراف دارد.
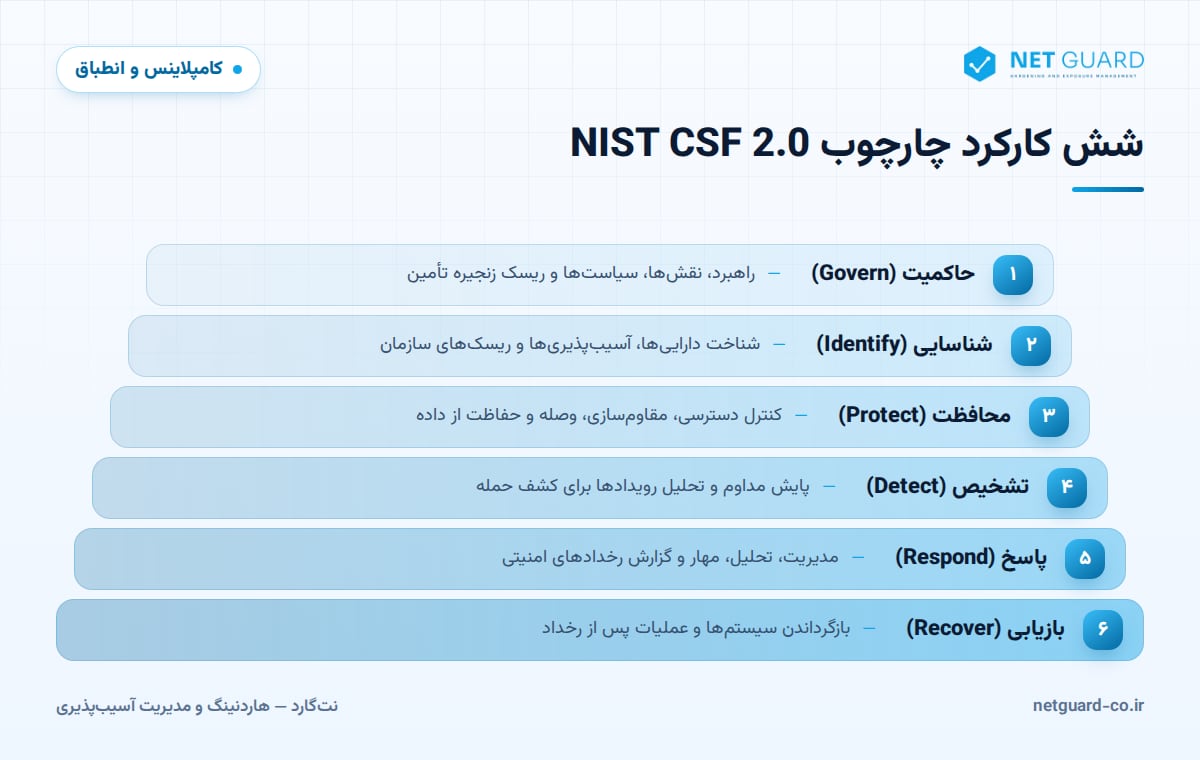
| کارکرد | کد | دستههای اصلی (در سطح کلان) |
|---|---|---|
| حاکمیت (Govern) | GV | زمینه سازمانی، راهبرد مدیریت ریسک، نقشها و مسئولیتها، سیاست، نظارت، ریسک زنجیره تأمین |
| شناسایی (Identify) | ID | مدیریت دارایی، ارزیابی ریسک، بهبود |
| محافظت (Protect) | PR | هویت و کنترل دسترسی، آگاهی و آموزش، امنیت داده، امنیت پلتفرم، تابآوری زیرساخت |
| تشخیص (Detect) | DE | پایش مداوم، تحلیل رویدادهای نامطلوب |
| پاسخ (Respond) | RS | مدیریت رخداد، تحلیل رخداد، گزارش و ارتباطات، مهار رخداد |
| بازیابی (Recover) | RC | اجرای طرح بازیابی، ارتباطات بازیابی |
حاکمیت (Govern)
این کارکرد مشخص میکند امنیت سایبری چگونه به اهداف کسبوکار گره میخورد: چه کسی پاسخگوست، اشتهای ریسک سازمان چقدر است و سیاستها چگونه تدوین و بازبینی میشوند. بدون Govern، بقیه کارکردها به مجموعهای از پروژههای فنی بیارتباط تبدیل میشوند.
شناسایی و محافظت (Identify و Protect)
شناسایی یعنی دانستن اینکه چه داراییهایی دارید، چه آسیبپذیریهایی روی آنهاست و کدام ریسکها اهمیت بیشتری دارند. محافظت یعنی اعمال کنترلهایی مثل احراز هویت قوی، مدیریت دسترسی، رمزنگاری داده، پیکربندی امن و وصله (Patch) بهموقع.
تشخیص، پاسخ و بازیابی (Detect، Respond و Recover)
این سه کارکرد به این سؤال پاسخ میدهند که اگر حملهای رخ داد، چقدر سریع متوجه میشوید، چگونه آن را مهار میکنید و با چه سرعتی به وضعیت عادی برمیگردید. پایش لاگها، طرح پاسخ به رخداد و پشتیبانگیری آزمودهشده در این بخش قرار میگیرند.
پروفایلها و سطوح (Profiles و Tiers) در NIST CSF
پروفایل سازمانی: وضعیت فعلی و وضعیت هدف
پروفایل (Profile) تصویری از سازمان بر اساس نتایج هسته CSF است. «پروفایل فعلی» (Current Profile) نشان میدهد امروز به کدام نتایج رسیدهاید و «پروفایل هدف» (Target Profile) نشان میدهد با توجه به ریسک و اولویتهای کسبوکار به کجا میخواهید برسید. فاصله این دو، برنامه اقدام شما را میسازد. نسخه ۲ مفهوم «پروفایل جامعه» (Community Profile) را هم معرفی کرده که یک صنعت یا گروه میتواند بهعنوان الگوی مشترک تدوین کند.
سطوح پیادهسازی (Implementation Tiers)
سطوح، میزان بلوغ و یکپارچگی رویکرد مدیریت ریسک را توصیف میکنند و برای مقایسه سازمانها یا نمرهدهی طراحی نشدهاند:
- سطح ۱ – جزئی (Partial): مدیریت ریسک موردی و واکنشی است.
- سطح ۲ – آگاه از ریسک (Risk Informed): مدیریت ریسک تأیید شده اما در کل سازمان یکپارچه نیست.
- سطح ۳ – تکرارپذیر (Repeatable): سیاستها رسمیاند و بهطور منظم بهروزرسانی میشوند.
- سطح ۴ – انطباقی (Adaptive): سازمان بر اساس درسآموختهها و شاخصها مداوم خود را بهبود میدهد.
استفاده از NIST CSF در سازمانهای ایرانی
CSF داوطلبانه است و به قانون یا نهاد ناظر خاصی وابسته نیست؛ بنابراین یک سازمان ایرانی میتواند آن را بهعنوان چارچوب مرجع (Reference Framework) برای ساختاردهی برنامه امنیتی به کار بگیرد. در عمل، بسیاری از تیمها از CSF برای «زبان مشترک» و گزارش به مدیریت، از ISO 27001 برای نظام مدیریت و گواهینامه و از الزامات ملی مانند الزامات افتا برای تکالیف قانونی استفاده میکنند. CSF جایگزین این الزامات نیست، ولی ساختار خوبی برای سازماندهی شواهد آنها فراهم میکند.
مسیر پیشنهادی برای شروع:
- دامنه را تعیین کنید: کل سازمان، یک واحد کسبوکار یا یک سامانه حیاتی.
- با کارکرد Govern شروع کنید: مالک ریسک، اشتهای ریسک و نقشها را مکتوب کنید.
- پروفایل فعلی را با مصاحبه، بررسی مستندات و شواهد فنی (مثل نتایج اسکن) تکمیل کنید.
- پروفایل هدف را بر اساس ریسک، الزامات قانونی و بودجه تعریف کنید.
- شکافها را اولویتبندی کنید و برنامه اقدام با مسئول و زمانبندی بنویسید.
- پیشرفت را با شاخصهای قابلاندازهگیری پایش و پروفایل را بهطور دورهای بازبینی کنید.
متن کامل چارچوب و منابع کمکی آن در وبسایت NIST در دسترس است.
نگاشت NIST CSF به ISO 27001 و CIS Controls
اگر سازمان شما پیشتر سراغ استاندارد ISO 27001 یا CIS Controls رفته باشد، بخش بزرگی از کار CSF انجام شده است. NIST نگاشتهای رسمی (Informative References) را بهصورت آنلاین منتشر میکند و CIS Controls v8.1 هم برای همراستایی با CSF 2.0 بهروزرسانی شده است. جدول زیر نمونههایی کلی از این نگاشت را نشان میدهد:
| کارکرد CSF | نمونه کنترل ISO/IEC 27001:2022 | نمونه CIS Controls v8.1 |
|---|---|---|
| Govern | بندهای ۴ تا ۶، 5.1 سیاستها، 5.19 تا 5.23 تأمینکنندگان | کنترل 15 مدیریت ارائهدهندگان خدمات |
| Identify | 5.9 فهرست داراییها، 8.8 مدیریت آسیبپذیریهای فنی | کنترلهای 1، 2 و 7 |
| Protect | 5.15 کنترل دسترسی، 8.9 مدیریت پیکربندی، 8.13 پشتیبانگیری | کنترلهای 3، 4، 5، 6 و 14 |
| Detect | 8.15 ثبت لاگ، 8.16 فعالیتهای پایش | کنترلهای 8 و 13 |
| Respond | 5.24 تا 5.28 مدیریت رخداد | کنترل 17 |
| Recover | 5.29 و 5.30 تداوم و آمادگی ICT | کنترل 11 بازیابی داده |
این نگاشتها یکبهیک و کامل نیستند؛ از آنها برای پرهیز از دوبارهکاری استفاده کنید، نه بهعنوان اثبات انطباق.
جایگاه مدیریت آسیبپذیری و هاردنینگ در CSF
مدیریت آسیبپذیری و مقاومسازی (هاردنینگ) دو نقطهای هستند که چارچوب امنیت سایبری NIST از حرف به عمل میرسد:
- Identify / مدیریت دارایی (ID.AM): فهرست بهروز سختافزار، نرمافزار و سرویسها پیشنیاز هر اسکن و هر سیاست است.
- Identify / ارزیابی ریسک (ID.RA): شناسایی، اعتبارسنجی و ثبت آسیبپذیریها و اولویتبندی آنها بر اساس احتمال بهرهبرداری و اثر کسبوکاری. جزئیات این چرخه را در چرخه مدیریت آسیبپذیری ببینید.
- Protect / امنیت پلتفرم (PR.PS): اعمال رویههای مدیریت پیکربندی، نگهداری و وصله نرمافزار و حذف نرمافزار غیرمجاز؛ یعنی همان کاری که در راهنمای هاردنینگ سیستم و مبنای CIS Benchmark انجام میشود.
- Identify / بهبود (ID.IM) و Detect / پایش مداوم (DE.CM): اسکن مجدد پس از اصلاح، کشف انحراف پیکربندی (Configuration Drift) و استفاده از نتایج برای بهبود مستمر.
چه شواهدی برای ممیزی آماده کنیم؟
برای این زیردستهها معمولاً این شواهد خواسته میشود: گزارشهای دورهای اسکن آسیبپذیری، خط مبنای پیکربندی امن (Baseline) هر نوع سیستم، درصد انطباق با آن، زمان میانگین رفع آسیبپذیریهای بحرانی و سوابق تأیید رفع با اسکن مجدد.
نتگارد چگونه به پیادهسازی NIST CSF کمک میکند
نتگارد بخش فنی کارکردهای Identify و Protect را پوشش میدهد: اسکن آسیبپذیری با و بدون احراز هویت روی سرورها، تجهیزات شبکه، اندپوینتها و پایگاههای داده، ممیزی پیکربندی بر اساس CIS Benchmark و خط مبنای سفارشی، کشف انحراف پیکربندی، کشف سطح حمله بیرونی و اولویتبندی ریسکمحور با اطلاعات بهرهبرداری. یافتهها به NIST، ISO 27001 و PCI DSS نگاشت میشوند و گزارشهای مدیریتی و فنی به فارسی و انگلیسی تولید میشود؛ امکان استقرار داخلی (On-Premises) و ایزوله نیز وجود دارد. برای آشنایی با این قابلیتها صفحه انطباق امنیتی را ببینید یا با ما تماس بگیرید.
سوالات متداول
آیا NIST CSF گواهینامه دارد؟
خیر. NIST CSF یک چارچوب داوطلبانه است و برخلاف ISO 27001 فرایند صدور گواهی رسمی برای آن وجود ندارد. سازمانها میتوانند خودارزیابی کنند یا از مشاور مستقل برای ارزیابی پروفایل فعلی و هدف کمک بگیرند. اگر به گواهینامه قابلارائه به مشتری یا کارفرما نیاز دارید، معمولاً CSF را برای ساختاردهی برنامه و ISO 27001 را برای گواهینامه به کار میبرند.
تفاوت NIST CSF و ISO 27001 چیست؟
ISO 27001 استاندارد بینالمللی نظام مدیریت امنیت اطلاعات (ISMS) است که الزامات قابلممیزی و ۹۳ کنترل پیوست A دارد و به گواهینامه منجر میشود. NIST CSF نتایج مطلوب را در شش کارکرد توصیف میکند و انعطاف بیشتری در روش پیادهسازی دارد. این دو رقیب نیستند؛ CSF زبان گزارش به مدیریت را ساده میکند و ISO 27001 نظام مدیریتی و چرخه بهبود را رسمی میسازد.
کارکرد Govern در NIST CSF 2.0 چیست؟
Govern کارکرد جدید نسخه ۲ است و تعیین میکند راهبرد، انتظارات و سیاستهای امنیت سایبری سازمان چگونه تعریف، ابلاغ و پایش میشوند. دستههای آن شامل زمینه سازمانی، راهبرد مدیریت ریسک، نقشها و مسئولیتها، سیاست، نظارت و مدیریت ریسک زنجیره تأمین است. هدف آن این است که امنیت سایبری بهعنوان بخشی از مدیریت ریسک سازمان دیده شود، نه صرفاً موضوعی فنی.
آیا سازمانهای ایرانی میتوانند از NIST CSF استفاده کنند؟
بله. CSF رایگان، داوطلبانه و مستقل از فناوری است و برای سازمانهای خارج از آمریکا هم کاربرد دارد. سازمانهای ایرانی میتوانند آن را بهعنوان چارچوب مرجع برای ساختاردهی برنامه امنیتی و گزارش به مدیریت به کار ببرند و همزمان الزامات ملی مانند افتا و استانداردهایی مثل ISO 27001 را رعایت کنند. CSF جایگزین تکالیف قانونی نیست و فقط به نظمدادن آنها کمک میکند.
پیادهسازی NIST CSF از کجا شروع میشود؟
بهترین نقطه شروع تعیین دامنه و تکمیل کارکرد Govern است: مالک ریسک، اشتهای ریسک و نقشها را مشخص کنید. سپس پروفایل فعلی را با شواهد واقعی مثل فهرست داراییها و نتایج اسکن آسیبپذیری بسازید، پروفایل هدف را تعریف کنید و شکافها را بر اساس ریسک اولویتبندی کنید. راهنماهای شروع سریع NIST برای سازمانهای کوچک نیز نقطه آغاز مناسبی است.
- #چارچوب NIST CSF
- #NIST CSF 2.0 چیست
- #چارچوب امنیت سایبری NIST
- #کارکرد Govern
- #پروفایل NIST CSF
- #انطباق امنیتی
- #NIST Cybersecurity Framework