الزامات افتا چیست؟ چکلیست امنیت زیرساختهای حیاتی
الزامات افتا چیست و شامل چه سازمانهایی میشود؟ انتظارات فنی رایج، چکلیست عملی آمادگی و نقش ابزارهای داخلی و ایزوله در امنیت زیرساختهای حیاتی.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
الزامات افتا مجموعهای از الزامات و رهنمودهای امنیتی است که «مرکز مدیریت راهبردی افتا» برای حفاظت از زیرساختهای حیاتی کشور ابلاغ میکند. افتا کوتاهشده عبارت «امنیت فضای تولید و تبادل اطلاعات» است و این مرکز، که زیر نظر نهاد ریاستجمهوری فعالیت میکند، مسئولیت راهبری امنیت سایبری زیرساختهای حیاتی و نظارت بر ارزیابی امنیتی محصولات و سامانههایی را دارد که در این زیرساختها به کار میروند.
اگر سازمان شما در حوزهای مثل انرژی، ارتباطات، خدمات مالی یا حملونقل فعالیت میکند، به احتمال زیاد باید آمادگی پاسخگویی به الزامات افتا را داشته باشید. این مقاله یک راهنمای عملی است، نه تفسیر رسمی: انتظارات فنی رایج را توضیح میدهد، یک چکلیست آمادگی ارائه میکند و نشان میدهد ابزارهای داخلی و ایزوله با گزارش فارسی چه کمکی میکنند. متن دقیق و تکالیف بهروز را همیشه از آخرین اسناد رسمی منتشرشده توسط مرکز افتا و نهاد بالادستی خود بگیرید.
افتا چیست و چه نقشی در امنیت زیرساختهای حیاتی دارد؟
زیرساخت حیاتی به سامانهها و داراییهایی گفته میشود که اختلال در آنها میتواند به خدمات عمومی، اقتصاد یا امنیت کشور آسیب جدی بزند؛ مثل شبکه برق، سامانههای بانکی یا شبکههای مخابراتی. مرکز مدیریت راهبردی افتا در این حوزه سه نقش اصلی دارد:
- سیاستگذاری و ابلاغ الزامات: تدوین الزامات، رهنمودها و دستورالعملهای امنیتی برای دستگاهها و سازمانهای مشمول.
- نظارت و ارزیابی: پیگیری وضعیت امنیتی سازمانها از طریق ارزیابیها و ممیزیهای دورهای.
- ارزیابی امنیتی محصولات: نظارت بر اینکه محصولات و سامانههایی که در زیرساختهای حیاتی به کار میروند، از نظر امنیتی بررسی شده باشند.
نکته مهم این است که الزامات افتا ثابت نیستند و در طول زمان بهروزرسانی میشوند. به همین دلیل، بهجای تکیه بر فهرستهای دستبهدستشده یا نسخههای قدیمی، مستندات را مستقیماً از مجاری رسمی دریافت کنید و یک نفر را در سازمان مسئول پیگیری تغییرات کنید.
الزامات افتا شامل چه سازمانهایی میشود؟
مخاطب اصلی الزامات افتا سازمانها و دستگاههایی هستند که زیرساخت حیاتی یا حساس محسوب میشوند. معمولاً حوزههایی مثل نفت، گاز و پتروشیمی، برق و آب، ارتباطات و فناوری اطلاعات، بانکها و مؤسسات مالی، حملونقل و برخی خدمات عمومی در این دسته قرار میگیرند. با این حال، اینکه یک سازمان مشخص مشمول کدام سطح از الزامات است، باید از طریق نهاد بالادستی یا مکاتبه رسمی روشن شود.
علاوه بر خود سازمانهای زیرساختی، دو گروه دیگر هم بهطور غیرمستقیم درگیر میشوند:
- تأمینکنندگان و پیمانکاران: شرکتهایی که نرمافزار، تجهیزات یا خدمات به سازمانهای زیرساختی میدهند، معمولاً باید شواهد امنیتی محصول یا خدمت خود را ارائه کنند.
- سازمانهای غیرمشمول اما هوشمند: بسیاری از شرکتها حتی بدون الزام قانونی، از همین انتظارات بهعنوان خط مبنای امنیتی استفاده میکنند، چون با بهترین روشهای جهانی همراستاست.
انتظارات فنی رایج در الزامات افتا
جزئیات الزامات به نوع سازمان و نسخه اسناد بستگی دارد، اما در عمل چند محور فنی تقریباً همیشه مطرح میشود. این محورها با استانداردهای بینالمللی مثل ISO 27001 و چارچوب NIST CSF هم همپوشانی زیادی دارند.
فهرست داراییها (Asset Inventory)
نمیتوانید از چیزی که نمیشناسید محافظت کنید. فهرستی از سرورها، تجهیزات شبکه، ایستگاههای کاری، پایگاههای داده، نرمافزارها و سرویسهای در معرض اینترنت، همراه با مالک، محل استقرار و سطح اهمیت هر دارایی، پایه همه کارهای بعدی است.
مقاومسازی و پیکربندی امن (هاردنینگ)
هر نوع سیستم باید یک خط مبنای امن (Secure Baseline) داشته باشد: سرویسهای غیرضروری غیرفعال، رمزهای پیشفرض تغییر دادهشده، پروتکلهای ناامن خاموش و سیاستهای رمز عبور و قفل حساب اعمالشده. استفاده از CIS Benchmark بهعنوان نقطه شروع و بومیسازی آن، رایجترین روش است. جزئیات بیشتر را در راهنمای هاردنینگ سیستم ببینید.
ارزیابی دورهای آسیبپذیری
اسکن آسیبپذیری باید منظم، مستند و ترجیحاً با احراز هویت (Authenticated) انجام شود تا نسخه نرمافزارها و وصلههای نصبشده دقیق دیده شود. خروجی ارزیابی فقط فهرست یافتهها نیست؛ باید نشان دهد چه چیزی، چه زمانی و با چه دامنهای بررسی شده است.
مدیریت وصله (Patch Management)
داشتن فرایند مکتوب برای دریافت، آزمایش و نصب وصلهها، با زمانبندی متناسب با شدت و احتمال بهرهبرداری، از انتظارات اصلی است. در محیطهایی که امکان وصله فوری وجود ندارد، باید کنترل جبرانی و پذیرش رسمی ریسک مستند شود.
کنترل دسترسی و حسابهای ممتاز
اصل حداقل دسترسی، حذف حسابهای بلااستفاده، احراز هویت چندعاملی برای دسترسیهای حساس و کنترل جدی حسابهای مدیریتی (Admin) از محورهای همیشگی است.
ثبت و پایش رویدادها
لاگ سیستمها، تجهیزات امنیتی و برنامههای حیاتی باید جمعآوری، به مدت کافی نگهداری و پایش شود تا رخدادها قابلتشخیص و قابلپیگیری باشند.
پاسخ به رخداد
سازمان باید طرح پاسخ به رخداد، نقشهای مشخص، مسیر گزارشدهی به مراجع ذیربط و تمرینهای دورهای داشته باشد.
ارزیابی امنیتی محصولات
محصولات و سامانههایی که در زیرساختهای حیاتی به کار میروند، ممکن است پیش از استقرار نیازمند ارزیابی امنیتی طبق فرایندهای تعیینشده توسط افتا باشند. پیش از خرید هر محصول، وضعیت ارزیابی آن را از فروشنده بپرسید و با واحد امنیت سازمان هماهنگ کنید.
از الزام کلی تا شواهد قابلارائه
بیشترین چالش در ممیزی، نبود «شواهد» است، نه نبود کنترل. جدول زیر نشان میدهد برای هر محور چه مستنداتی را معمولاً باید آماده داشت:
| محور | شواهد پیشنهادی | روش یا ابزار |
|---|---|---|
| فهرست داراییها | فهرست بهروز با مالک و سطح اهمیت | کشف خودکار دارایی و بازبینی دورهای |
| هاردنینگ | خط مبنای مصوب و گزارش درصد انطباق | ممیزی پیکربندی بر اساس CIS و خط مبنای سفارشی |
| ارزیابی آسیبپذیری | گزارشهای دورهای با دامنه و تاریخ | اسکنر آسیبپذیری با احراز هویت |
| وصله | سوابق نصب و استثناهای مصوب | سامانه مدیریت وصله و اسکن مجدد برای تأیید |
| کنترل دسترسی | فهرست حسابهای ممتاز و بازبینی دسترسی | بازبینی دورهای و MFA |
| لاگ و پایش | سیاست نگهداری لاگ و نمونه هشدارها | جمعآوری متمرکز لاگ (SIEM) |
| پاسخ به رخداد | طرح مصوب و گزارش تمرین | سناریوهای تمرینی (Tabletop) |
چکلیست عملی آمادگی برای الزامات افتا
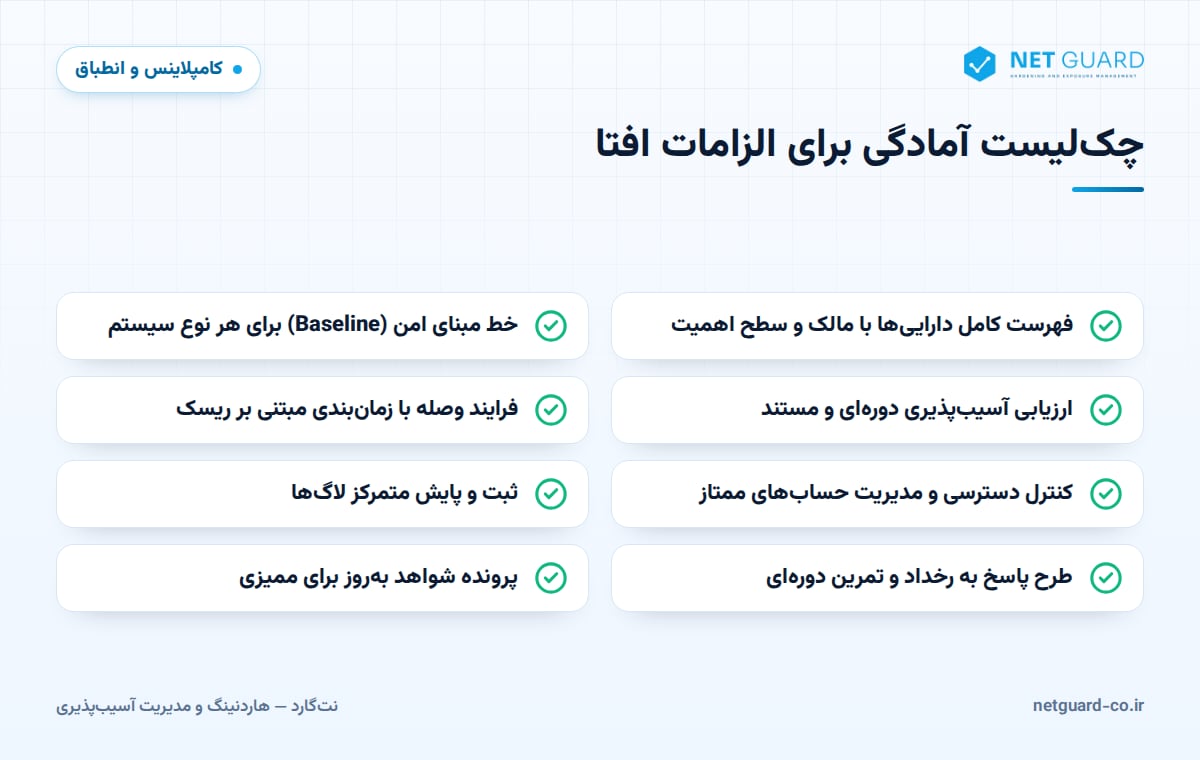
این چکلیست افتا را میتوانید بهعنوان برنامه کاری چندماهه تیم امنیت استفاده کنید. ترتیب مراحل مهم است، چون هر مرحله خروجی مرحله قبل را لازم دارد:
- مسئول و دامنه را تعیین کنید. یک مالک برای پروژه انطباق تعیین کنید و آخرین اسناد رسمی مرتبط با سازمان خود را جمعآوری کنید.
- فهرست داراییها را کامل کنید. داراییهای داخلی و سرویسهای در معرض اینترنت را کشف و برای هر کدام مالک و سطح اهمیت تعیین کنید.
- خط مبنای امن تعریف کنید. برای ویندوز، لینوکس، تجهیزات شبکه و پایگاه داده خط مبنا بنویسید و به تصویب برسانید.
- ارزیابی اولیه انجام دهید. اسکن آسیبپذیری و ممیزی پیکربندی را روی کل دامنه اجرا کنید تا تصویر واقعی وضعیت فعلی به دست آید.
- اصلاح را ریسکمحور اولویتبندی کنید. آسیبپذیریهای دارای اکسپلویت عمومی یا بهرهبرداریشده روی داراییهای حیاتی در اولویت اول قرار میگیرند.
- رفع را با اسکن مجدد تأیید کنید. هیچ یافتهای بدون شاهد بسته نشود.
- پایش و پاسخ را آزمایش کنید. لاگها را متمرکز کنید و حداقل یک تمرین پاسخ به رخداد برگزار کنید.
- پرونده شواهد را بهروز نگه دارید. گزارشها، صورتجلسهها و استثناهای مصوب را در یک مخزن واحد بایگانی کنید.
خطاهای رایج در آمادهسازی
- کار نمایشی پیش از ممیزی: اسکن یکباره چند روز قبل از ممیزی، تصویر واقعی نمیدهد و ارزیابها معمولاً روند را بررسی میکنند.
- نادیدهگرفتن پیکربندی: بسیاری از نفوذها از پیکربندی ضعیف شروع میشوند، نه فقط از CVE؛ اسکن آسیبپذیری بدون ممیزی هاردنینگ ناقص است.
- اسکن بیاحتیاط در شبکه صنعتی: در محیطهای OT و SCADA، اسکن فعال میتواند تجهیزات حساس را مختل کند؛ این بخش را با هماهنگی بهرهبردار، در زمان مناسب و با روشهای کماثر ارزیابی کنید.
- اتکا به منابع غیررسمی: فهرستهای قدیمی که دستبهدست میشوند، ممکن است با الزامات فعلی مطابقت نداشته باشند.
چرا ابزار داخلی و ایزوله با گزارش فارسی اهمیت دارد؟
در سازمانهای زیرساختی، بسیاری از شبکهها از اینترنت جدا (Air-Gapped) هستند و ابزارهایی که به سرویس ابری خارجی وابستهاند، عملاً قابلاستفاده نیستند. از طرف دیگر، نتایج اسکن آسیبپذیری خودش اطلاعات بسیار حساسی است و نباید از مرزهای سازمان خارج شود. سه ویژگی در انتخاب ابزار تعیینکننده است:
- استقرار داخلی (On-Premises): همه دادهها و گزارشها داخل شبکه سازمان میماند.
- بهروزرسانی آفلاین: پایگاه CVE و قواعد CIS باید بدون اتصال مستقیم به اینترنت و بهصورت کنترلشده بهروز شود.
- گزارش فارسی: گزارش مدیریتی و فنی به زبان فارسی، ارائه به مدیران و ارزیابان را سادهتر و خطای برداشت را کمتر میکند.
نتگارد چگونه به آمادگی برای الزامات افتا کمک میکند
نتگارد را میتوان بهصورت داخلی و کاملاً ایزوله مستقر کرد و محتوای CVE و CIS آن بهطور منظم بهروز میشود. این پلتفرم اسکن آسیبپذیری با و بدون احراز هویت روی سرورها، تجهیزات شبکه، اندپوینتها و پایگاههای داده، ممیزی هاردنینگ بر اساس CIS Benchmark و خط مبنای سفارشی، کشف انحراف پیکربندی، کشف سطح حمله بیرونی و اسکن مجدد برای تأیید رفع را انجام میدهد و گزارشهای مدیریتی و فنی را به فارسی و انگلیسی تولید میکند تا پرونده شواهد شما کاملتر شود. برای بررسی نیاز سازمان خود صفحه هاردنینگ و ممیزی پیکربندی را ببینید یا با ما تماس بگیرید.
سوالات متداول
افتا چیست؟
افتا کوتاهشده «امنیت فضای تولید و تبادل اطلاعات» است. مرکز مدیریت راهبردی افتا زیر نظر نهاد ریاستجمهوری فعالیت میکند و مسئولیت راهبری امنیت سایبری زیرساختهای حیاتی کشور را بر عهده دارد. این مرکز الزامات و رهنمودهای امنیتی را برای سازمانهای مشمول ابلاغ میکند و بر ارزیابی امنیتی محصولات و سامانههایی که در این زیرساختها استفاده میشوند، نظارت دارد.
الزامات افتا شامل چه سازمانهایی میشود؟
مخاطب اصلی، سازمانها و دستگاههایی هستند که زیرساخت حیاتی یا حساس محسوب میشوند؛ معمولاً در حوزههایی مثل انرژی، ارتباطات، خدمات مالی و حملونقل. تأمینکنندگان این سازمانها هم معمولاً باید شواهد امنیتی محصول یا خدمت خود را ارائه کنند. اینکه سازمان شما دقیقاً مشمول کدام الزامات است، باید از طریق نهاد بالادستی یا مکاتبه رسمی مشخص شود.
چکلیست افتا شامل چه مواردی است؟
یک چکلیست عملی آمادگی معمولاً شامل فهرست کامل داراییها، خط مبنای پیکربندی امن، ارزیابی دورهای آسیبپذیری، فرایند مدیریت وصله، کنترل دسترسی و حسابهای ممتاز، ثبت و پایش لاگها، طرح پاسخ به رخداد و پرونده شواهد برای ممیزی است. این فهرست راهنمای آمادگی است و جایگزین متن رسمی نمیشود؛ آخرین اسناد افتا را مبنا قرار دهید.
آیا اسکن آسیبپذیری برای انطباق با الزامات افتا کافی است؟
خیر. اسکن آسیبپذیری فقط یکی از محورهاست. ارزیابان معمولاً به مقاومسازی پیکربندی، کنترل دسترسی، ثبت و پایش رویدادها، آمادگی پاسخ به رخداد و وجود فرایندهای مستند هم توجه میکنند. اسکن منظم همراه با ممیزی هاردنینگ و تأیید رفع با اسکن مجدد، بخش فنی شواهد را بهخوبی پوشش میدهد، اما جای مستندات مدیریتی را نمیگیرد.
آخرین نسخه الزامات افتا را از کجا بگیریم؟
الزامات افتا در طول زمان بهروزرسانی میشوند، بنابراین تنها منبع قابلاتکا اسناد رسمی منتشرشده توسط مرکز مدیریت راهبردی افتا و مکاتبات نهاد بالادستی شماست. به فهرستهای دستبهدستشده یا نسخههای قدیمی اکتفا نکنید و یک نفر را در سازمان مسئول پیگیری تغییرات و بهروزرسانی چکلیست داخلی کنید.
- #الزامات افتا
- #افتا چیست
- #امنیت زیرساختهای حیاتی
- #چکلیست افتا
- #مرکز مدیریت راهبردی افتا
- #ارزیابی امنیتی افتا
- #AFTA