مدیریت سطح حمله و CTEM: راهنمای مدیریت مواجهه با تهدید
مدیریت سطح حمله و CTEM چیست؟ کشف داراییهای فراموششده، پنج مرحله مدیریت مواجهه با تهدید، تفاوت با مدیریت آسیبپذیری کلاسیک و شاخصهای سنجش.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
مدیریت سطح حمله (Attack Surface Management) یعنی کشف و پایش مداوم همه نقاطی که مهاجم میتواند از آنها وارد سازمان شود؛ از زیردامنههای فراموششده و سرویسهای باز روی اینترنت تا گواهیهای منقضی و سرورهایی که هیچکس مالکشان نیست. مدیریت مواجهه با تهدید یا CTEM (Continuous Threat Exposure Management) یک قدم جلوتر میرود: برنامهای پیوسته که Gartner مطرح کرده و در پنج مرحله مشخص میکند کدام مواجههها واقعاً قابلبهرهبرداریاند و چگونه باید با کمک همه تیمها رفع شوند.
چرا این موضوع مهم است؟ مدیریت آسیبپذیری کلاسیک فقط داراییهایی را میبیند که از قبل در فهرست هستند و معمولاً فهرستی طولانی از CVEها تحویل میدهد. اما بسیاری از نفوذها از همان چیزهایی شروع میشوند که در هیچ فهرستی نیستند. CTEM این شکاف را با نگاه از بیرون، اولویتبندی مبتنی بر تهدید واقعی و اعتبارسنجی پر میکند.
مدیریت سطح حمله (Attack Surface Management) چیست؟
سطح حمله مجموع همه داراییها، سرویسها، هویتها و پیکربندیهایی است که در معرض دسترسی مهاجم قرار دارند. مدیریت سطح حمله بیرونی (EASM) روی بخشی تمرکز دارد که از اینترنت دیده میشود و سؤال اصلیاش این است: «مهاجم از بیرون چه چیزی از ما میبیند؟»
سطح حمله بیرونی شامل چه چیزهایی است؟
- فناوری سایه (Shadow IT): سرور آزمایشی که تیم توسعه بالا آورده، سرویس ابری که یک واحد بدون هماهنگی خریده یا پنل مدیریتی که موقت باز شده و بسته نشده است.
- زیردامنههای فراموششده: زیردامنهای که به سرویس ابری حذفشده اشاره میکند، میتواند به تصاحب زیردامنه (Subdomain Takeover) منجر شود. لاگهای شفافیت گواهی (Certificate Transparency) معمولاً زیردامنههایی را نشان میدهند که تیم IT از آنها خبر ندارد.
- سرویسهای در معرض: پورتهای RDP، SSH، پایگاه داده، پنلهای مدیریتی تجهیزات و رابطهای API بدون احراز هویت که نباید مستقیماً روی اینترنت باشند.
- گواهیهای منقضی یا ضعیف: گواهی TLS منقضی، هم باعث قطعی سرویس میشود و هم نشانه دارایی بیمالک است؛ پروتکلها و رمزهای قدیمی هم بخشی از همین مسئلهاند.
- نسخههای قدیمی و آسیبپذیر: وبسرورها، VPNها و تجهیزات لبه شبکه که وصله (Patch) نشدهاند و اغلب اولین هدف مهاجمان هستند.
چند بررسی ساده با خط فرمان
برای یک بررسی اولیه روی داراییهای متعلق به خودتان، این دستورها کاربردیاند. اسکن پورت را فقط روی داراییهایی انجام دهید که مالک آنها هستید یا مجوز کتبی دارید.
# تاریخ انقضای گواهی TLS یک دامنه
echo | openssl s_client -connect www.example.com:443 -servername www.example.com 2>/dev/null | openssl x509 -noout -enddate
# مقصد CNAME یک زیردامنه قدیمی (بررسی احتمال Subdomain Takeover)
dig +short CNAME old.example.com
# پورتهای رایج باز روی یک آدرس متعلق به خودتان
nmap -Pn --top-ports 100 203.0.113.10
این بررسیهای دستی برای شروع خوباند، اما سطح حمله هر روز تغییر میکند و بدون کشف خودکار و مداوم، تصویر شما خیلی زود کهنه میشود.
مدیریت مواجهه با تهدید (CTEM) چیست؟
CTEM یک ابزار نیست، یک برنامه است. «مواجهه» (Exposure) مفهومی گستردهتر از آسیبپذیری است: هر چیزی که مسیر حمله را ممکن میکند، از CVE وصلهنشده تا پیکربندی نادرست، دسترسی بیش از حد یا سرویسی که نباید روی اینترنت باشد. CTEM این مواجههها را در یک چرخه تکرارشونده مدیریت میکند که هر دور آن روی یک دامنه مشخص از کسبوکار تمرکز دارد.
پنج مرحله CTEM
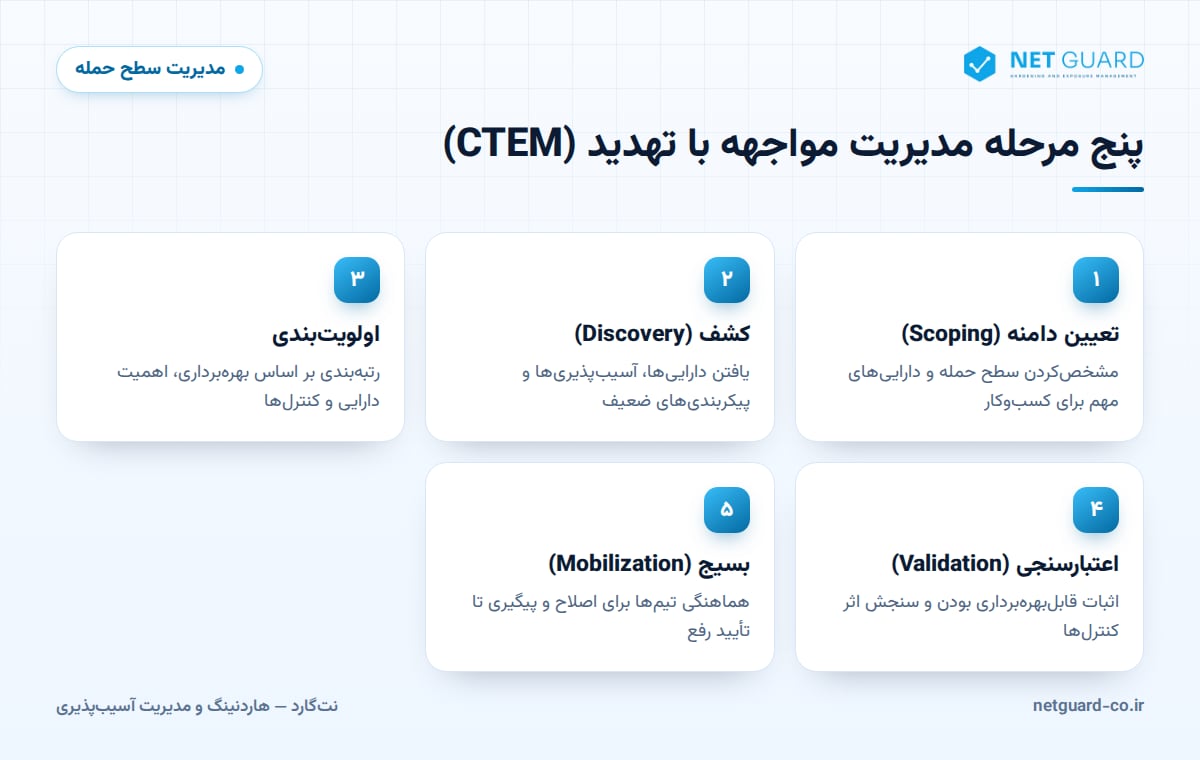
۱. تعیین دامنه (Scoping)
بهجای «همهچیز»، دامنه را بر اساس اهمیت کسبوکار انتخاب کنید؛ مثلاً سطح حمله بیرونی، سامانه پرداخت یا Active Directory. دامنه باید برای مدیران معنادار باشد.
۲. کشف (Discovery)
داراییها، آسیبپذیریها، پیکربندیهای ضعیف و هویتهای پرخطر در همان دامنه شناسایی میشوند؛ هم داراییهای شناختهشده و هم داراییهایی که در هیچ فهرستی نیستند.
۳. اولویتبندی (Prioritization)
اولویت فقط با امتیاز CVSS تعیین نمیشود. وجود بهرهبرداری واقعی (مثل فهرست KEV)، احتمال بهرهبرداری (EPSS)، اهمیت دارایی، در معرض اینترنت بودن و کنترلهای جبرانی همه در نظر گرفته میشوند. این معیارها را در مقاله CVSS، EPSS و KEV توضیح دادهایم.
۴. اعتبارسنجی (Validation)
بررسی میشود که آیا مهاجم واقعاً میتواند از این مواجهه استفاده کند، اثر آن چقدر است و آیا کنترلهای موجود جلوی آن را میگیرند. تست نفوذ و شبیهسازی حمله اینجا به کار میآیند؛ تفاوت این روشها را در ارزیابی آسیبپذیری در برابر تست نفوذ ببینید.
۵. بسیج (Mobilization)
یافتهها به تیمهای مالک سپرده میشوند، مسیر تأیید و استثنا روشن میشود و رفع با اسکن مجدد تأیید میشود. بدون این مرحله، بهترین اولویتبندیها هم روی کاغذ میمانند.
تفاوت CTEM با مدیریت آسیبپذیری کلاسیک
CTEM جایگزین چرخه مدیریت آسیبپذیری نیست؛ آن را در خود جای میدهد و دامنه و هدفش را گسترش میدهد.
| معیار | مدیریت آسیبپذیری کلاسیک | مدیریت مواجهه (CTEM) |
|---|---|---|
| دامنه | داراییهای شناختهشده و ثبتشده | کل سطح حمله، شامل داراییهای ناشناخته و بیرونی |
| نوع یافته | عمدتاً CVE | CVE، پیکربندی نادرست، هویت و دسترسی، سرویسهای در معرض، گواهیها |
| اولویتبندی | عمدتاً بر اساس شدت CVSS | بهرهبرداری واقعی، اهمیت دارایی و مسیر حمله |
| اعتبارسنجی | معمولاً بخشی از فرایند نیست | مرحله رسمی چرخه |
| خروجی | فهرست طولانی یافتهها | فهرست کوتاه مواجهههای مهم با مالک مشخص |
| مالکیت | تیم امنیت یا زیرساخت | مشترک بین امنیت، IT، توسعه و کسبوکار |
| ریتم | اسکن دورهای | چرخه پیوسته روی دامنههای متوالی |
شاخصهای سنجش برنامه مدیریت سطح حمله
بدون شاخص نمیتوان گفت برنامه CTEM مؤثر است یا نه. این شاخصها نقطه شروع خوبی هستند:
- داراییهای بیرونی بدون مالک: تعداد داراییهایی که کشف شدهاند اما در فهرست رسمی نیستند؛ روند کاهشی یعنی کنترل بهتر بر فناوری سایه.
- میانگین زمان رفع (MTTR) مواجهههای بحرانی: بهخصوص برای داراییهای در معرض اینترنت.
- پنجره مواجهه برای آسیبپذیریهای بهرهبرداریشده: فاصله زمانی بین کشف یک آسیبپذیری موجود در فهرست KEV روی دارایی شما تا رفع آن.
- درصد انطباق با SLA: چند درصد مواجههها در مهلت تعیینشده رفع شدهاند.
- نرخ بازگشت: یافتههایی که پس از رفع دوباره ظاهر میشوند و معمولاً نشانه نبود خط مبنای امن و مقاومسازی پایدار است.
- گواهیهای منقضی یا نزدیک به انقضا: شاخصی ساده که بلوغ مدیریت دارایی را نشان میدهد.
از کجا شروع کنیم؟ گامهای عملی
- اولین دامنه را کوچک و ارزشمند انتخاب کنید. سطح حمله بیرونی معمولاً بهترین شروع است، چون مهاجمان هم از همینجا شروع میکنند.
- داراییهای بیرونی را کشف کنید. دامنهها، زیردامنهها، آدرسهای IP، پورتهای باز و گواهیها را پیدا و با فهرست رسمی مقایسه کنید.
- برای هر دارایی مالک تعیین کنید. دارایی بیمالک یا باید تحویل یک تیم شود یا خاموش شود.
- آسیبپذیری و پیکربندی را ارزیابی کنید. روی داراییهای کشفشده اسکن آسیبپذیری و ممیزی هاردنینگ اجرا کنید.
- ریسکمحور اولویتبندی کنید. بهرهبرداری واقعی و اهمیت دارایی را مبنا قرار دهید، نه فقط شدت.
- موارد مهم را اعتبارسنجی کنید و برای رفع، SLA و مسیر استثنا تعریف کنید.
- نتیجه را به مدیریت گزارش دهید و دامنه بعدی، مثلاً Active Directory یا محیط ابری، را آغاز کنید.
نتگارد چگونه به مدیریت مواجهه کمک میکند
نتگارد مراحل کشف، اولویتبندی و پیگیری CTEM را پشتیبانی میکند: کشف سطح حمله بیرونی شامل دامنهها، زیردامنهها، پورتهای باز و گواهیهای TLS، اسکن آسیبپذیری با و بدون احراز هویت، اسکن برنامههای وب و API، ممیزی پیکربندی بر اساس CIS Benchmark، بررسی پیکربندیهای نادرست ابری و Kubernetes و اولویتبندی بر اساس آسیبپذیریهای بهرهبرداریشده، اکسپلویتهای عمومی و اهمیت دارایی. اسکن مجدد، رفع را تأیید میکند و گزارشها به فارسی و انگلیسی تولید میشوند. برای آشنایی بیشتر صفحه پلتفرم نتگارد را ببینید یا با ما تماس بگیرید.
سوالات متداول
CTEM چیست؟
CTEM یا مدیریت مستمر مواجهه با تهدید (Continuous Threat Exposure Management) برنامهای است که Gartner مطرح کرده تا سازمانها مواجهههای امنیتی خود را در یک چرخه پیوسته مدیریت کنند. این چرخه پنج مرحله دارد: تعیین دامنه، کشف، اولویتبندی، اعتبارسنجی و بسیج. هدف آن تمرکز روی مواجهههایی است که واقعاً قابلبهرهبرداریاند و اثر کسبوکاری دارند، نه رسیدگی به فهرست طولانی همه یافتهها.
Attack Surface Management چیست؟
مدیریت سطح حمله (Attack Surface Management) فرایند کشف، فهرستکردن و پایش مداوم همه داراییها و سرویسهایی است که مهاجم میتواند به آنها دسترسی پیدا کند. نوع بیرونی آن (EASM) از دید اینترنت به سازمان نگاه میکند و زیردامنههای فراموششده، سرویسهای در معرض، گواهیهای منقضی و فناوری سایه را پیدا میکند. این کار در عمل مرحله کشف در برنامه CTEM است.
تفاوت مدیریت مواجهه و مدیریت آسیبپذیری چیست؟
مدیریت آسیبپذیری کلاسیک عمدتاً روی CVEهای داراییهای شناختهشده و شدت CVSS تمرکز دارد. مدیریت مواجهه دامنه را به داراییهای ناشناخته، پیکربندیهای نادرست، هویتها و سرویسهای در معرض گسترش میدهد، اولویت را با بهرهبرداری واقعی و اهمیت دارایی تعیین میکند و اعتبارسنجی و بسیج تیمها را رسماً به فرایند اضافه میکند. مدیریت آسیبپذیری بخشی از CTEM است، نه رقیب آن.
آیا CTEM یک محصول است؟
خیر. CTEM یک برنامه و رویکرد مدیریتی است و هیچ محصول واحدی همه مراحل آن را بهتنهایی پوشش نمیدهد. معمولاً ترکیبی از ابزار کشف سطح حمله، اسکنر آسیبپذیری، ممیزی پیکربندی، تست نفوذ یا شبیهسازی حمله و فرایندهای مدیریتی مثل SLA و گزارشدهی به کار میرود. مهمتر از ابزار، تعیین دامنه درست و مشارکت تیمهای مالک دارایی است.
برای شروع مدیریت سطح حمله چه کار کنیم؟
سادهترین شروع، سطح حمله بیرونی است. همه دامنهها، زیردامنهها، آدرسهای IP، پورتهای باز و گواهیهای TLS را کشف و با فهرست رسمی داراییها مقایسه کنید. برای هر دارایی مالک تعیین کنید، داراییهای بیمصرف را خاموش کنید و روی بقیه اسکن آسیبپذیری و ممیزی پیکربندی اجرا کنید. سپس اولویتبندی ریسکمحور و SLA رفع را اضافه کنید.
- #مدیریت سطح حمله
- #مدیریت مواجهه با تهدید
- #CTEM چیست
- #Attack Surface Management چیست
- #سطح حمله بیرونی
- #Exposure Management