PCI DSS چیست؟ راهنمای استاندارد PCI DSS 4.0 و امنیت پرداخت
PCI DSS چیست؟ راهنمای استاندارد PCI DSS 4.0 برای امنیت پرداخت: ۱۲ الزام اصلی، تغییرات نسخه 4.0.1، اسکن آسیبپذیری فصلی ASV، تست نفوذ و تعیین دامنه.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
PCI DSS (مخفف Payment Card Industry Data Security Standard) استاندارد امنیت داده صنعت کارت پرداخت است که حداقل الزامات فنی و عملیاتی لازم برای حفاظت از اطلاعات کارت را تعیین میکند. هر سازمانی که داده کارت را ذخیره، پردازش یا منتقل میکند، یا میتواند بر امنیت این محیط اثر بگذارد، مشمول آن است؛ از فروشگاهها و درگاههای پرداخت تا بانکها و ارائهدهندگان خدمات. نسخه فعلی، PCI DSS 4.0.1، جایگزین نسخههای قبلی شده است.
اهمیت استاندارد PCI DSS 4.0 برای امنیت پرداخت در این است که برخلاف بسیاری از استانداردها، الزامات بسیار مشخص و قابل سنجش دارد: پیکربندی امن، وصله در مهلت معین، اسکن آسیبپذیری فصلی و تست نفوذ سالانه. در این راهنما ۱۲ الزام اصلی، تغییرات نسخه ۴، رویکرد سفارشی، الزامات فنی کلیدی و ارتباط این استاندارد با بانکها و شرکتهای پرداخت ایرانی را مرور میکنیم.
PCI DSS چیست و چه کسی باید از آن پیروی کند؟
این استاندارد توسط شورای استانداردهای امنیتی صنعت کارت پرداخت (PCI SSC) منتشر میشود که برندهای بزرگ کارت بینالمللی آن را بنیان گذاشتهاند. الزام به رعایت آن معمولاً از طریق قرارداد با برندهای کارت و بانکهای پذیرنده (Acquirer) اعمال میشود، نه از طریق قانون. دو دسته اصلی مشمول آن هستند:
- پذیرندگان (Merchants): کسبوکارهایی که پرداخت کارتی دریافت میکنند.
- ارائهدهندگان خدمات (Service Providers): شرکتهایی که برای دیگران داده کارت را پردازش، ذخیره یا منتقل میکنند یا امنیت آن را تحت تأثیر قرار میدهند؛ مثل پردازشگرها، میزبانها و ارائهدهندگان درگاه پرداخت.
مرکز ثقل استاندارد، محیط داده دارنده کارت یا CDE (Cardholder Data Environment) است: سیستمهایی که داده کارت را نگه میدارند یا پردازش میکنند، بهعلاوه سیستمهایی که به آنها متصلاند. منبع رسمی متن استاندارد، وبسایت PCI Security Standards Council است.
۱۲ الزام اصلی PCI DSS 4.0
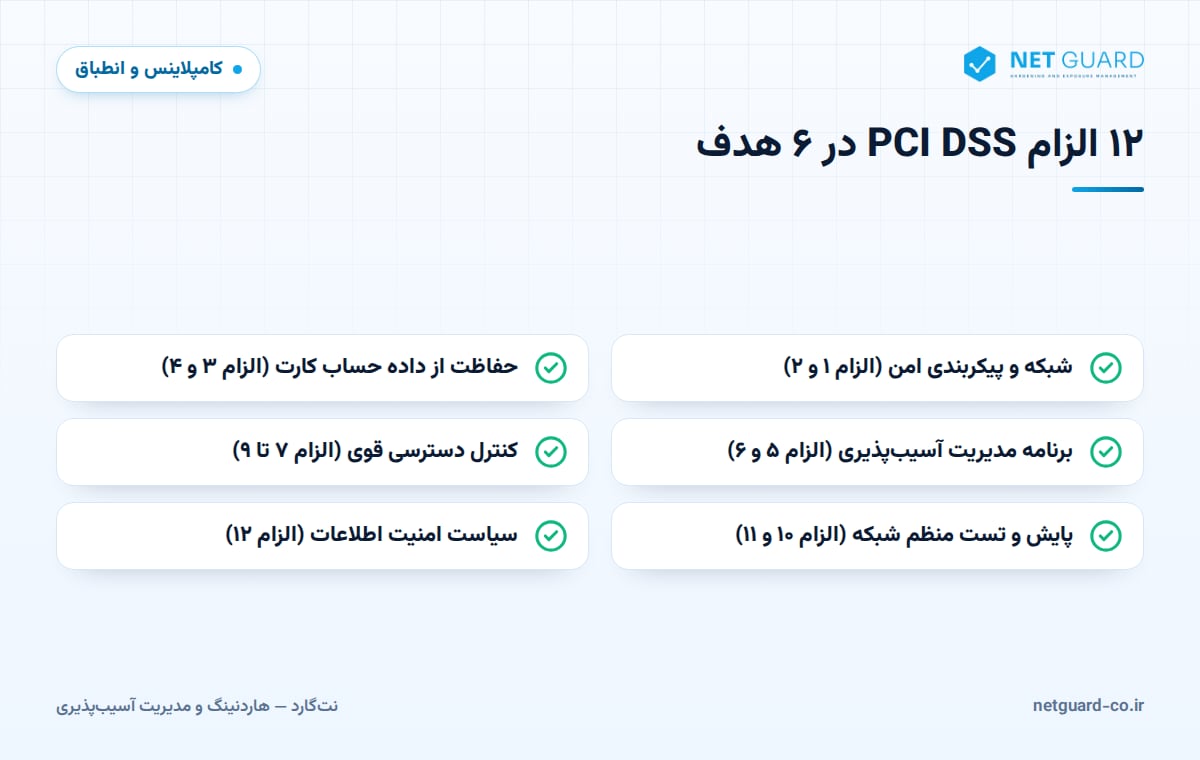
۱۲ الزام استاندارد در شش هدف دستهبندی شدهاند:
| هدف | الزام | عنوان خلاصه |
|---|---|---|
| شبکه و سیستمهای امن | ۱ | نصب و نگهداری کنترلهای امنیت شبکه |
| ۲ | اعمال پیکربندی امن روی همه اجزای سیستم | |
| حفاظت از داده حساب | ۳ | حفاظت از داده ذخیرهشده حساب کارت |
| ۴ | رمزنگاری قوی هنگام انتقال در شبکههای عمومی | |
| برنامه مدیریت آسیبپذیری | ۵ | حفاظت از سیستمها در برابر بدافزار |
| ۶ | توسعه و نگهداری سیستمها و نرمافزارهای امن | |
| کنترل دسترسی قوی | ۷ | محدود کردن دسترسی بر اساس نیاز کاری |
| ۸ | شناسایی کاربران و احراز هویت دسترسی | |
| ۹ | محدود کردن دسترسی فیزیکی به داده کارت | |
| پایش و تست منظم | ۱۰ | ثبت و پایش همه دسترسیها به سیستمها و داده |
| ۱۱ | تست منظم امنیت سیستمها و شبکهها | |
| سیاست امنیت اطلاعات | ۱۲ | پشتیبانی امنیت با سیاستها و برنامههای سازمانی |
تغییرات نسخه 4.0 و 4.0.1
نسخه 4.0 در مارس ۲۰۲۲ منتشر شد و نسخه 3.2.1 در مارس ۲۰۲۴ بازنشسته شد. نسخه 4.0.1 در ژوئن ۲۰۲۴ بهعنوان یک بازنگری محدود منتشر شد که بیشتر شامل شفافسازی و اصلاح متن است و الزام جدیدی اضافه نکرد. بسیاری از الزامات جدید نسخه ۴ «آیندهدار» (Future-dated) بودند و از ۳۱ مارس ۲۰۲۵ اجباری شدند. مهمترین آنها:
- احراز هویت چندعاملی (MFA) برای همه دسترسیها به CDE (الزام 8.4.2)، نه فقط دسترسی از راه دور.
- حداقل ۱۲ کاراکتر برای گذرواژهها (الزام 8.3.6).
- اسکن آسیبپذیری داخلی احرازهویتشده (الزام 11.3.1.2).
- مدیریت اسکریپتهای صفحه پرداخت (الزام 6.4.3) و کشف تغییر غیرمجاز در صفحه پرداخت (الزام 11.6.1).
- تحلیل ریسک هدفمند (Targeted Risk Analysis) برای تعیین تناوب برخی کنترلها (الزام 12.3.1).
رویکرد سفارشی (Customized Approach)
نسخه ۴ دو مسیر برای انطباق تعریف میکند. در رویکرد تعریفشده (Defined Approach) سازمان الزام را همانطور که نوشته شده اجرا میکند. در رویکرد سفارشی، سازمان میتواند کنترل متفاوتی طراحی کند، به شرط آنکه هدف تعریفشده آن الزام (Customized Approach Objective) را برآورده کند. این مسیر نیازمند تحلیل ریسک هدفمند و مستندسازی دقیق است، ارزیاب باید آن را جداگانه تست کند و برای سازمانهای با بلوغ امنیتی بالا مناسبتر است.
الزامات فنی کلیدی: پیکربندی، وصله و اسکن آسیبپذیری
الزام ۲: پیکربندی امن
استانداردهای پیکربندی باید برای همه اجزای سیستم تعریف شوند و با راهنماهای هاردنینگ پذیرفتهشده صنعت یا توصیههای سازنده سازگار باشند. نکات اصلی:
- حذف یا غیرفعال کردن حسابهای پیشفرض سازنده، یا تغییر گذرواژه آنها
- فعال بودن فقط سرویسها، پروتکلها و قابلیتهای ضروری
- امنسازی یا توجیه مستند سرویسهای ناامن
- رمزنگاری قوی برای همه دسترسیهای مدیریتی غیرکنسولی
- بهروزرسانی استانداردها با شناسایی آسیبپذیریهای جدید
الزام 6.3.3: وصلههای بحرانی ظرف یک ماه
همه اجزای سیستم باید با نصب وصلهها در برابر آسیبپذیریهای شناختهشده محافظت شوند و وصله آسیبپذیریهای بحرانی، که طبق فرایند رتبهبندی ریسک الزام 6.3.1 شناسایی شدهاند، حداکثر یک ماه پس از انتشار نصب شوند. سایر وصلهها در بازهای که سازمان تعیین میکند. جزئیات فرایند را در راهنمای مدیریت وصله ببینید.
الزامات 11.3.1 و 11.3.2: اسکن داخلی و ASV
| الزام | موضوع | تناوب و شرط |
|---|---|---|
| 11.3.1 | اسکن آسیبپذیری داخلی | دستکم هر سه ماه؛ رفع موارد پرخطر و بحرانی و اسکن مجدد |
| 11.3.1.1 | سایر آسیبپذیریها | مدیریت بر اساس تحلیل ریسک هدفمند |
| 11.3.1.2 | اسکن داخلی احرازهویتشده | با اعتبارنامه کافی برای سیستمهایی که آن را میپذیرند |
| 11.3.1.3 | اسکن داخلی پس از تغییر مهم | پس از هر تغییر مهم در محیط |
| 11.3.2 | اسکن خارجی توسط ASV | دستکم هر سه ماه با نتیجه قبولی (Passing) |
| 11.3.2.1 | اسکن خارجی پس از تغییر مهم | پس از هر تغییر مهم در محیط |
ASV یا Approved Scanning Vendor شرکتی است که صلاحیتش توسط PCI SSC تأیید شده است. طبق راهنمای برنامه ASV، آسیبپذیریهایی با امتیاز CVSS برابر 4.0 یا بیشتر معمولاً باعث مردود شدن اسکن میشوند، مگر با شواهد کافی رد یا اصلاح شوند. برای قبولی در اسکن رسمی، بهتر است پیش از آن با اسکن داخلی و خارجی خودتان سطح حمله را پاکسازی کنید.
الزام 11.4: تست نفوذ
تست نفوذ داخلی و خارجی باید دستکم هر ۱۲ ماه و پس از هر ارتقا یا تغییر مهم، بر اساس یک روششناسی مستند انجام شود. آسیبپذیریهای قابل بهرهبرداری باید رفع و دوباره تست شوند. اگر از تفکیک شبکه برای کاهش دامنه استفاده میکنید، اثربخشی آن هم باید با تست تفکیک (Segmentation Testing) سنجیده شود؛ برای ارائهدهندگان خدمات با تناوب بیشتر. تفاوت این دو فعالیت را در مقاله ارزیابی آسیبپذیری در برابر تست نفوذ توضیح دادهایم.
تعیین دامنه و تفکیک شبکه (Scoping and Segmentation)
بزرگترین عامل هزینه PCI DSS، اندازه دامنه است. هر سیستمی که داده کارت را لمس میکند یا بدون محدودیت به CDE دسترسی دارد، مشمول همه الزامات مرتبط میشود. مراحل عملی تعیین دامنه:
- همه جریانهای داده کارت را از نقطه ورود تا ذخیره و حذف ترسیم کنید.
- همه سیستمهای داخل CDE و سیستمهای متصل به آن را شناسایی و فهرست کنید.
- با تفکیک شبکه و کنترلهای دسترسی، سیستمهای غیرضروری را از دامنه خارج کنید.
- تا جای ممکن از ذخیره داده کارت پرهیز کنید یا از توکنسازی (Tokenization) استفاده کنید.
- دامنه را دستکم سالانه و پس از هر تغییر مهم بازبینی و مستند کنید.
PCI DSS و شرکتهای پرداخت و بانکهای ایرانی
شبکه پرداخت کارتی داخلی ایران تحت مقررات بانک مرکزی و شبکه شاپرک فعالیت میکند و بانکها و شرکتهای پرداختیار (PSP) باید پیش از هر چیز الزامات همین نهادها را رعایت کنند. از آنجا که برندهای کارت بینالمللی در شبکه داخلی فعال نیستند، PCI DSS برای این سازمانها معمولاً الزام قراردادی مستقیم نیست. با این حال، بهعنوان یکی از کاملترین مراجع امنیت پرداخت، مفاهیمی مثل تعیین دامنه CDE، تفکیک شبکه، اسکن فصلی، مهلت وصله و مدیریت لاگ را به شکل قابل اجرا تعریف کرده و میتواند مبنای خوبی برای طراحی کنترلها و آمادگی برای ممیزیهای داخلی باشد. برای شرکتهایی که با پذیرندگان یا شرکای خارجی کار میکنند، رعایت آن ممکن است مستقیماً الزامی باشد. آخرین الزامات نهادهای ناظر را همیشه از اسناد رسمی بررسی کنید و برای نگاشت کلی آنها راهنمای انطباق امنیتی را ببینید.
نتگارد چگونه به انطباق با PCI DSS کمک میکند
نتگارد یک ASV نیست و اسکن خارجی رسمی الزام 11.3.2 باید توسط ASV تأییدشده انجام شود. اما بخش بزرگی از کار فنی پیش و پس از آن را پوشش میدهد: اسکن آسیبپذیری داخلی احرازهویتشده و بدون عامل برای الزامات 11.3.1 و 11.3.1.2، ممیزی پیکربندی در برابر CIS Benchmarks و خط مبنای سازمان برای الزام ۲، کشف سطح حمله خارجی (دامنهها، زیردامنهها، پورتهای باز و گواهیهای TLS) برای آمادگی پیش از اسکن ASV، اسکن برنامههای وب، اولویتبندی بر اساس آسیبپذیریهای دارای اکسپلویت و اسکن مجدد برای تأیید رفع. یافتهها به الزامات PCI DSS نگاشت میشوند و گزارشها به فارسی و انگلیسی ارائه میشوند. جزئیات بیشتر در صفحه اسکنر آسیبپذیری نتگارد.
سوالات متداول
PCI DSS چیست؟
PCI DSS استاندارد امنیت داده صنعت کارت پرداخت است که توسط شورای PCI SSC منتشر میشود و حداقل الزامات حفاظت از اطلاعات کارت را تعیین میکند. این استاندارد شامل ۱۲ الزام اصلی در شش هدف است؛ از کنترلهای امنیت شبکه و پیکربندی امن تا مدیریت آسیبپذیری، کنترل دسترسی، پایش و تست منظم. هر سازمانی که داده کارت را ذخیره، پردازش یا منتقل میکند مشمول آن است.
تفاوت PCI DSS 4.0 و 4.0.1 چیست؟
نسخه 4.0 در مارس ۲۰۲۲ تغییرات گستردهای مثل رویکرد سفارشی، MFA برای همه دسترسیها به CDE و اسکن داخلی احرازهویتشده را معرفی کرد. نسخه 4.0.1 در ژوئن ۲۰۲۴ یک بازنگری محدود بود که متن را شفافتر کرد و برخی اشکالات را اصلاح کرد، اما الزام جدیدی اضافه نکرد. الزامات آیندهدار نسخه ۴ از ۳۱ مارس ۲۰۲۵ اجباری شدهاند.
اسکن ASV چیست و هر چند وقت لازم است؟
اسکن ASV اسکن آسیبپذیری خارجی است که توسط یک فروشنده اسکن تأییدشده از سوی PCI SSC روی سیستمهای رو به اینترنت در دامنه PCI انجام میشود. طبق الزام 11.3.2، این اسکن باید دستکم هر سه ماه یکبار انجام شود و نتیجه قبولی داشته باشد. پس از هر تغییر مهم در محیط هم اسکن خارجی لازم است و آسیبپذیریهای مردودکننده باید رفع و دوباره اسکن شوند.
آیا PCI DSS در ایران الزامی است؟
PCI DSS قانون نیست و معمولاً از طریق قرارداد با برندهای کارت بینالمللی و بانکهای پذیرنده الزامی میشود. شبکه پرداخت داخلی ایران تحت مقررات بانک مرکزی و شاپرک است و بانکها و شرکتهای پرداختیار باید الزامات همین نهادها را رعایت کنند. با این حال، PCI DSS مرجع ارزشمندی برای طراحی کنترلهای امنیت پرداخت است و برای شرکتهایی که با شرکای خارجی کار میکنند ممکن است مستقیماً الزامی باشد.
تفاوت اسکن آسیبپذیری و تست نفوذ در PCI DSS چیست؟
اسکن آسیبپذیری (الزام 11.3) فرایندی عمدتاً خودکار است که هر سه ماه آسیبپذیریهای شناختهشده را در سیستمهای داخلی و خارجی شناسایی میکند. تست نفوذ (الزام 11.4) فعالیتی دستی و عمیقتر است که دستکم سالانه انجام میشود و تلاش میکند از ضعفها برای نفوذ واقعی بهرهبرداری کند. هر دو اجباریاند و جایگزین یکدیگر نیستند.
- #PCI DSS چیست
- #استاندارد PCI DSS 4.0
- #امنیت پرداخت
- #الزامات PCI DSS
- #اسکن ASV
- #امنیت داده کارت
- #PCI DSS 4.0.1