CIS Benchmark چیست؟ راهنمای کامل استاندارد CIS و هاردنینگ
CIS Benchmark چیست و چطور با آن هاردنینگ کنیم؟ تفاوت Level 1 و Level 2، توصیههای Automated و Manual، مقایسه با STIG و روش پیادهسازی استاندارد CIS.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
CIS Benchmark مجموعهای از راهنماهای پیکربندی امن است که مرکز امنیت اینترنت (Center for Internet Security) با اجماع متخصصان امنیت، سازندگان و کاربران منتشر میکند. هر Benchmark برای یک محصول مشخص، مثلاً Windows Server 2022، Ubuntu 24.04، SQL Server یا Kubernetes، صدها توصیه دقیق ارائه میدهد: کدام تنظیم، با چه مقدار، چرا و چطور بررسی و اعمال شود. پس اگر بپرسید CIS Benchmark چیست، پاسخ کوتاه این است: دقیقترین و پرکاربردترین مرجع عمومی برای هاردنینگ با CIS و تبدیل تنظیمات پیشفرض به پیکربندی امن.
اهمیت استاندارد CIS در این است که به سؤال «امن یعنی دقیقاً چه تنظیمی؟» پاسخ مشخص و قابل ممیزی میدهد. بسیاری از استانداردهای انطباق، مانند PCI DSS و ISO 27001، پیکربندی امن را الزامی میدانند اما فهرست تنظیمات نمیدهند؛ CIS Benchmark همان فهرستی است که ممیزها و تیمهای فنی به آن ارجاع میدهند.
CIS Benchmark چیست و چه محصولاتی را پوشش میدهد؟
CIS یک سازمان غیرانتفاعی است و Benchmarkهای آن با فرایندی اجماعی توسعه مییابند: داوطلبان و کارشناسان در جامعه CIS WorkBench پیشنویسها را بررسی، نقد و تأیید میکنند و هر نسخه پس از انتشار، با تغییر نسخه محصول بهروز میشود. نسخه PDF بیشتر Benchmarkها برای استفاده غیرتجاری رایگان از وبسایت CIS قابل دریافت است.
دامنه پوشش بیش از صد Benchmark است و تقریباً همه لایهها را شامل میشود:
- سیستمعاملها: Windows Server و Windows کلاینت، توزیعهای لینوکس مانند Ubuntu، RHEL و Debian، و macOS
- سرورها و میانافزارها: IIS، Apache HTTP Server، NGINX و Tomcat
- پایگاههای داده: Microsoft SQL Server، Oracle Database، PostgreSQL و MySQL
- تجهیزات شبکه: محصولات Cisco، Palo Alto، Fortinet و Juniper
- ابر و کانتینر: AWS، Azure، Google Cloud، Docker و Kubernetes
- نرمافزارهای کاربردی: مرورگرها و Microsoft 365
ساختار هر توصیه در CIS Benchmark
هر توصیه بخشهای ثابتی دارد که آن را برای اجرا و ممیزی مناسب میکند: پروفایلهای قابل اعمال (Profile Applicability)، توضیح، دلیل امنیتی (Rationale)، اثر احتمالی (Impact)، روش بررسی (Audit)، روش اصلاح (Remediation)، مقدار پیشفرض، منابع و نگاشت به CIS Controls. بخش Impact مهمترین بخش برای تیم عملیات است، چون میگوید اعمال این تنظیم چه چیزی را ممکن است از کار بیندازد.
تفاوت Level 1 و Level 2 در استاندارد CIS
هر توصیه به یک یا چند «پروفایل» تعلق دارد. دو پروفایل اصلی عبارتاند از:
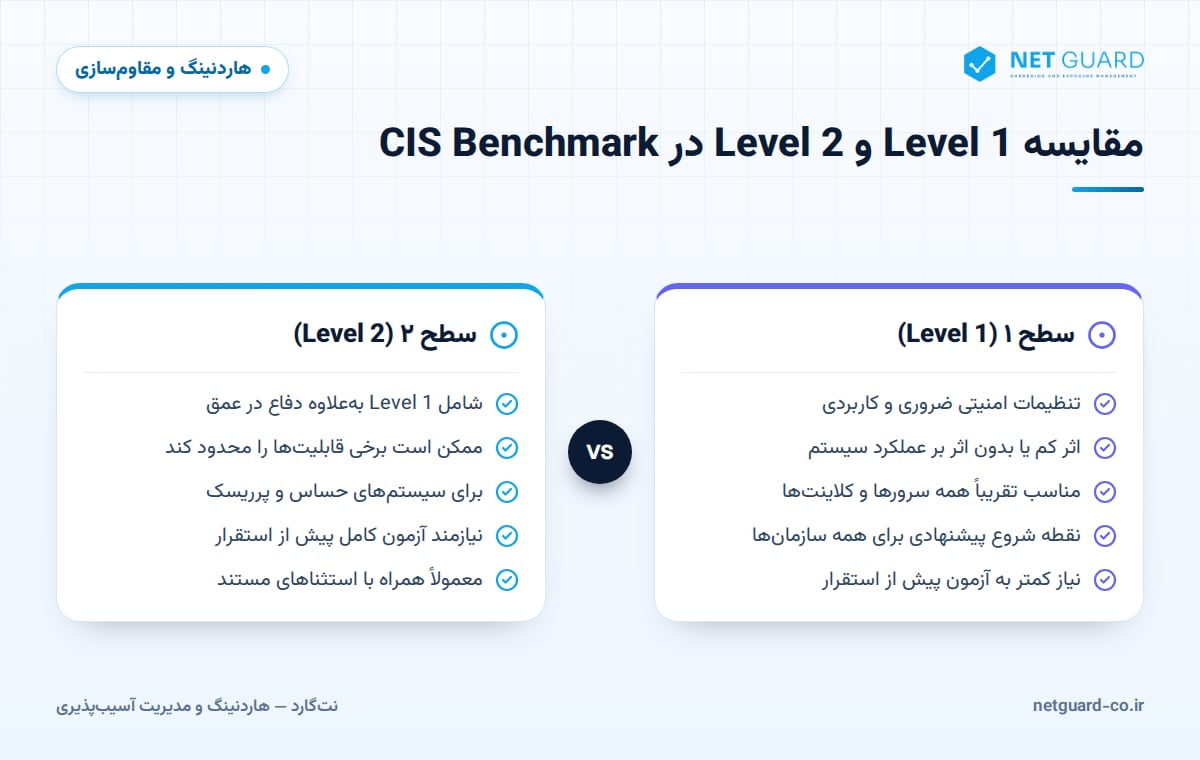
- Level 1: تنظیمات پایه و کاربردی که امنیت را بهطور محسوس بالا میبرند و انتظار میرود اثر منفی چندانی بر عملکرد و کاربری سیستم نداشته باشند. تقریباً هر سازمانی باید این سطح را هدف بگیرد.
- Level 2: شامل همه توصیههای Level 1 بهعلاوه تنظیمات سختگیرانهتر برای دفاع در عمق. این سطح برای محیطهایی طراحی شده که امنیت در اولویت بالاتری از راحتی است و ممکن است برخی قابلیتها یا کارایی را محدود کند.
برخی Benchmarkها پروفایلهای تکمیلی هم دارند. برای نمونه، Benchmarkهای ویندوز پروفایلهای جداگانه برای Domain Controller و Member Server دارند و پروفایلهایی مانند BitLocker و Next Generation Windows Security نیز در آنها دیده میشود. برخی Benchmarkهای لینوکس نیز پروفایل STIG دارند که با الزامات DISA همراستا شده است.
توصیههای Automated و Manual (Scored و Not Scored)
در نسخههای قدیمیتر، توصیهها با برچسب Scored یا Not Scored مشخص میشدند: رعایت نکردن توصیه Scored امتیاز نهایی را کاهش میداد، اما توصیه Not Scored در امتیاز اثری نداشت. در نسخههای جدیدتر، برچسبها به Automated و Manual تغییر کردهاند:
| برچسب | معنا | نمونه |
|---|---|---|
| Automated | بررسی آن بهطور کامل با ابزار و بهصورت قبول/رد ممکن است | حداقل طول رمز عبور ۱۴ کاراکتر یا بیشتر |
| Manual | بررسی آن قضاوت انسانی یا اطلاعاتی بیرون از سیستم میخواهد | تأیید درستی پیکربندی مخازن بستهها (Repository) در لینوکس |
نکته عملی: توصیههای Manual را نادیده نگیرید. ابزارها آنها را خودکار نمره نمیدهند، اما همچنان بخشی از هاردنینگ با CIS هستند و باید در چکلیست بازبینی دورهای قرار بگیرند.
تفاوت CIS Controls و CIS Benchmarks
این دو اغلب با هم اشتباه گرفته میشوند، اما سطح متفاوتی دارند. CIS Controls مجموعهای اولویتبندیشده از اقدامات دفاعی در سطح برنامه امنیتی است؛ نسخه 8.1 که در سال 2024 منتشر شد، 18 کنترل دارد و آنها را در سه گروه پیادهسازی IG1، IG2 و IG3 دستهبندی میکند. CIS Benchmarks اما راهنمای پیکربندی یک محصول مشخص است.
به زبان ساده، CIS Controls میگوید «چه کاری باید انجام دهید» و CIS Benchmark میگوید «این کار را روی این محصول دقیقاً چطور انجام دهید». برای مثال، کنترل 4 با عنوان Secure Configuration of Enterprise Assets and Software پیکربندی امن را میخواهد و Benchmarkها ابزار عملی اجرای همین کنترل هستند. هر توصیه Benchmark نیز به کنترلهای مرتبط نگاشت شده است.
مقایسه CIS Benchmark و DISA STIG
STIGها (Security Technical Implementation Guides) استانداردهای پیکربندی آژانس DISA وزارت دفاع آمریکا هستند و برای سیستمهای آن وزارتخانه الزامیاند.
| ویژگی | CIS Benchmark | DISA STIG |
|---|---|---|
| ناشر | CIS، سازمان غیرانتفاعی | DISA، وزارت دفاع آمریکا |
| روش تدوین | اجماع جامعه متخصصان | تدوین دولتی برای نیاز نظامی |
| سطحبندی | پروفایل Level 1 و Level 2 | شدت CAT I، CAT II و CAT III |
| سختگیری | متعادل و قابل تنظیم | معمولاً سختگیرانهتر |
| کاربرد رایج | سازمانهای خصوصی و دولتی در سراسر دنیا | نهادهای دفاعی و پیمانکاران آنها |
برای بیشتر سازمانهای ایرانی، از جمله بانکها، اپراتورها و شرکتهای فعال در زیرساختهای حیاتی، CIS Benchmark انتخاب عملیتری است؛ STIG بیشتر بهعنوان مرجع تکمیلی برای سیستمهای بسیار حساس به کار میآید.
هاردنینگ با CIS: روش پیادهسازی گامبهگام
- انتخاب Benchmark درست: نسخه Benchmark باید دقیقاً با نسخه محصول شما منطبق باشد؛ Benchmark ویندوز سرور 2019 برای 2022 کافی نیست.
- انتخاب پروفایل: برای هر گروه دارایی تعیین کنید Level 1 کافی است یا Level 2 لازم است و نقش سیستم، مثل Domain Controller یا Member Server، را مشخص کنید.
- ارزیابی اولیه (Gap Assessment): با ابزار ممیزی پیکربندی، مانند CIS-CAT یا اسکنر سازگار با CIS، وضعیت فعلی را بسنجید و درصد انطباق را ثبت کنید.
- اولویتبندی: ابتدا تنظیماتی را اصلاح کنید که هم ریسک بالایی دارند و هم اثر عملیاتی کمی؛ مثل غیرفعال کردن SMBv1 یا ورود مستقیم root از طریق SSH.
- اعمال کنترلشده: تغییرات را با GPO، Ansible یا اسکریپت، ابتدا در محیط آزمایشی و سپس بهصورت مرحلهای اعمال کنید. اعضای CIS SecureSuite به Build Kitهای آماده GPO نیز دسترسی دارند.
- ثبت استثناها: هر توصیهای که اعمال نمیشود، با دلیل، مالک، کنترل جبرانی و تاریخ بازبینی مستند شود.
- ممیزی دورهای: اسکن را زمانبندی کنید، انحراف پیکربندی را پیگیری کنید و با انتشار نسخه جدید Benchmark، خط مبنا را بهروز کنید.
برای جزئیات اجرایی روی سیستمعاملهای رایج، چکلیست هاردنینگ ویندوز سرور و چکلیست امنسازی سرور لینوکس را ببینید. اگر هنوز با مفاهیم پایه آشنا نیستید، از مقاله هاردنینگ چیست شروع کنید.
مدیریت استثناها در CIS Benchmark
رسیدن به انطباق صددرصد نه همیشه ممکن است و نه همیشه لازم. یک نرمافزار قدیمی ممکن است به TLS 1.0 نیاز داشته باشد یا یک تنظیم Level 2 با یک برنامه حیاتی ناسازگار باشد. آنچه ممیز و تیم امنیت انتظار دارند، استثنای مدیریتشده است:
- دلیل فنی یا کسبوکاری روشن برای عدم اعمال
- مالک مشخص که ریسک را پذیرفته است
- کنترل جبرانی، مثلاً محدودسازی شبکهای یا پایش بیشتر
- تاریخ انقضا یا بازبینی
- ثبت استثنا در ابزار ممیزی تا در گزارشها بهعنوان «پذیرفتهشده» دیده شود، نه «رد»
این رویکرد با الزامات کنترل 8.9 در ISO 27001 نیز سازگار است که مدیریت مستند پیکربندی را میخواهد.
نتگارد چگونه به هاردنینگ با CIS کمک میکند
نتگارد پیکربندی سرورهای ویندوز و لینوکس، پایگاههای داده و تجهیزات شبکه را در برابر CIS Benchmark و خطوط مبنای سفارشی سازمان ممیزی میکند، درصد انطباق هر دارایی را نشان میدهد و انحراف پیکربندی را در اسکنهای دورهای تشخیص میدهد. محتوای CIS و CVE بهطور منظم بهروز میشود، یافتهها به ISO 27001، PCI DSS و NIST نگاشت میشوند و گزارشهای مدیریتی و فنی به فارسی و انگلیسی آماده میشوند. برای مشاهده جزئیات، صفحه ممیزی هاردنینگ نتگارد را ببینید.
سوالات متداول
CIS Benchmark چیست؟
CIS Benchmark راهنمای پیکربندی امن برای یک محصول مشخص است که مرکز امنیت اینترنت (CIS) با اجماع متخصصان منتشر میکند. هر Benchmark شامل توصیههایی با توضیح، دلیل امنیتی، روش بررسی و روش اصلاح است و پروفایلهای Level 1 و Level 2 دارد. سازمانها از آن بهعنوان خط مبنای هاردنینگ و مرجع ممیزی انطباق امنیتی استفاده میکنند.
آیا CIS Benchmark رایگان است؟
نسخه PDF بیشتر CIS Benchmarkها برای استفاده غیرتجاری رایگان است و پس از ثبتنام در وبسایت CIS قابل دریافت است. ابزارهایی مانند CIS-CAT Pro، Build Kitهای آماده GPO و فرمتهای قابل خواندن توسط ماشین، بخشی از عضویت پولی CIS SecureSuite هستند. همچنین ابزارهای ممیزی شخص ثالث میتوانند انطباق با CIS را بسنجند.
Level 1 را انتخاب کنیم یا Level 2؟
برای بیشتر سرورها Level 1 نقطه شروع درست است، چون امنیت را بهطور محسوس بالا میبرد و معمولاً مشکل عملیاتی ایجاد نمیکند. Level 2 برای سیستمهای حساس، مانند کنترلکنندههای دامنه، سرورهای پرداخت یا سیستمهای زیرساخت حیاتی، مناسب است، اما باید پیش از استقرار بهدقت آزمون شود و احتمالاً چند استثنای مستند لازم خواهد داشت.
تفاوت CIS Controls با CIS Benchmark چیست؟
CIS Controls چارچوبی از 18 کنترل امنیتی اولویتبندیشده در سطح برنامه امنیتی سازمان است که با گروههای IG1 تا IG3 پیادهسازی میشود. CIS Benchmark راهنمای فنی پیکربندی یک محصول خاص است. Controls میگوید چه کاری انجام شود، مثلاً پیکربندی امن داراییها، و Benchmark دقیقاً نشان میدهد آن کار روی ویندوز، لینوکس یا پایگاه داده چگونه انجام شود.
انطباق با CIS را چطور ممیزی کنیم؟
با یک ابزار ممیزی پیکربندی که Benchmark مربوط به همان نسخه محصول را پشتیبانی کند، مانند CIS-CAT یا اسکنرهای سازگار با CIS، سیستمها را بهصورت احرازهویتشده بررسی کنید. نتیجه، درصد انطباق و فهرست توصیههای رد شده است. ممیزی باید دورهای تکرار شود، استثناهای پذیرفتهشده در آن ثبت شوند و توصیههای Manual نیز بهصورت دستی بازبینی شوند.
- #CIS Benchmark چیست
- #استاندارد CIS
- #هاردنینگ با CIS
- #سی آی اس بنچمارک
- #Level 1 و Level 2
- #CIS Controls
- #CIS Benchmarks