هاردنینگ تجهیزات شبکه: امنسازی روتر، سوئیچ سیسکو و فایروال
راهنمای هاردنینگ تجهیزات شبکه و امنسازی روتر و سوئیچ سیسکو و فایروال: SSH و AAA، CoPP، احراز هویت مسیریابی، SNMPv3، NTP، لاگ و بازبینی قوانین فایروال.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
هاردنینگ تجهیزات شبکه (Network Device Hardening) یعنی پیکربندی روتر، سوئیچ و فایروال به شکلی که فقط مدیران مجاز بتوانند آنها را مدیریت کنند، مسیریابی قابل دستکاری یا ازکارانداختن نباشد و ترافیک عبوری فیلتر و ثبت شود. پیکربندی پیشفرض برای «کار کردن» طراحی شده، نه برای مقاومت در برابر حمله؛ Telnet، مدیریت از طریق HTTP، Community String پیشفرض SNMP و پورتهای بلااستفادهی روشن، بقایای رایج همین پیکربندیها هستند.
تجهیزات شبکه هدف جذابی برای مهاجماند، چون همهی ترافیک از آنها عبور میکند، معمولاً ابزار امنیتی Endpoint روی آنها نصب نیست و گاهی سالها بدون بهروزرسانی فرمور کار میکنند. در این راهنما امنسازی روتر و سوئیچ سیسکو و فایروال را بر اساس سه صفحهی عملکردی دستگاه مرور میکنیم و نمونههایی از Cisco IOS و IOS XE میآوریم. نحو دستورها ممکن است بین پلتفرمها و نسخهها کمی فرق کند؛ پس هر تغییر را اول در محیط آزمایشی امتحان کنید.
سه صفحه در هاردنینگ تجهیزات شبکه
هر روتر یا سوئیچ سه صفحهی عملکردی (Plane) دارد و هرکدام کنترلهای امنیتی خودش را میخواهد.
| صفحه | کارکرد | مهمترین کنترلها |
|---|---|---|
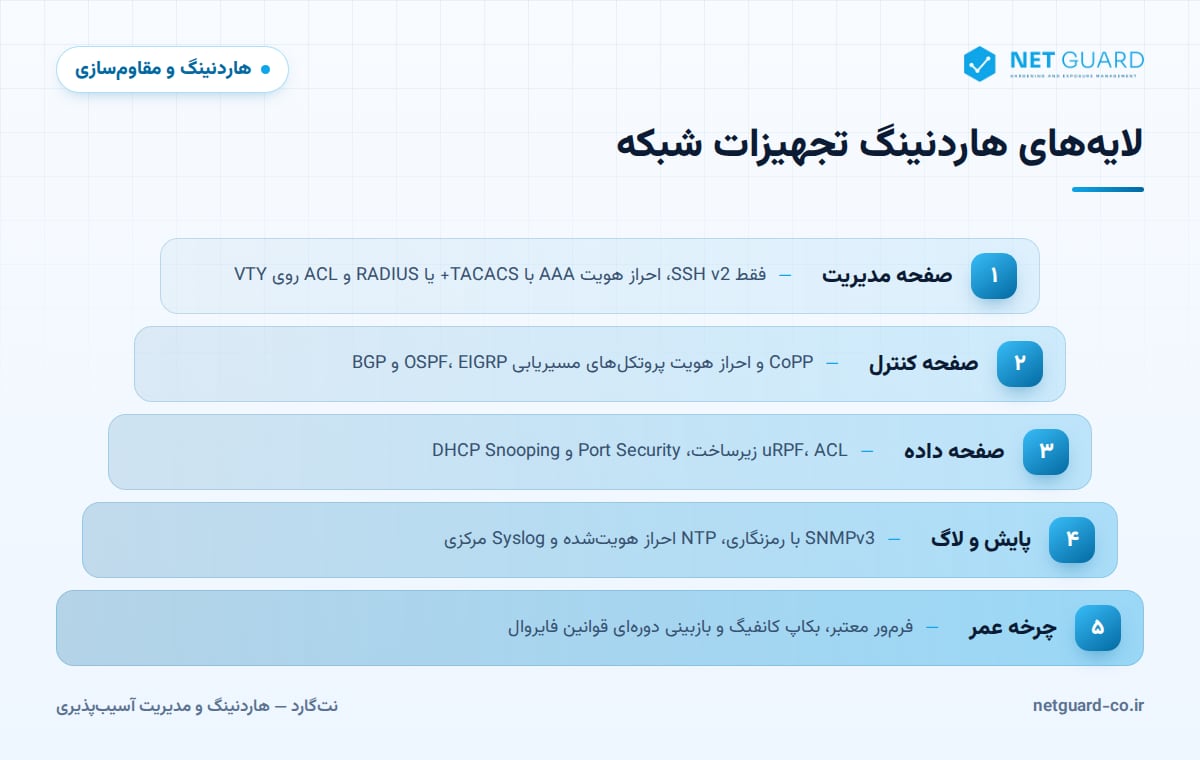
| صفحه مدیریت (Management Plane) | دسترسی مدیر: CLI، SNMP و API | فقط SSH v2، AAA، ACL روی VTY، حذف Telnet و HTTP |
| صفحه کنترل (Control Plane) | پروتکلهای مسیریابی، ARP و Spanning Tree | CoPP و احراز هویت پروتکلهای مسیریابی |
| صفحه داده (Data Plane) | ارسال ترافیک کاربران | ACL، uRPF، Port Security و DHCP Snooping |
صفحه مدیریت: SSH، AAA و کنترل دسترسی
فقط SSH نسخه ۲؛ خداحافظی با Telnet و HTTP
کلید RSA بسازید، SSH را روی نسخه ۲ اجباری کنید، سرورهای HTTP را خاموش کنید و دسترسی خطوط VTY را به زیرشبکهی مدیریت محدود کنید.
hostname EDGE-R1
ip domain name corp.example
crypto key generate rsa modulus 2048
ip ssh version 2
ip ssh time-out 60
ip ssh authentication-retries 3
no ip http server
no ip http secure-server
no service pad
security passwords min-length 12
login block-for 120 attempts 5 within 60
username netadmin privilege 15 algorithm-type scrypt secret <strong-password>
!
ip access-list standard MGMT-HOSTS
 permit 10.10.50.0 0.0.0.255
 deny any log
!
line vty 0 15
 access-class MGMT-HOSTS in
 transport input ssh
 exec-timeout 10 0
برای رمزهای محلی از algorithm-type scrypt (نوع ۹) استفاده کنید. دستور service password-encryption فقط رمزگذاری ضعیف نوع ۷ را اعمال میکند که بهراحتی برگشتپذیر است و نباید به آن تکیه کرد.
احراز هویت متمرکز با TACACS+ یا RADIUS
AAA متمرکز برای هر مدیر حساب شخصی، مجوزدهی در سطح دستور و ثبت کامل فعالیتها فراهم میکند. یک حساب محلی را هم برای زمانی که سرور در دسترس نیست نگه دارید.
aaa new-model
tacacs server TACACS-1
 address ipv4 10.10.50.10
 key <shared-secret>
aaa group server tacacs+ TACACS-GRP
 server name TACACS-1
aaa authentication login default group TACACS-GRP local
aaa authorization exec default group TACACS-GRP local
aaa accounting commands 15 default start-stop group TACACS-GRP
حفاظت از صفحه کنترل
Control Plane Policing یا CoPP
پردازندهی دستگاه منبعی مشترک است. سیلی از بستههای SSH، SNMP یا ICMP که مقصدشان خود دستگاه است میتواند پروتکلهای مسیریابی را از کار بیندازد و کل شبکه را قطع کند. CoPP یک سیاست QoS روی ترافیکی که به خود دستگاه میرسد اعمال میکند: ترافیک مدیریت و مسیریابی از مبدأهای شناختهشده با محدودیت نرخ مجاز میشود و بقیه محدود یا حذف میشود. بسیاری از پلتفرمهای جدید، مانند سوئیچهای Catalyst 9000، یک سیاست CoPP پیشفرض دارند که باید بازبینی شود، نه غیرفعال.
احراز هویت پروتکلهای مسیریابی
نشستهای OSPF، EIGRP یا BGP بدون احراز هویت به مهاجم اجازهی تزریق مسیر جعلی را میدهند. احراز هویت با کلید قوی را فعال کنید و BGP را با بررسی TTL و محدودیت تعداد پیشوند (Prefix) محافظت کنید.
interface GigabitEthernet0/1
 ip ospf authentication message-digest
 ip ospf message-digest-key 1 md5 <ospf-key>
!
router bgp 65010
 neighbor 192.0.2.1 remote-as 65020
 neighbor 192.0.2.1 password <bgp-key>
 neighbor 192.0.2.1 ttl-security hops 1
 neighbor 192.0.2.1 maximum-prefix 1000
نسخههای جدیدتر IOS از احراز هویت OSPF مبتنی بر SHA از طریق Key Chain پشتیبانی میکنند؛ هر جا ممکن است آن را به MD5 ترجیح دهید.
صفحه داده و امنیت پورتهای سوئیچ
روی روترها ترافیک جعلی را فیلتر کنید و قابلیتهایی را که اطلاعات نشت میدهند خاموش کنید:
- ACL زیرساخت (Infrastructure ACL) بگذارید تا ترافیک شبکههای نامطمئن به آدرسهای خود دستگاه نرسد.
- روی اینترفیسهای لبه، uRPF را با
ip verify unicast source reachable-via rxفعال کنید. - روی اینترفیسهای بیرونی
ip redirects،ip unreachablesوip proxy-arpرا غیرفعال کنید. - CDP و LLDP را روی اینترفیسهای رو به شبکههای نامطمئن خاموش کنید.
در سوئیچهای دسترسی، بیشتر حملات از یک پورت بلااستفاده یا بد پیکربندیشده شروع میشوند:
ip dhcp snooping
ip dhcp snooping vlan 10,20
ip arp inspection vlan 10,20
!
interface range GigabitEthernet1/0/1 - 24
 switchport mode access
 switchport access vlan 10
 switchport port-security
 switchport port-security maximum 2
 spanning-tree portfast
 spanning-tree bpduguard enable
!
interface range GigabitEthernet1/0/25 - 47
 description UNUSED
 switchport mode access
 switchport access vlan 999
 shutdown
!
interface GigabitEthernet1/0/48
 description UPLINK
 ip dhcp snooping trust
 ip arp inspection trust
پیش از فعالسازی Dynamic ARP Inspection، برای میزبانهای دارای IP ثابت ARP ACL تعریف کنید. همچنین از VLAN 1 برای ترافیک کاربران استفاده نکنید، Native VLAN ترانکها را تغییر دهید و DTP را با switchport nonegotiate روی ترانکها غیرفعال کنید.
SNMPv3، NTP و لاگبرداری
همهی Community Stringهای SNMPv1 و v2c را حذف کنید و از SNMPv3 با احراز هویت و رمزنگاری (سطح priv) استفاده کنید. زمان دقیق و احراز هویتشده برای تطبیق لاگها ضروری است و لاگها باید روی سرور مرکزی ذخیره شوند، نه فقط در حافظهی دستگاه.
ip access-list standard SNMP-HOSTS
 permit 10.10.50.0 0.0.0.255
snmp-server view NMS-VIEW iso included
snmp-server group NMS-RO v3 priv read NMS-VIEW access SNMP-HOSTS
snmp-server user nms-user NMS-RO v3 auth sha <auth-pass> priv aes 128 <priv-pass>
!
ntp authentication-key 1 md5 <ntp-key>
ntp authenticate
ntp trusted-key 1
ntp server 10.10.50.5 key 1
!
service timestamps log datetime msec localtime show-timezone
logging buffered 64000 informational
logging host 10.10.50.20
login on-failure log
archive
 log config
  logging enable
  hidekeys
بخش archive log config هر دستور پیکربندی را همراه با نام کاربر ثبت میکند که در بررسی رخدادهای امنیتی بسیار ارزشمند است.
فرمور، بکاپ کانفیگ و هاردنینگ فایروال
بهروزرسانی فرمور و بکاپ پیکربندی
هشدارهای امنیتی سازنده را دنبال کنید و تجهیزات شبکه را در فرایند مدیریت وصله (Patch Management) بگنجانید. هش ایمیج را با verify /md5 flash:IMAGE.bin یا SHA-512 در صورت پشتیبانی، با مقدار منتشرشدهی سازنده مقایسه کنید و سختافزارهایی را که پشتیبانیشان تمام شده جایگزین کنید. پس از هر تغییر، بهصورت خودکار از پیکربندی بکاپ بگیرید، فایلها را رمزگذاریشده نگه دارید چون حاوی اسرار هستند و نسخهها را برای کشف تغییرات غیرمجاز مقایسه کنید.
بازبینی قوانین فایروال
فایروالها با انباشت قوانین بهتدریج ضعیف میشوند. چکلیست بازبینی دورهای:
- فهرست قوانین را همراه با شمارندهی برخورد (Hit Count) استخراج کنید.
- قوانین
any-anyرا حذف و مبدأ، مقصد و پورتهای بیش از حد باز را محدود کنید. - قوانین تکراری و سایهخورده (Shadowed) را پیدا کنید.
- قوانینی را که در بازهی مشخصی هیچ برخوردی نداشتهاند پس از تأیید مالک غیرفعال کنید.
- برای هر قانون مالک، توجیه کسبوکاری، شمارهی درخواست و تاریخ بازبینی ثبت کنید.
- در انتهای فهرست یک قانون Deny صریح با لاگ بگذارید.
- اینترفیس مدیریت را به شبکهی مدیریت اختصاصی محدود و احراز هویت چندعاملی را اجباری کنید.
راهنماهای CIS Benchmark برای Cisco IOS و فایروالهای رایج، این توصیهها را به بررسیهای قابل آزمون تبدیل میکنند و راهنمای جامع هاردنینگ سیستمها چارچوب کلی برنامه را توضیح میدهد.
نتگارد چگونه به هاردنینگ تجهیزات شبکه کمک میکند
نتگارد روترها، سوئیچها و فایروالها را با اسکن احراز هویتشده و بدون احراز هویت بررسی میکند، نسخهی فرمور را با CVEهای شناختهشده تطبیق میدهد و یافتهها را بر اساس اطلاعات اکسپلویت و اهمیت دارایی اولویتبندی میکند. ممیزی پیکربندی، تنظیمات دستگاه را با CIS Benchmark و خط مبنای سازمان مقایسه میکند و تشخیص انحراف پیکربندی نشان میدهد چه زمانی یک تغییر دوباره Telnet، SNMP ضعیف یا رابط مدیریتی باز را برگردانده است. کشف سطح حملهی خارجی هم پورتهای مدیریتی در معرض اینترنت را آشکار میکند. دربارهی ممیزی هاردنینگ بیشتر بخوانید یا با ما تماس بگیرید.
سوالات متداول
هاردنینگ تجهیزات شبکه چیست؟
هاردنینگ تجهیزات شبکه فرایند امنسازی روتر، سوئیچ و فایروال با غیرفعال کردن سرویسهای ناامن، محدود کردن دسترسی مدیریتی، احراز هویت پروتکلهای مسیریابی، رمزنگاری ترافیک پایش و بهروز نگه داشتن فرمور است. این کار هر سه صفحهی مدیریت، کنترل و داده را پوشش میدهد و فرایندهایی مانند بکاپ منظم پیکربندی و بازبینی دورهای قوانین فایروال را هم شامل میشود.
چطور Telnet را در روتر سیسکو غیرفعال کنیم؟
در خطوط VTY دستور transport input ssh را وارد کنید تا فقط SSH پذیرفته شود و مطمئن شوید SSH نسخه ۲ با ip ssh version 2 و کلید RSA دستکم ۲۰۴۸ بیتی فعال است. یک ACL با access-class روی خطوط VTY بگذارید تا فقط زیرشبکهی مدیریت بتواند وصل شود و نتیجه را با show ip ssh بررسی کنید.
چرا باید بهجای SNMPv2c از SNMPv3 استفاده کرد؟
SNMPv2c رشتهی Community را بهصورت متن ساده ارسال میکند و یک Community با دسترسی نوشتن، کنترل کامل دستگاه را به مهاجم میدهد. SNMPv3 در سطح امنیتی priv احراز هویت مبتنی بر کاربر و رمزنگاری را اضافه میکند. آن را با یک View محدود و ACL ترکیب کنید تا فقط ایستگاههای مدیریت مجاز بتوانند از دستگاه اطلاعات بگیرند.
CoPP در سیسکو چیست؟
Control Plane Policing یک سیاست QoS است که روی ترافیکی اعمال میشود که مقصدش خود دستگاه است، نه ترافیک عبوری. این سیاست بستههایی مانند SSH، SNMP، ICMP و پروتکلهای مسیریابی را بر اساس مبدأ و نوع محدود یا حذف میکند تا پردازنده در برابر حملات سیلآسا محافظت شود و مسیریابی و دسترسی مدیریتی در زمان حمله پایدار بماند.
قوانین فایروال را هر چند وقت یکبار باید بازبینی کرد؟
چرخهی بازبینی را در سیاست امنیتی سازمان مشخص کنید؛ برای بیشتر سازمانها دستکم هر شش ماه یکبار و همچنین پس از هر تغییر بزرگ در شبکه. برخی استانداردها مانند PCI DSS بازبینی دورهای پیکربندی کنترلهای امنیت شبکه را الزامی میدانند. در هر بازبینی قوانین بلااستفاده و بیش از حد باز حذف میشوند و مالک و توجیه هر قانون تأیید میشود.
- #هاردنینگ تجهیزات شبکه
- #امنسازی روتر و سوئیچ سیسکو
- #هاردنینگ فایروال
- #امنیت تجهیزات شبکه
- #هاردنینگ سیسکو
- #Cisco IOS hardening
- #network device hardening