CVSS چیست؟ اولویتبندی آسیبپذیری با CVSS، EPSS و KEV
CVSS چیست و چرا امتیاز CVSS بهتنهایی کافی نیست؟ معیارهای CVSS 4.0، احتمال بهرهبرداری EPSS، فهرست KEV و یک مدل عملی اولویتبندی آسیبپذیری.
نویسنده: نتگاردبهروزرسانی: ۹ دقیقه مطالعهRead in English
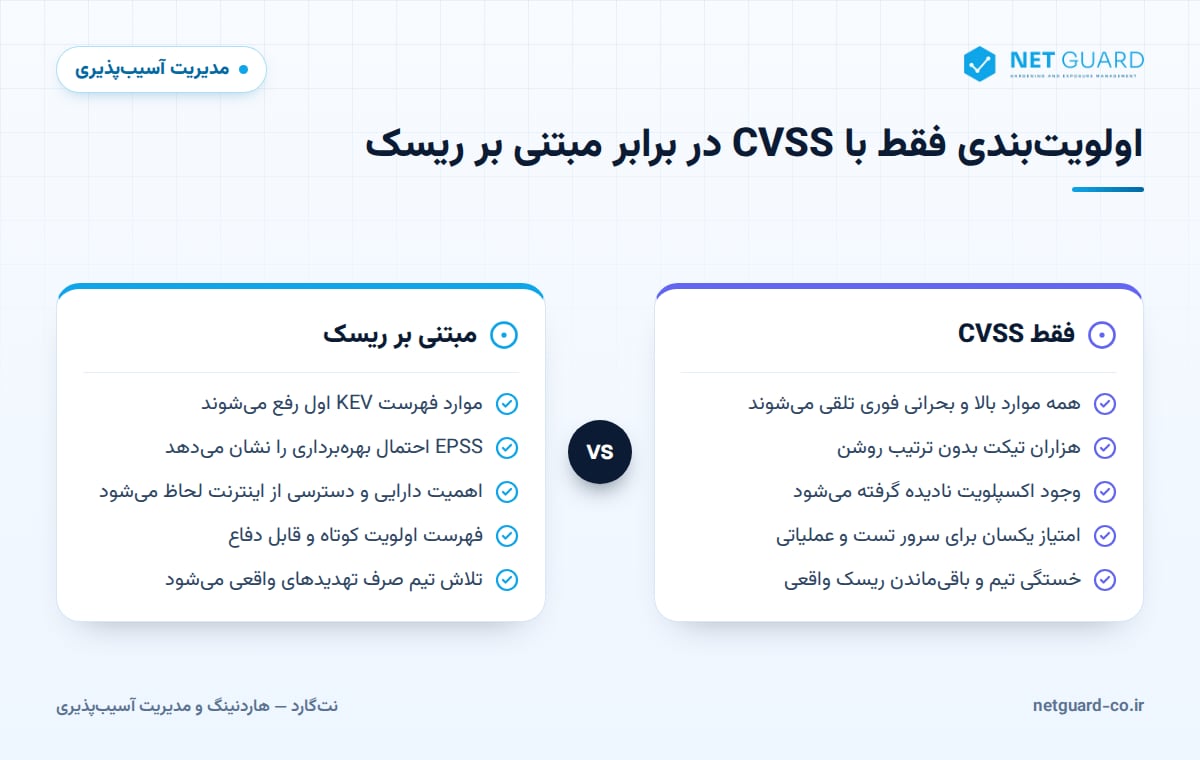
CVSS یک سیستم امتیازدهی استاندارد است که شدت فنی یک آسیبپذیری را با عددی بین ۰ تا ۱۰ نشان میدهد. اما برای اولویتبندی آسیبپذیری سه پرسش متفاوت وجود دارد: آسیبپذیری چقدر شدید است (CVSS)، چقدر احتمال دارد بهزودی از آن بهرهبرداری شود (EPSS) و آیا همین حالا از آن بهرهبرداری میشود (KEV)؟ پاسخ درست انتخاب یکی از این سه نیست؛ باید هر سه را در کنار اطلاعات داراییهای خودتان به کار ببرید، نه اینکه گزارش اسکنر را فقط بر اساس امتیاز CVSS مرتب کنید.
اهمیت این موضوع روشن است: فقط در سال ۲۰۲۴ حدود ۴۰ هزار CVE منتشر شد و بخش زیادی از آنها امتیاز بالا یا بحرانی دارند. هیچ تیمی نمیتواند همه را همزمان رفع کند. مدل مبتنی بر ریسک کمک میکند ابتدا همان تعداد محدودی از آسیبپذیریها را که مهاجمان واقعاً از آنها استفاده میکنند، روی سیستمهایی که بیشترین اهمیت را دارند، رفع کنید و این انتخاب را در برابر ممیز و مدیریت قابل دفاع نگه دارید.
CVSS چیست؟ گروههای معیار در CVSS 4.0
سیستم امتیازدهی مشترک آسیبپذیری (Common Vulnerability Scoring System) را سازمان FIRST نگهداری میکند. نسخه ۴٫۰ که در نوامبر ۲۰۲۳ منتشر شد، امتیاز CVSS را با چهار گروه معیار محاسبه میکند:
- Base (پایه): ویژگیهای ذاتی آسیبپذیری. معیارهای قابلیت بهرهبرداری شامل بردار حمله (Attack Vector)، پیچیدگی حمله، پیشنیازهای حمله (Attack Requirements)، سطح دسترسی لازم و نیاز به تعامل کاربر است. معیارهای اثر، محرمانگی، یکپارچگی و دسترسپذیری سیستم آسیبپذیر و سیستمهای وابسته به آن را میسنجند.
- Threat (تهدید): معیار بلوغ اکسپلویت (Exploit Maturity) که امتیاز را بر اساس مشاهده بهرهبرداری یا وجود کد اثبات مفهوم تنظیم میکند. این گروه جایگزین گروه Temporal در CVSS 3.1 شده است.
- Environmental (محیطی): نیازمندیهای امنیتی خود سازمان و معیارهای پایه اصلاحشده؛ بنابراین یک CVE روی سرور پرداخت و روی یک ماشین آزمایشگاهی میتواند امتیاز متفاوتی بگیرد.
- Supplemental (تکمیلی): اطلاعات زمینهای که امتیاز را تغییر نمیدهد، مانند Safety، Automatable، Recovery، Value Density، Vulnerability Response Effort و Provider Urgency.
در CVSS 4.0 باید مشخص کنید امتیاز با کدام گروهها محاسبه شده است: CVSS-B (فقط پایه)، CVSS-BT (پایه و تهدید)، CVSS-BE و CVSS-BTE. بیشتر فیدهای عمومی فقط CVSS-B منتشر میکنند. یک بردار نمونه اینطور است: CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N؛ یعنی قابل دسترس از شبکه، بدون نیاز به دسترسی یا تعامل کاربر و با اثر شدید بر سیستم آسیبپذیر.
بازههای شدت در امتیاز CVSS
| سطح شدت | امتیاز CVSS |
|---|---|
| None (هیچ) | ۰٫۰ |
| Low (کم) | ۰٫۱ تا ۳٫۹ |
| Medium (متوسط) | ۴٫۰ تا ۶٫۹ |
| High (بالا) | ۷٫۰ تا ۸٫۹ |
| Critical (بحرانی) | ۹٫۰ تا ۱۰٫۰ |
چرا امتیاز CVSS بهتنهایی تیم را غرق میکند؟
CVSS شدت فنی را، معمولاً در بدترین سناریو، اندازه میگیرد. هرگز قرار نبوده معیار کامل ریسک باشد، اما بسیاری از سازمانها امتیاز Base را تنها کلید مرتبسازی قرار میدهند. نتیجه قابل پیشبینی است:
- بخش بزرگی از یافتهها در سطح بالا یا بحرانی قرار میگیرد و فهرست «فوری» هزاران قلم میشود.
- امتیاز Base نمیداند اکسپلویت عمومی وجود دارد یا مهاجمان از آن استفاده میکنند.
- محیط شما را نمیشناسد؛ یک آسیبپذیری بحرانی روی ماشین مجازی تست ایزوله همان امتیازی را میگیرد که روی درگاه VPN متصل به اینترنت.
- مهلتهای رفع (SLA) از دست میرود، درخواست استثنای گسترده زیاد میشود و آسیبپذیریهای معدودی که واقعاً در حال بهرهبرداری هستند، زیر انبوه موارد نظری دفن میشوند.
EPSS چیست؟
سیستم پیشبینی بهرهبرداری (Exploit Prediction Scoring System) که آن هم توسط FIRST نگهداری میشود، احتمال مشاهده فعالیت بهرهبرداری از یک CVE را در ۳۰ روز آینده تخمین میزند. امتیازها روزانه بهروز میشوند و دو خروجی دارند: احتمالی بین ۰ تا ۱ و یک صدک (Percentile) که جایگاه آن CVE را نسبت به سایر CVEها نشان میدهد.
EPSS برای مرتبکردن فهرستهای بزرگ بسیار مفید است، چون بخش کوچکی از CVEها را که احتمال هدفگرفتنشان بیشتر است بالا میآورد. محدودیتهایش را هم در نظر بگیرید:
- فقط آسیبپذیریهایی را پوشش میدهد که شناسه CVE دارند، نه پیکربندیهای نادرست را.
- به داراییها و میزان در معرض بودن سازمان شما وابسته نیست.
- امتیاز در طول زمان تغییر میکند؛ امتیاز پایین امروز تضمینی برای ماه آینده نیست.
فهرست KEV چیست؟
فهرست آسیبپذیریهای شناختهشده در حال بهرهبرداری (Known Exploited Vulnerabilities) از نوامبر ۲۰۲۱ توسط CISA منتشر میشود. یک آسیبپذیری زمانی به KEV اضافه میشود که شناسه CVE، شواهد معتبر از بهرهبرداری فعال و راهکار مشخص برای رفع داشته باشد. نهادهای دولتی غیرنظامی آمریکا موظفاند موارد KEV را تا مهلت تعیینشده رفع کنند، اما هر سازمانی میتواند از این فهرست بهعنوان فهرست «همین حالا رفع کن» استفاده کند. KEV بهصورت فید ماشینخوان هم منتشر میشود تا اسکنرها و سامانههای تیکتینگ بتوانند خودکار از آن استفاده کنند.
KEV سیگنال بسیار دقیقی است، اما کامل نیست. نبودن یک آسیبپذیری در KEV یعنی CISA بهرهبرداری از آن را تأیید نکرده، نه اینکه کسی از آن استفاده نمیکند.
مقایسه CVSS، EPSS و KEV
| CVSS | EPSS | KEV | |
|---|---|---|---|
| به چه پرسشی پاسخ میدهد | چقدر شدید است؟ | احتمال بهرهبرداری در ۳۰ روز؟ | آیا هماکنون بهرهبرداری میشود؟ |
| مرجع نگهداری | FIRST | FIRST | CISA |
| خروجی | امتیاز ۰ تا ۱۰ و بردار | احتمال و صدک | حضور در فهرست با مهلت رفع |
| بهروزرسانی | با تغییر رکورد | روزانه | با شواهد جدید |
| بهترین کاربرد | سنجش اثر و تنظیم محیطی | رتبهبندی فهرستهای بزرگ | فهرست رفع فوری |
اهمیت دارایی: عاملی که امتیازها نمیبینند
هیچکدام از این امتیازها نمیداند یک سیستم برای کسبوکار شما چه ارزشی دارد. زمینه سازمانی را خودتان اضافه کنید:
- اهمیت کسبوکار: آیا سیستم از درآمد، ایمنی یا عملیات اصلی پشتیبانی میکند؟
- در معرض بودن: از اینترنت، از شبکه شرکا یا فقط از داخل قابل دسترس است؟
- حساسیت داده: اطلاعات شخصی، مالی یا طبقهبندیشده نگه میدارد؟
- کنترلهای جبرانی: آیا سرویس آسیبپذیر غیرفعال، تفکیکشده یا پشت WAF است؟
برای بیشتر سازمانها سه سطح کافی است: سطح ۱ برای سیستمهای حیاتی و متصل به اینترنت، سطح ۲ برای سیستمهای مهم داخلی و سطح ۳ برای بقیه.
مدل عملی اولویتبندی آسیبپذیری مبتنی بر ریسک
یک مدل ساده و قابل دفاع، سیگنالها را به این ترتیب بررسی میکند:
- در KEV هست؟ اولویت ۱، صرفنظر از امتیاز CVSS.
- EPSS بالا یا اکسپلویت عمومی دارد؟ روی دارایی سطح ۱ اولویت ۱ و در سایر موارد اولویت ۲.
- سیگنال بهرهبرداری ندارد؟ شدت CVSS را با سطح اهمیت دارایی ترکیب کنید.
- شدت پایین روی دارایی سطح ۳؟ در چرخه نگهداری منظم رفع شود یا ریسک آن بهصورت رسمی پذیرفته شود.
جدول زیر این مدل را روی پنج یافته فرضی اجرا میکند. آستانه EPSS و مهلتها نمونه هستند و باید بر اساس ظرفیت تیم و میزان ریسکپذیری سازمان تنظیم شوند.
| یافته (فرضی) | CVSS | EPSS | KEV | دارایی | اولویت | مهلت |
|---|---|---|---|---|---|---|
| A: اجرای کد از راه دور روی درگاه VPN | ۹٫۳ | ۰٫۹۴ | بله | متصل به اینترنت، سطح ۱ | P1 | ۷ روز |
| B: ارتقای سطح دسترسی روی فایلسرور | ۷٫۳ | ۰٫۴۵ | بله | داخلی، سطح ۲ | P1 | ۷ روز |
| C: تزریق SQL در پورتال مشتریان | ۸٫۷ | ۰٫۱۲ | خیر | متصل به اینترنت، سطح ۱ | P2 | ۳۰ روز |
| D: ضعف Deserialization در برنامه تست | ۹٫۲ | ۰٫۰۱ | خیر | آزمایشگاه داخلی، سطح ۳ | P3 | ۹۰ روز |
| E: XSS ذخیرهشده در ویکی داخلی | ۵٫۱ | ۰٫۰۰۲ | خیر | داخلی، سطح ۳ | P4 | چرخه بعدی |
به یافته D دقت کنید: یکی از بالاترین امتیازهای CVSS را دارد، اما چون سیگنال بهرهبرداری ندارد و دارایی کماهمیت است، به P3 میرسد. در مقابل یافته B با امتیاز «بالا» به دلیل حضور در KEV به P1 میرود. هدف اصلی همین جابهجایی است. این اولویتها را به مهلتهای رفع در چرخه مدیریت آسیبپذیری و فرایند مدیریت وصله (Patch Management) متصل کنید. برای آشنایی با مبانی شناسهها مقاله CVE چیست و برای گسترش این رویکرد فراتر از CVE، مقاله مدیریت در معرض بودن و CTEM را بخوانید.
نتگارد چگونه کمک میکند
اسکنر آسیبپذیری نتگارد (NetGuard) اولویتبندی مبتنی بر ریسک را بهصورت پیشفرض انجام میدهد: یافتهها با اطلاعات تهدید، از جمله آسیبپذیریهای شناختهشده در حال بهرهبرداری و وجود اکسپلویت عمومی، غنی میشوند و با سطح اهمیتی که برای هر دارایی تعیین میکنید وزن میگیرند. اسکن احرازهویتشده مثبتهای کاذب را کاهش میدهد، اسکن مجدد رفع آسیبپذیری را تأیید میکند و گزارشهای مدیریتی و فنی به فارسی و انگلیسی، در استقرار داخلی یا شبکههای ایزوله، در دسترس است. برای آزمایش روی محیط خودتان با ما تماس بگیرید.
سوالات متداول
امتیاز CVSS چند باشد بحرانی است؟
در CVSS 3.x و 4.0، امتیاز ۹٫۰ تا ۱۰٫۰ بحرانی، ۷٫۰ تا ۸٫۹ بالا، ۴٫۰ تا ۶٫۹ متوسط، ۰٫۱ تا ۳٫۹ کم و ۰٫۰ بدون شدت است. سطح بحرانی فقط شدت فنی را توصیف میکند. اینکه آسیبپذیری باید اول رفع شود یا نه، به شواهد بهرهبرداری مثل KEV و EPSS و به اهمیت دارایی آسیبدیده هم بستگی دارد.
تفاوت CVSS و EPSS چیست؟
CVSS نشان میدهد آسیبپذیری در صورت بهرهبرداری چقدر شدید است و EPSS تخمین میزند چقدر احتمال دارد در ۳۰ روز آینده از آن بهرهبرداری شود. هر دو را FIRST نگهداری میکند. یک آسیبپذیری میتواند CVSS بالا و احتمال EPSS بسیار پایین داشته باشد یا برعکس؛ به همین دلیل استفاده همزمان از آنها ترتیب اولویت بهتری میدهد.
KEV در امنیت سایبری یعنی چه؟
KEV مخفف Known Exploited Vulnerabilities است؛ فهرستی که CISA از نوامبر ۲۰۲۱ نگهداری میکند و CVEهایی را شامل میشود که شواهد معتبر از بهرهبرداری فعال و راهکار مشخص برای رفع دارند. نهادهای دولتی آمریکا باید این موارد را در مهلت معین رفع کنند و بسیاری از سازمانها در دنیا از KEV بهعنوان فهرست وصله با بالاترین اولویت استفاده میکنند.
آیا CVSS 4.0 جایگزین CVSS 3.1 شده است؟
CVSS 4.0 که FIRST در نوامبر ۲۰۲۳ منتشر کرد، نسخه فعلی است و بهتدریج توسط CNAها، NVD و سازندگان ابزارهای امنیتی پذیرفته میشود. با این حال بسیاری از رکوردها هنوز امتیاز CVSS 3.1 دارند و ابزارها و تیمها تا مدتی باید با هر دو کار کنند. همیشه بررسی کنید امتیاز بر اساس کدام نسخه و کدام گروههای معیار است.
آیا باید همه موارد فهرست KEV را وصله کنیم؟
هر مورد KEV که با یکی از داراییهای شما منطبق است باید بالاترین اولویت را بگیرد، چون استفاده مهاجمان از آن تأیید شده است. در عمل از سیستمهای متصل به اینترنت و حیاتی شروع کنید. اگر نصب سریع وصله ممکن نیست، از راهکار کاهش ریسک ذکرشده در همان مورد استفاده کنید و یک استثنای کوتاهمدت و مستند ثبت کنید.
- #CVSS چیست
- #امتیاز CVSS
- #اولویتبندی آسیبپذیری
- #CVSS 4.0
- #امتیاز EPSS
- #فهرست KEV
- #مدیریت آسیبپذیری مبتنی بر ریسک