ISO 27001 چیست؟ راهنمای استاندارد ایزو ۲۷۰۰۱ و کنترلهای 2022
ISO 27001 چیست؟ آشنایی با استاندارد ایزو ۲۷۰۰۱، سیستم ISMS، کنترلهای فناورانه ISO 27001:2022 مثل 8.8 و 8.9، مراحل اخذ گواهی و شواهدی که ممیز میخواهد.
نویسنده: نتگاردبهروزرسانی: ۸ دقیقه مطالعهRead in English
ISO 27001 (با عنوان کامل ISO/IEC 27001) استاندارد بینالمللی سیستم مدیریت امنیت اطلاعات یا ISMS است. این استاندارد مشخص میکند سازمان چگونه ریسکهای امنیت اطلاعات را شناسایی، ارزیابی و با کنترلهای مناسب مدیریت کند و این کار را بهطور مداوم بهبود دهد. استاندارد ایزو ۲۷۰۰۱ تنها استاندارد این خانواده است که سازمان میتواند بر اساس آن گواهی رسمی بگیرد.
برای بسیاری از سازمانها، گواهی ISO 27001 شرط همکاری با مشتریان سازمانی، شرکای خارجی و پروژههای دولتی است. اما ارزش واقعی آن در ساختاری است که به امنیت میدهد. در این مقاله اصول ISMS، تغییرات نسخه ۲۰۲۲، کنترلهای ISO 27001:2022 مرتبط با هاردنینگ و مدیریت آسیبپذیری، مراحل اخذ گواهی و شواهدی که ممیزها درخواست میکنند را بررسی میکنیم.
ISO 27001 چیست و ISMS چگونه کار میکند؟
سیستم مدیریت امنیت اطلاعات (ISMS) مجموعهای از سیاستها، فرایندها، نقشها و کنترلهاست که امنیت اطلاعات را به یک فرایند مدیریتی تکرارپذیر تبدیل میکند. متن اصلی استاندارد در بندهای ۴ تا ۱۰ الزامات این سیستم را تعریف میکند:
- بند ۴ – بستر سازمان: شناخت مسائل داخلی و خارجی، ذینفعان و تعیین دامنه ISMS.
- بند ۵ – رهبری: تعهد مدیریت ارشد، سیاست امنیت اطلاعات و تعیین نقشها و مسئولیتها.
- بند ۶ – برنامهریزی: ارزیابی و برطرفسازی ریسک، اهداف امنیتی و تهیه بیانیه کاربستپذیری (Statement of Applicability).
- بند ۷ – پشتیبانی: منابع، صلاحیت، آگاهی، ارتباطات و اطلاعات مستند.
- بند ۸ – عملیات: اجرای ارزیابی ریسک و طرح برطرفسازی ریسک در عمل.
- بند ۹ – ارزیابی عملکرد: پایش و اندازهگیری، ممیزی داخلی و بازنگری مدیریت.
- بند ۱۰ – بهبود: رسیدگی به عدم انطباقها، اقدام اصلاحی و بهبود مستمر.
پیوست A (Annex A) فهرست کنترلهای مرجع را ارائه میدهد. سازمان بر اساس نتیجه ارزیابی ریسک، کنترلهای لازم را انتخاب و در SoA دلیل اعمال یا کنار گذاشتن هر کنترل را مستند میکند. استاندارد همراه ISO/IEC 27002 نیز راهنمای اجرایی هر کنترل را توضیح میدهد، اما گواهی بر اساس خود ISO 27001 صادر میشود.
تغییرات ISO 27001:2022 و چهار دسته کنترلها
نسخه ۲۰۲۲ بزرگترین بازنگری استاندارد پس از ۲۰۱۳ بود. ۱۱۴ کنترل قبلی در ۱۴ حوزه، به ۹۳ کنترل در چهار دسته (Theme) بازآرایی شدند؛ بخشی از کنترلها ادغام شدند و ۱۱ کنترل جدید اضافه شد. دوره گذار از نسخه ۲۰۱۳ در ۳۱ اکتبر ۲۰۲۵ به پایان رسید و اکنون گواهیهای معتبر باید بر اساس نسخه ۲۰۲۲ باشند.
| دسته (Theme) | محدوده شماره | تعداد کنترل | نمونهها |
|---|---|---|---|
| سازمانی (Organizational) | 5.1 تا 5.37 | ۳۷ | سیاستها، فهرست داراییها، هوش تهدید، مدیریت حادثه |
| انسانی (People) | 6.1 تا 6.8 | ۸ | غربالگری، آموزش و آگاهی، کار از راه دور |
| فیزیکی (Physical) | 7.1 تا 7.14 | ۱۴ | محدودههای فیزیکی، پایش امنیت فیزیکی، تجهیزات |
| فناورانه (Technological) | 8.1 تا 8.34 | ۳۴ | آسیبپذیری، پیکربندی، لاگ، شبکه، رمزنگاری |
کنترلهای جدید شامل هوش تهدید (5.7)، امنیت خدمات ابری (5.23)، آمادگی فناوری اطلاعات برای تداوم کسبوکار (5.30)، پایش امنیت فیزیکی (7.4)، مدیریت پیکربندی (8.9)، حذف اطلاعات (8.10)، پوشاندن داده (8.11)، پیشگیری از نشت داده (8.12)، فعالیتهای پایش (8.16)، فیلترینگ وب (8.23) و کدنویسی امن (8.28) هستند. ISO 27002:2022 هم برای هر کنترل ویژگیهایی (Attributes) مثل نوع کنترل و مفاهیم امنیت سایبری تعریف کرده که نگاشت به چارچوبهایی مانند NIST CSF را سادهتر میکند.
کنترلهای فناورانه ISO 27001:2022 برای هاردنینگ و آسیبپذیری
بیشترین کار تیم زیرساخت و امنیت در دسته فناورانه است. کنترلهای زیر مستقیماً به مقاومسازی سیستمها و مدیریت آسیبپذیری مربوطاند:
| کنترل | عنوان | اجرای عملی |
|---|---|---|
| 8.7 | حفاظت در برابر بدافزار | آنتیویروس/EDR فعال و بهروز روی همه سیستمها |
| 8.8 | مدیریت آسیبپذیریهای فنی | اسکن دورهای، ارزیابی ریسک، وصله در مهلت تعیینشده |
| 8.9 | مدیریت پیکربندی | خط مبنای امن مستند، ممیزی و کشف انحراف پیکربندی |
| 8.15 | ثبت رویداد (Logging) | فعالسازی و نگهداری لاگهای امنیتی و حفاظت از آنها |
| 8.16 | فعالیتهای پایش | پایش شبکه و سیستمها برای رفتار غیرعادی |
| 8.20 | امنیت شبکهها | هاردنینگ تجهیزات شبکه و کنترل ترافیک |
| 8.22 | تفکیک شبکهها | جداسازی شبکهها و محدود کردن ارتباط بین بخشها |
| 8.23 | فیلترینگ وب | محدود کردن دسترسی به وبسایتهای مخرب |
| 8.32 | مدیریت تغییرات | ثبت و تأیید تغییرات قبل از اعمال روی سیستمها |
کنترل 8.8: مدیریت آسیبپذیریهای فنی
این کنترل از سازمان میخواهد اطلاعات آسیبپذیریهای فنی سیستمهای در حال استفاده را بهدست آورد، میزان در معرض بودن را ارزیابی کند و اقدامات مناسب انجام دهد. در عمل یعنی فهرست کامل داراییها، اسکن آسیبپذیری منظم (ترجیحاً احرازهویتشده)، اولویتبندی بر اساس شدت، احتمال بهرهبرداری و اهمیت دارایی، مهلت مشخص برای رفع و اسکن مجدد برای تأیید. فرایند کامل را در چرخه مدیریت آسیبپذیری توضیح دادهایم.
کنترل 8.9: مدیریت پیکربندی
کنترل جدید نسخه ۲۰۲۲ که میگوید پیکربندیها، از جمله پیکربندیهای امنیتی سختافزار، نرمافزار، سرویسها و شبکهها، باید تعریف، مستند، اجرا، پایش و بازبینی شوند. سادهترین راه، استفاده از راهنماهای معتبری مثل CIS Benchmarks بهعنوان خط مبنا، سفارشیسازی آن برای سازمان و ممیزی خودکار دورهای برای کشف انحراف است.
مراحل اخذ گواهی ISO 27001
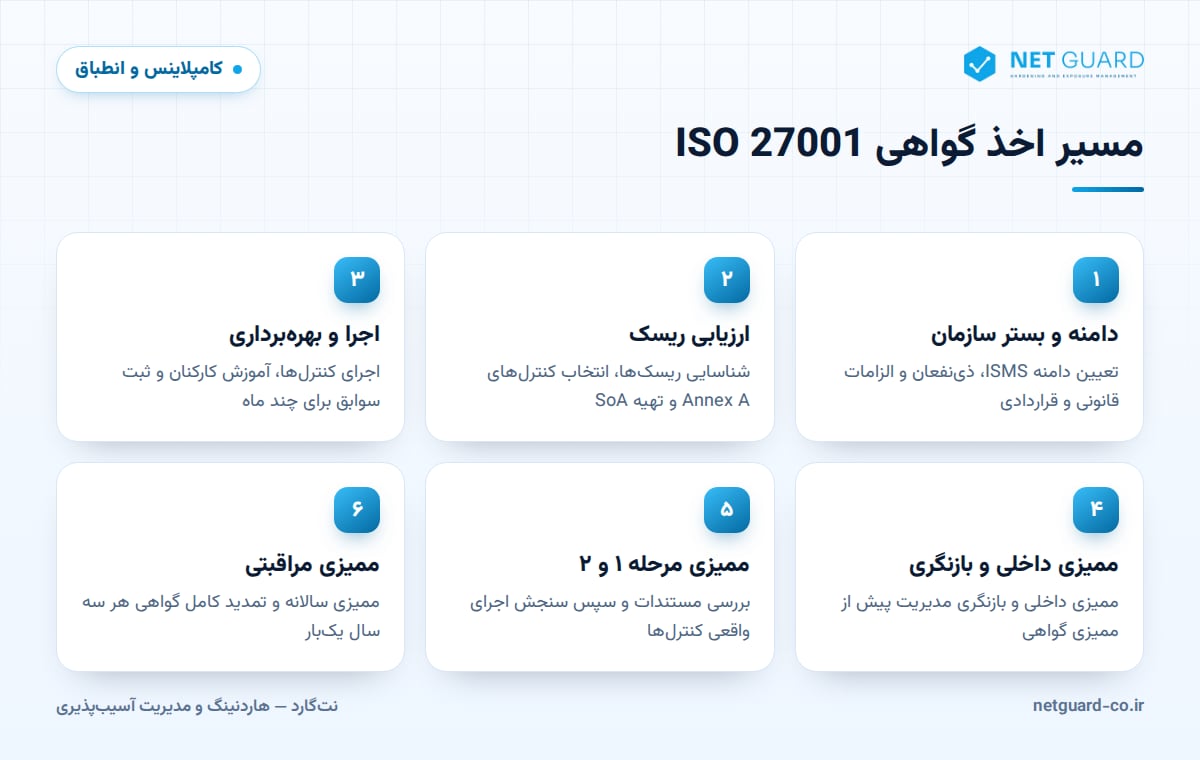
مسیر معمول دریافت گواهی از یک نهاد صدور گواهی معتبر (Certification Body) به این صورت است:
- تعیین دامنه: مشخص کنید کدام واحدها، مکانها و سیستمها داخل ISMS هستند.
- ارزیابی ریسک و تهیه SoA: ریسکها را شناسایی کنید، کنترلها را انتخاب کنید و بیانیه کاربستپذیری را بنویسید.
- اجرا و ثبت سوابق: کنترلها را اجرا کنید و اجازه دهید چند ماه سابقه عملیاتی ثبت شود.
- ممیزی داخلی و بازنگری مدیریت: پیش از ممیزی خارجی، ISMS را خودتان بسنجید و عدم انطباقها را رفع کنید.
- ممیزی مرحله ۱ (Stage 1): ممیز مستندات، دامنه و آمادگی سازمان را بررسی میکند.
- ممیزی مرحله ۲ (Stage 2): ممیز با مصاحبه و نمونهبرداری، اجرای واقعی و اثربخشی کنترلها را میسنجد.
- ممیزیهای مراقبتی (Surveillance): گواهی سه سال اعتبار دارد و در این مدت ممیزیهای مراقبتی دستکم سالانه انجام میشود؛ در پایان، ممیزی تمدید گواهی برگزار میشود.
یافتههای ممیزی معمولاً به عدم انطباق عمده (Major) و جزئی (Minor) تقسیم میشوند. عدم انطباق عمده، مثل نبود فرایند مدیریت آسیبپذیری، میتواند صدور گواهی را متوقف کند تا اقدام اصلاحی انجام و تأیید شود.
ممیز ISO 27001 چه شواهدی میخواهد؟
ممیز به حرف اعتماد نمیکند؛ سوابق میخواهد. برای کنترلهای فنی معمولاً این موارد درخواست میشود:
- بیانیه کاربستپذیری (SoA)، گزارش ارزیابی ریسک و طرح برطرفسازی ریسک
- فهرست بهروز داراییها و مالکان آنها
- گزارشهای اسکن آسیبپذیری چند دوره متوالی، تیکتهای رفع و نتیجه اسکن مجدد
- خط مبنای پیکربندی امن و گزارش تطابق سیستمها با آن
- سوابق مدیریت تغییرات و تأیید آنها
- نمونه لاگها و شواهد بازبینی آنها
- گزارش ممیزی داخلی، صورتجلسه بازنگری مدیریت و سوابق اقدامات اصلاحی
- مستندات استثناها و پذیرش ریسک برای سیستمهایی که قابل وصله نیستند
نکته مهم این است که ممیز روند را میبیند، نه یک لحظه را. چند گزارش اسکن ماهانه که کاهش آسیبپذیریهای بحرانی را نشان میدهد، بسیار قانعکنندهتر از یک گزارش تمیز در هفته قبل از ممیزی است. برای دید کلیتر درباره شواهد و نگاشت استانداردها، راهنمای کامپلاینس و انطباق امنیتی را بخوانید.
نتگارد چگونه به انطباق با ISO 27001 کمک میکند
نتگارد بخش فنی کنترلهای 8.8 و 8.9 را پوشش میدهد: اسکن آسیبپذیری احرازهویتشده و بدون عامل روی سرورها، تجهیزات شبکه، ایستگاههای کاری و پایگاههای داده، ممیزی هاردنینگ در برابر CIS Benchmarks و خط مبنای سازمان، کشف انحراف پیکربندی و اولویتبندی ریسک بر اساس آسیبپذیریهای دارای اکسپلویت و اهمیت دارایی. یافتهها به کنترلهای ISO 27001 نگاشت میشوند، اسکن مجدد رفع آنها را تأیید میکند و گزارشهای فارسی و انگلیسی با تاریخ و روند زمانی، شواهد آماده ممیزی فراهم میکنند. اطلاعات بیشتر در صفحه انطباق امنیتی.
سوالات متداول
ISO 27001 چیست؟
ISO 27001 استاندارد بینالمللی سیستم مدیریت امنیت اطلاعات (ISMS) است که الزامات ایجاد، اجرا، نگهداری و بهبود مستمر امنیت اطلاعات را تعریف میکند. سازمان بر اساس ارزیابی ریسک، کنترلهای مناسب را از پیوست A انتخاب میکند. این استاندارد قابل صدور گواهی است و نسخه فعلی آن ISO/IEC 27001:2022 با ۹۳ کنترل در چهار دسته سازمانی، انسانی، فیزیکی و فناورانه است.
تفاوت ISO 27001 و ISO 27002 چیست؟
ISO 27001 الزامات سیستم مدیریت امنیت اطلاعات و فهرست کنترلهای پیوست A را تعیین میکند و گواهی بر اساس آن صادر میشود. ISO 27002 یک راهنمای اجرایی است که هدف، توضیح و نحوه پیادهسازی هر کنترل را با جزئیات بیشتر شرح میدهد. سازمانها برای پیادهسازی از ۲۷۰۰۲ کمک میگیرند، اما ممیزی و گواهی بر اساس ۲۷۰۰۱ انجام میشود.
ISO 27001:2022 چند کنترل دارد؟
پیوست A استاندارد ISO 27001:2022 در مجموع ۹۳ کنترل دارد که در چهار دسته قرار میگیرند: ۳۷ کنترل سازمانی، ۸ کنترل انسانی، ۱۴ کنترل فیزیکی و ۳۴ کنترل فناورانه. در مقایسه با نسخه ۲۰۱۳ که ۱۱۴ کنترل در ۱۴ حوزه داشت، برخی کنترلها ادغام شدهاند و ۱۱ کنترل جدید مثل هوش تهدید، مدیریت پیکربندی و فیلترینگ وب اضافه شده است.
اخذ گواهی ISO 27001 چقدر زمان میبرد؟
زمان لازم به اندازه دامنه، بلوغ فعلی امنیت و منابع سازمان بستگی دارد و عدد ثابتی ندارد. سازمانی که فرایندهای امنیتی پایه را دارد سریعتر پیش میرود. معمولاً پیش از ممیزی مرحله ۲ لازم است کنترلها مدتی اجرا شده باشند تا سوابق عملیاتی، مثل چند دوره اسکن آسیبپذیری و ممیزی داخلی، برای ارائه به ممیز وجود داشته باشد.
کنترل 8.8 در ISO 27001 چه میگوید؟
کنترل 8.8 با عنوان مدیریت آسیبپذیریهای فنی از سازمان میخواهد اطلاعات آسیبپذیریهای سیستمهای در حال استفاده را بهدست آورد، میزان در معرض بودن را ارزیابی کند و اقدام مناسب، مثل نصب وصله یا کنترل جبرانی، انجام دهد. شواهد رایج آن گزارشهای اسکن دورهای، اولویتبندی ریسک، تیکتهای رفع با مهلت مشخص و اسکن مجدد برای تأیید رفع است.
- #ISO 27001 چیست
- #استاندارد ایزو ۲۷۰۰۱
- #کنترلهای ISO 27001:2022
- #ایزو 27001
- #سیستم مدیریت امنیت اطلاعات
- #ISMS
- #Annex A